
セキュリティ対策– category –
-
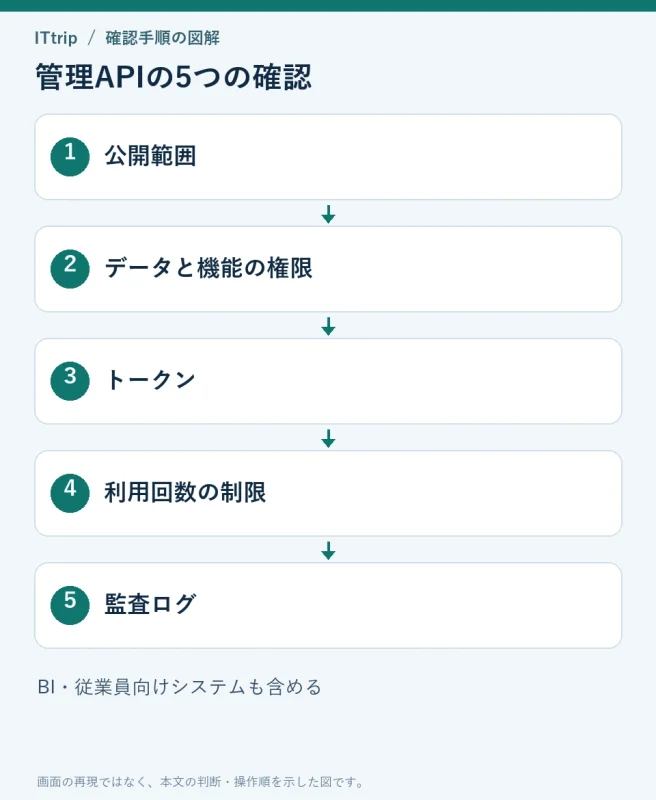
管理APIの不正アクセスを防ぐ点検項目:2026年10月の注意喚起から確認
JPCERTの国内不正アクセス注意喚起を基に、管理API・BI・従業員向けシステムの点検手順を整理。公開範囲、認可、APIトークン、レート制限、監査ログを具体的な確認表で解説します。 -
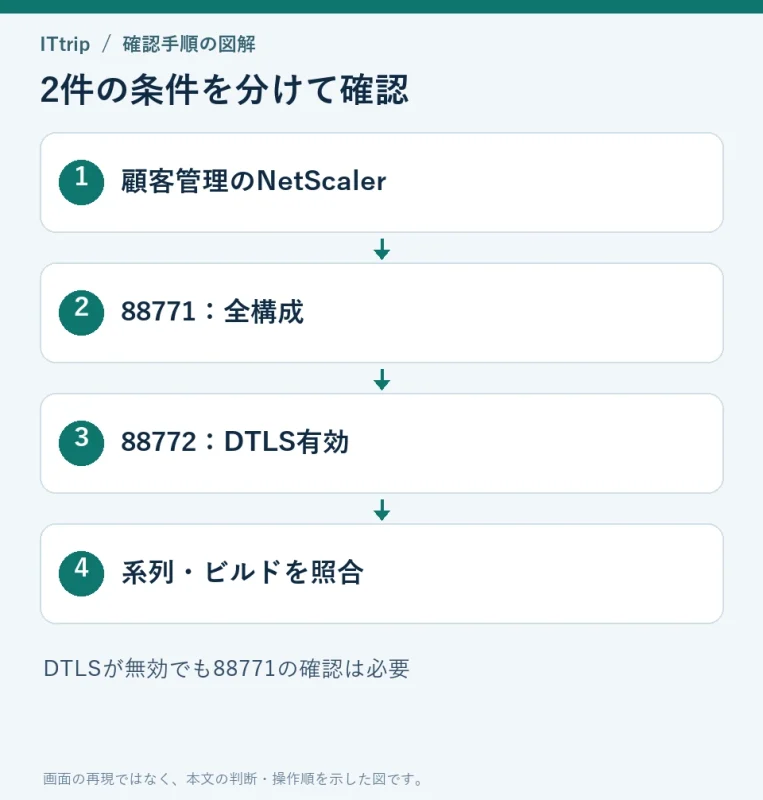
NetScalerの脆弱性CVE-2026-88771・88772:対象確認と更新後の侵害調査
悪用確認済みのNetScaler脆弱性について、全構成とDTLS有効構成の違い、修正版、13.1系列の更新時注意、侵害調査の進め方を整理。更新だけで過去の侵害を否定できない点も説明します。 -
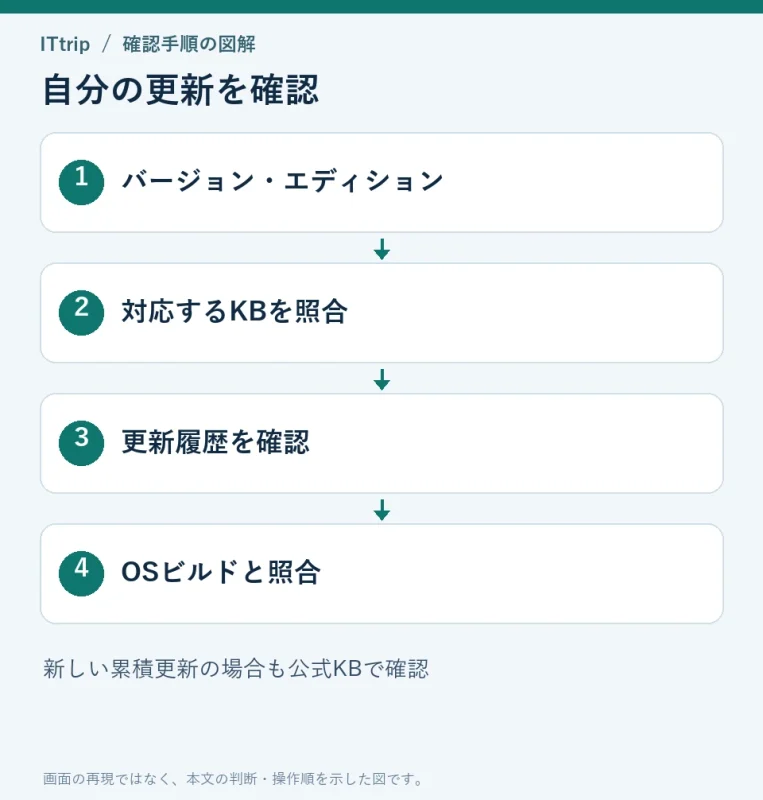
2026年10月のWindows更新を確認する方法:悪用確認済みの脆弱性とKB
2026年10月のWindowsセキュリティ更新を、Windows 11の版・KB・OSビルド別に確認。CVE-2026-96951の悪用情報、再起動待ち、更新履歴、既知の問題、サポート状態の確認をまとめます。 -
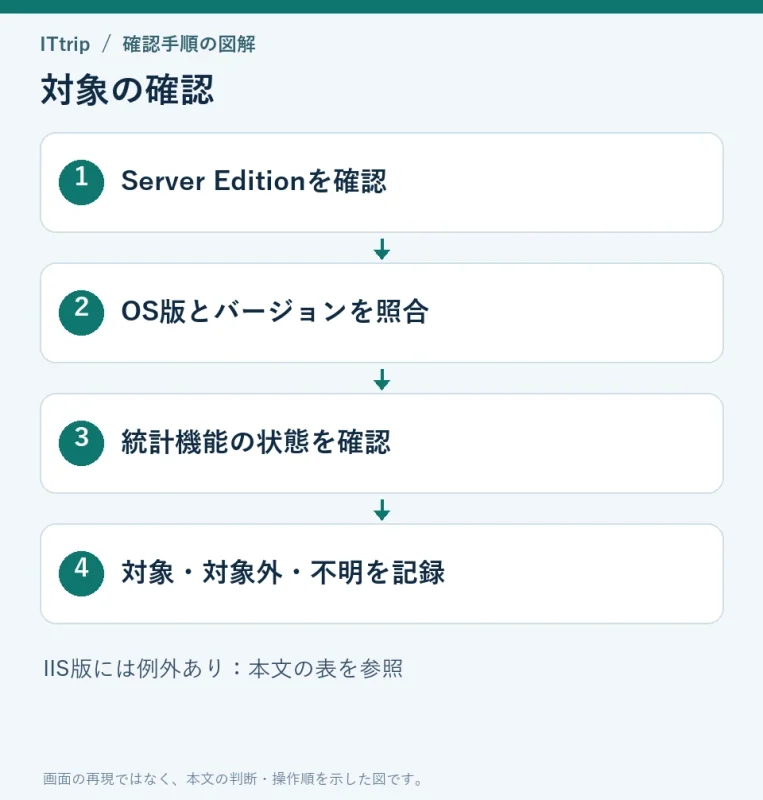
SiteGuardの脆弱性CVE-2026-106931:対象確認と更新前の診断情報保全
SiteGuard Server EditionのCVE-2026-106931は悪用が確認されています。影響を受ける版と統計機能の条件、更新前に診断情報を保全する理由、修正適用後の確認を整理します。 -
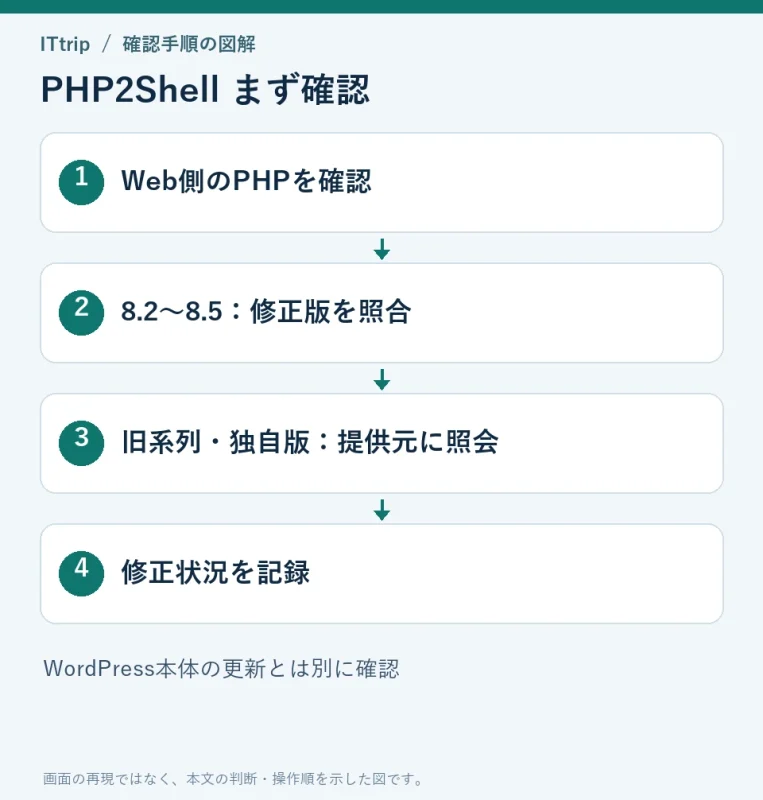
PHP2Shellの対策は?対象バージョンとWordPress運営者の確認手順
PHP2Shell(CVE-2026-109618・109619)の修正版と影響確認を整理。WordPressのサイトヘルス、レンタルサーバーの対応告知、更新後の確認、侵害が疑われる場合の初動を解説します。 -
脆弱性情報をRSSで追う方法|見逃しを減らす確認ルールと取得状況
複数のニュースサイトを毎日巡回するより、RSSで新しい情報の入口をまとめると確認しやすくなります。ただし、フィードに届くこと、必要な情報がすべて届くこと、対策が... -
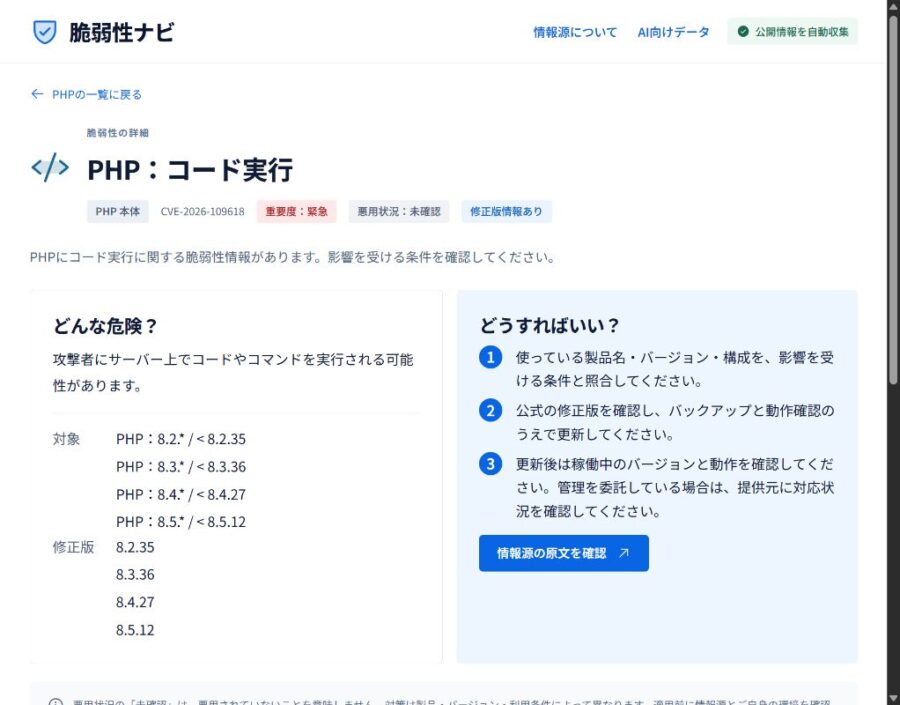
脆弱性はCVSSの点数順で直す?悪用確認と公開範囲から優先順位を決める
「緊急」が何件も並ぶと、点数が高い順に更新したくなります。しかし、実際に利用していない製品のCVSS 10.0と、外部公開中の製品で悪用が確認された問題では、確認する... -
メール調査を管理者に依頼する文章|ヘッダー確認メモと質問の書き方
メールの相談で「遅いので調べてください」だけを送ると、対象メールや時間帯の確認から始まることがあります。最初の依頼に、観測した現象、対象を特定する情報、時刻... -
転送メールの経路を調べる方法|元メールと転送後を分けて比較する
「自動転送したメールだけ届くのが遅い」「別の宛先に送られたように見える」。転送の確認では、元メールと転送後のメールを区別して記録を集めます。転送された本文に...