
Windows Server 2022で新しいActive Directoryドメインを構築するには、固定IP、正しいDNSと時刻、パッチ、バックアップ、命名設計を準備し、Server ManagerでAD DS役割を追加した後、「このサーバーをドメインコントローラーに昇格する」から新しいフォレストを作成します。DNS ServerとGlobal Catalogを有効にし、Directory Services Restore Mode(DSRM)パスワードを安全に保管します。本番では最初から2台以上のDCを別障害ドメインへ置き、単一DCで完了としません。
ADはやり直しが難しい基盤です。検証用の適当なドメイン名、単一ラベル名、既存の公開ドメインと衝突する名前を本番へ使わず、組織のDNS所有権と将来統合を確認します。
構築前の設計
フォレスト/ドメイン境界、DNS名前空間、NetBIOS名、OU、サイト、サブネット、管理者階層、バックアップ、監視を決めます。新規なら組織が所有するDNS名のサブドメイン例`ad.example.jp`を検討し、`.local`や検索サフィックス衝突を避けます。名称変更を前提にしません。
Windows Server 2022はサポートされる機能レベルを選びます。新しいOSをDCにしたから機能レベルも自動的に最新へ上がるわけではありません。既存フォレストへ追加する場合は、スキーマ、FSMO、複製、DNS、古いDC、アプリ互換性、バックアップを事前評価します。
OSを準備する
- Windows Server 2022を正規ライセンスで導入し、最新の品質・セキュリティ更新を適用します。
- 意味のある一意なコンピューター名を設定し、再起動します。
- 固定IP、プレフィックス、ゲートウェイ、DNS、IPv6を設計どおりに設定します。
- 時刻同期、ファームウェア、ディスク、イベントログ、ネットワーク到達性を確認します。
- ローカル管理者と回復手段を保護し、スナップショットだけでなくバックアップ方針を用意します。
新しいフォレストの最初のDCでは、自分自身がDNSを提供する構成になりますが、昇格前後のDNS設定を段階的に確認します。外部DNSをNICへ直接併記して内部名前解決を迂回させず、DNS Serverのフォワーダーで外部解決を設計します。
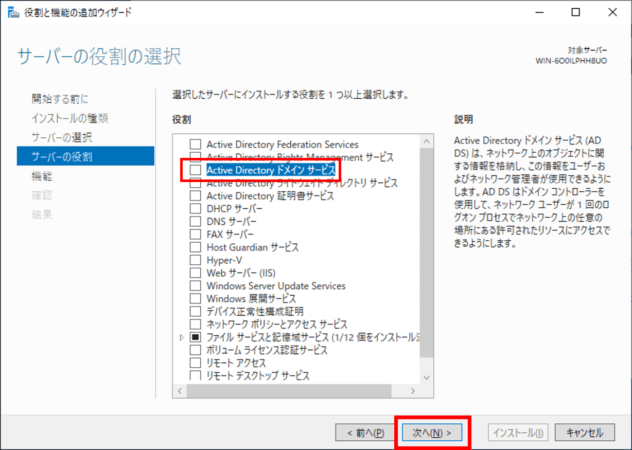
AD DS役割を追加する
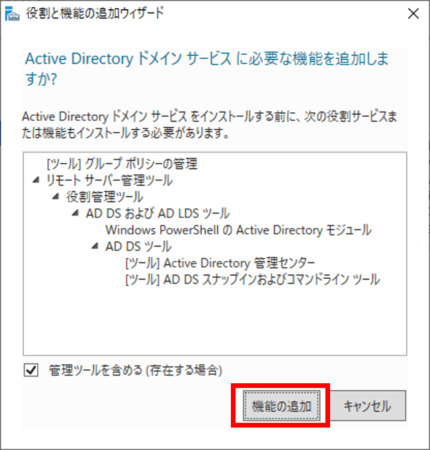
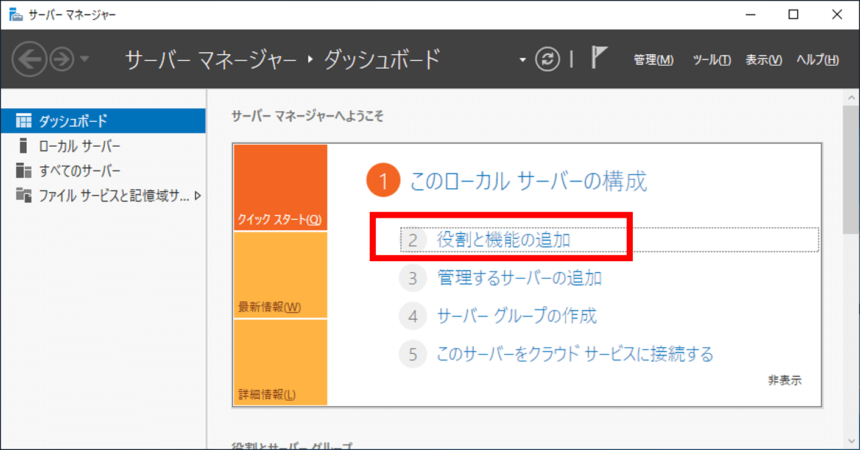
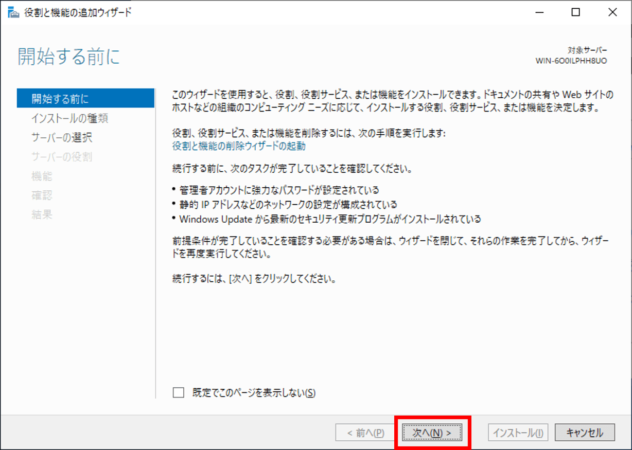
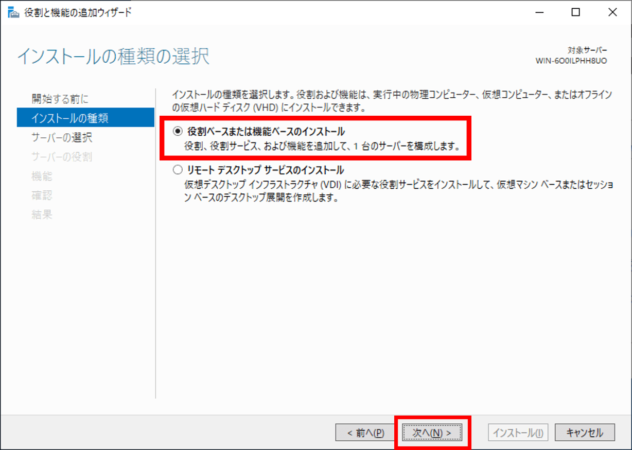
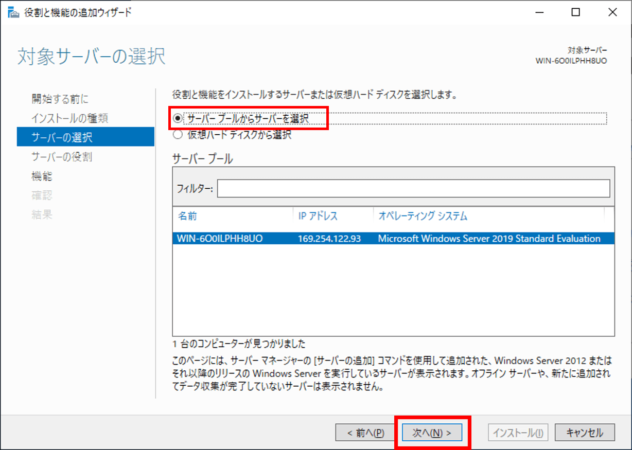
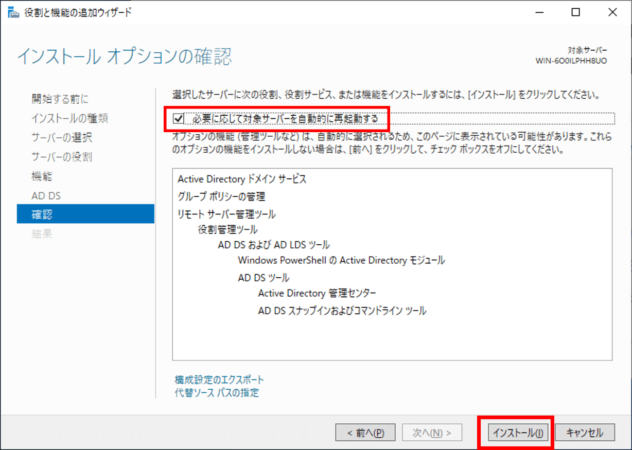
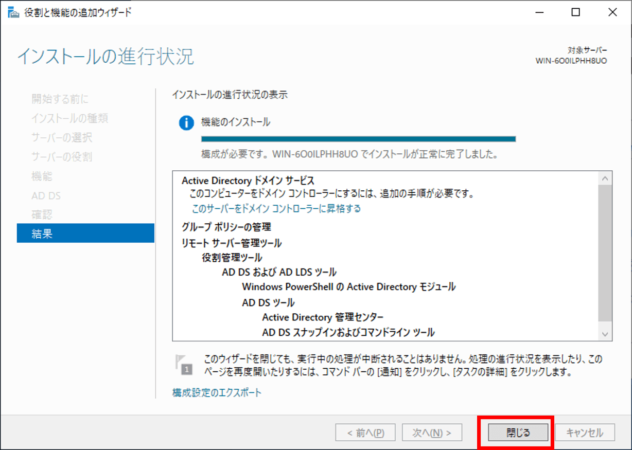
Server Manager → Manage → Add Roles and FeaturesでRole-based or feature-based installationを選び、対象サーバーでActive Directory Domain Servicesを追加します。必要な管理ツールも追加し、ウィザードの警告と再起動要否を確認します。役割追加だけではDCにはなりません。
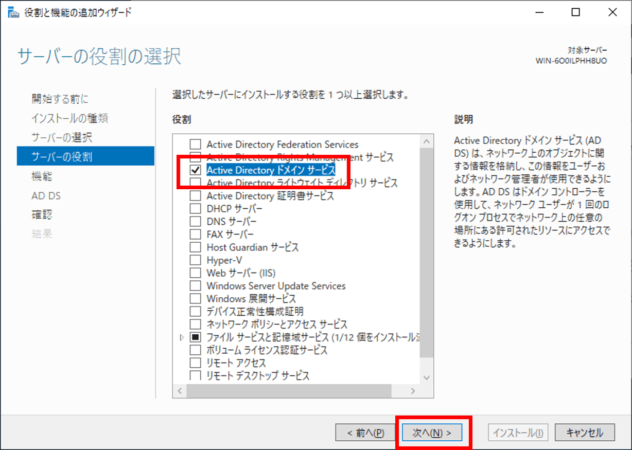
Install-WindowsFeature AD-Domain-Services -IncludeManagementTools
Get-WindowsFeature AD-Domain-Services
PowerShellを使う場合はコマンドを対象サーバーとテスト環境で確認し、リモートセッションの誤対象を避けます。構築スクリプトへDSRMパスワードを平文で保存せず、`Read-Host -AsSecureString`等で安全に渡します。

新しいフォレストへ昇格する
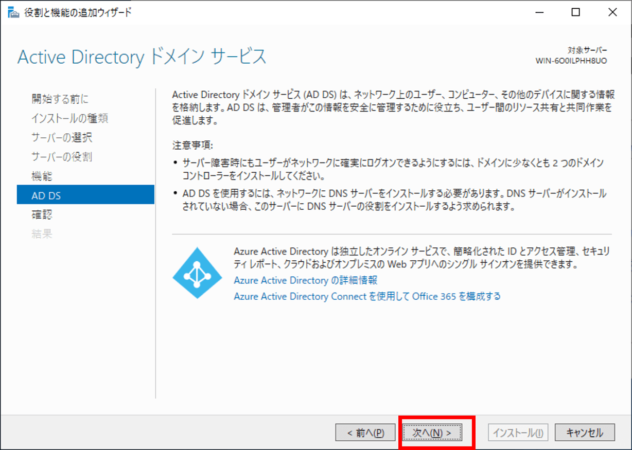
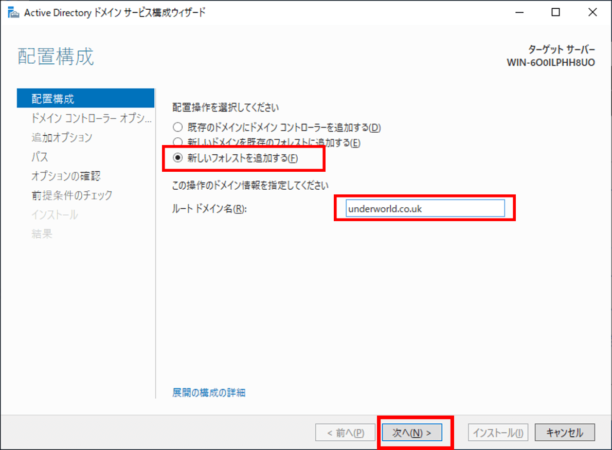
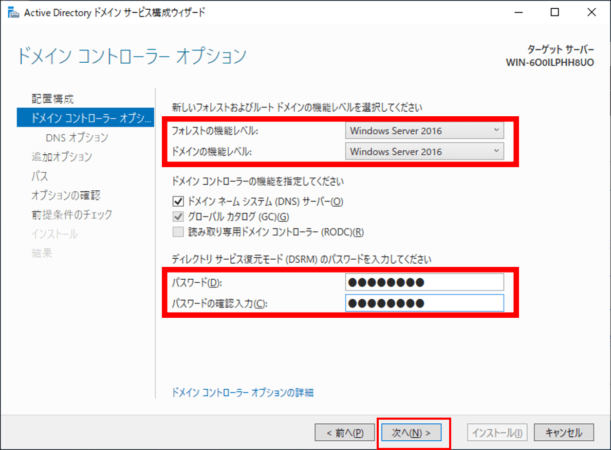
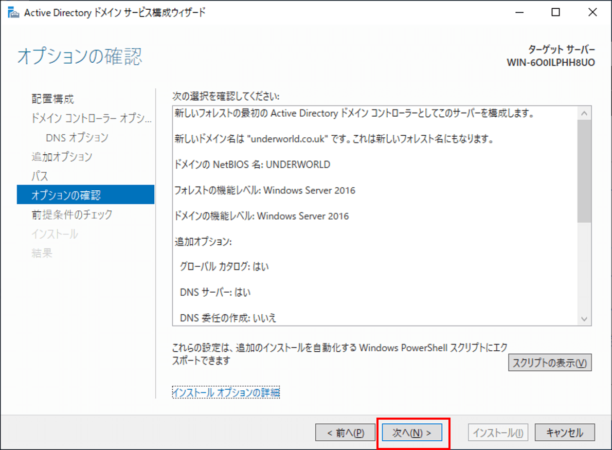
通知フラグからPromote this server to a domain controllerを開き、Add a new forestを選び、Root domain nameを入力します。フォレスト/ドメイン機能レベル、DNS Server、Global Catalog、DSRMパスワードを設定します。最初のDCでRODCは選びません。
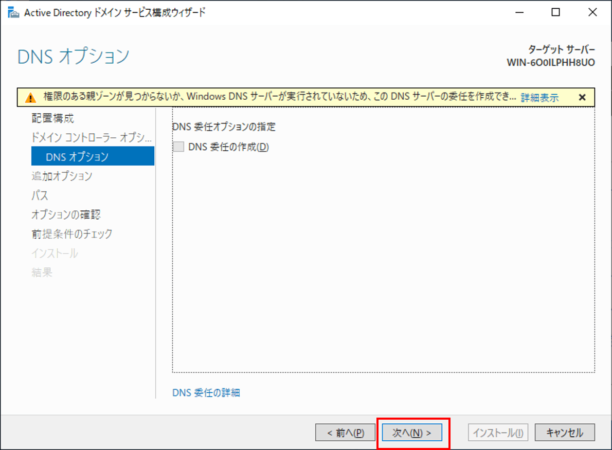
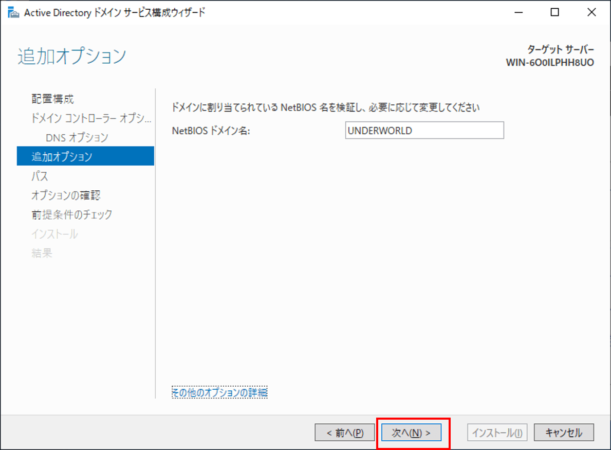
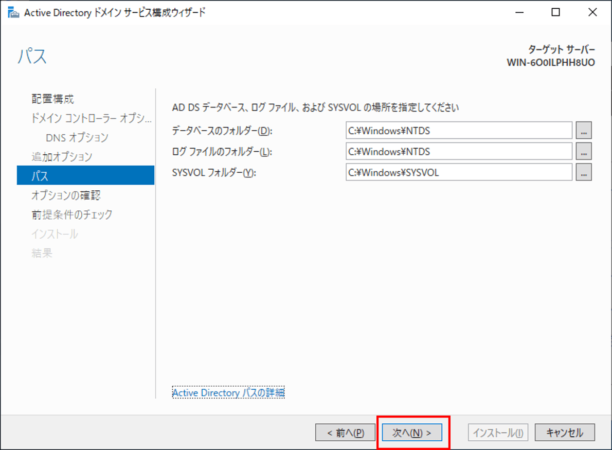
DNS delegation警告は親DNSの構成により想定内の場合がありますが、意味を確認せず無視しません。NetBIOS名、NTDSデータベース、ログ、SYSVOLパスを確認します。分離ボリュームを使う場合は性能、バックアップ、暗号化、障害復旧を設計します。
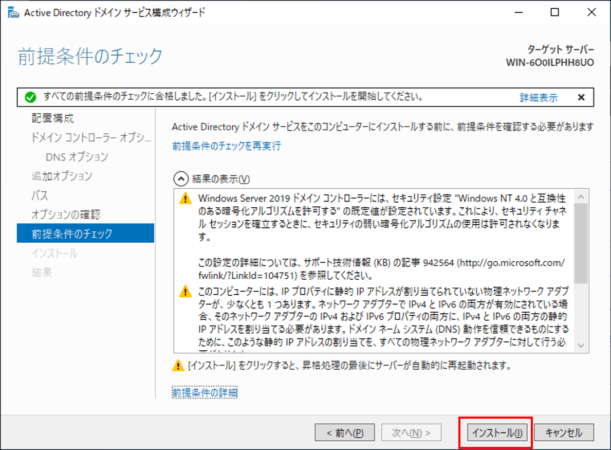
Prerequisites Checkで重大エラーを解消し、設定サマリーとPowerShellスクリプトを保存してからInstallします。再起動後、ドメイン資格情報で管理できることを確認します。旧`dcpromo.exe`の手順はWindows Server 2012以降の現行UIでは置き換えられています。
PowerShellによる例
$dsrm = Read-Host 'DSRM password' -AsSecureString
Install-ADDSForest -DomainName 'ad.example.jp' -InstallDNS -SafeModeAdministratorPassword $dsrm -WhatIf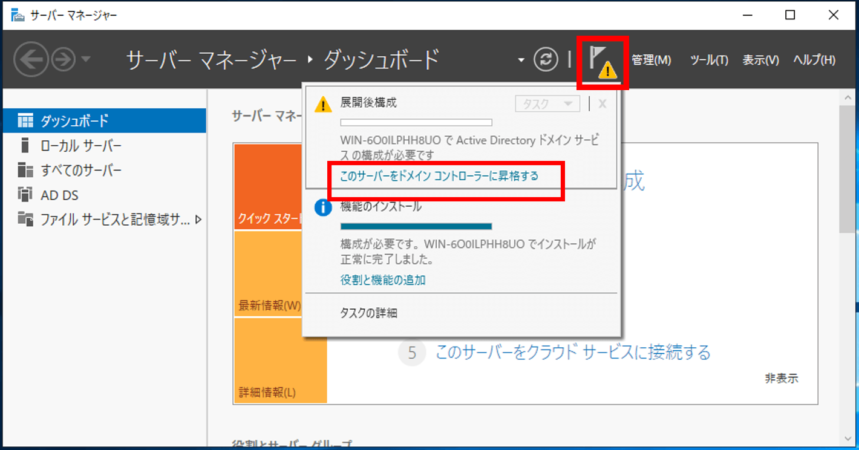
最初に`-WhatIf`と`Test-ADDSForestInstallation`等の前提検証を使い、対象名、機能レベル、DNS、資格情報を確認します。実行例のドメインをそのまま使わず、承認済み設計値へ置き換えます。無人化では秘密管理と実行ログを構成管理します。
昇格後の健全性確認
- dcdiagが重大エラーを示さない
- AD DS、DNS Server、Netlogon、DFSRが開始している
- SYSVOLとNETLOGON共有が存在する
- 前方・逆引き、_msdcs、LDAP/Kerberos SRVが正しい
- イベントログに継続する複製・DNS・時刻エラーがない
- バックアップと監視が構成されている
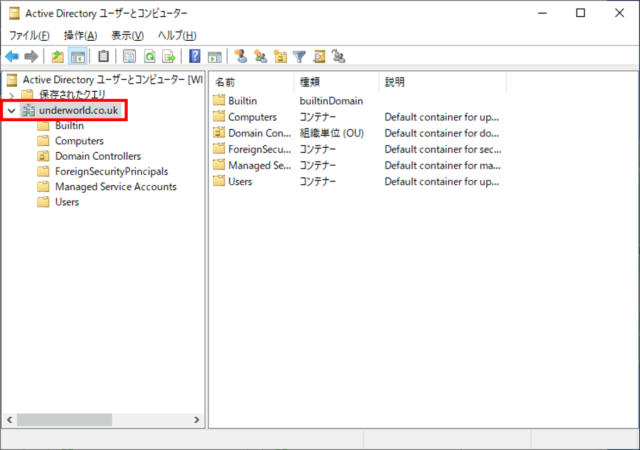
DNS ManagerでAD統合ゾーンとSRVを確認し、`dcdiag /test:dns`、`repadmin /replsummary`を読み取り確認に使います。一台目では複製相手がいませんが、二台目追加後は双方向複製、サイト、サブネットを確認します。成功メッセージだけでなく業務端末のドメイン参加とサインインを試します。
2台目のDCを追加する
別ホスト、別電源/仮想化障害ドメインへWindows Serverを用意し、最初のDCの内部DNSを使ってドメイン参加します。AD DS役割を追加してAdd a domain controller to an existing domainを選び、DNS/GC、サイト、複製元を確認します。両方を同じストレージ上だけに置くとストレージ障害には冗長化されません。
FSMO役割、DNSクライアント設定、時刻階層を設計し、各DCが自分だけに依存しないようにします。バックアップ、監視、更新を両方へ設定し、同時再起動を避けます。停電・ネットワーク断・一台停止時の認証とDNSを実地テストします。
初期セキュリティ
日常管理にDomain Adminsを使わず、役割別グループ、専用管理端末、MFA可能な管理基盤、LAPS、監査、保護ユーザーを検討します。Default Domain PolicyとDefault Domain Controllers Policyへ用途の異なる設定を詰め込まず、基準GPOを分けます。
AD Recycle Bin、Windows Server Backup等のSystem State、DSRM手順、権限誤変更の復旧を用意します。ごみ箱はバックアップの代替ではなく、フォレスト全体障害、ランサムウェア、データベース破損には別復旧が必要です。
引き渡し資料
フォレスト/ドメイン名、DC、IP、サイト、DNS、FSMO、機能レベル、バックアップ、監視、証明書、管理グループ、DSRM保管場所、更新窓口、緊急連絡を文書化します。パスワードや回復キーそのものは設計書に書かず、承認済みの秘密保管庫を参照します。



コメント