
本記事では、GPOの「指定されたWindowsアプリケーションを実行しない」を使い、エクスプローラー経由での指定プログラム起動を制限する方法を解説します。すべての起動経路を防ぐアプリ制御ではありません。強い実行制御が必要な場合は、組織のアプリ制御設計を別途検討してください。

グループポリシー(GPO)の作成と適用手順
「グループポリシーて何?」という方は「グループポリシーの作成と適用手順」Active Directoryをフル活用して端末を完全制御しちゃおう!!で細かい説明をしていますのでご参照ください。実例を用いて説明をしていますので、全くの初心者でもグルーポプリシーが自由に扱えるようになります。
GPOの設定
グループポリシー管理エディターから「指定されたWindowsアプリケーションを実行しない」を開いてください。
・ユーザーの構成
・・ポリシー
・・・管理用テンプレート
・・・・システム
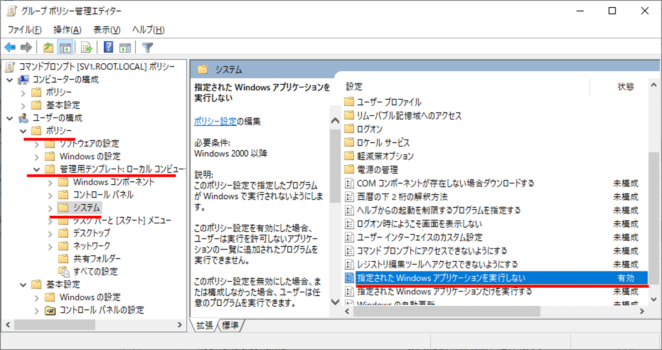
未構成を有効にして、「実行を許可しないアプリケーション一覧」をクリックしてください

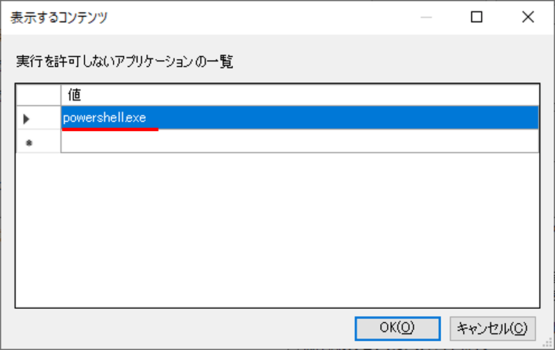
値に実行を禁止するアプリケーションを登録してください。下の例では、パワーシェル(powershell.exe)を入力しています。
<詳細説明>
このポリシー設定で指定したプログラムが Windows で実行されないようにします。
このポリシー設定を有効にした場合、ユーザーは実行を許可しないアプリケーションの一覧に追加されたプログラムを実行できません。
このポリシー設定を無効にした場合、または構成しなかった場合、ユーザーは任意のプログラムを実行できます。
このポリシー設定は、エクスプローラーのプロセスによって起動されるプログラムをユーザーが実行できないようにするだけです。ユーザーは、システム プロセスやその他のプロセスによって起動されるプログラム (タスク マネージャーなど) は実行できます。 また、ユーザーがコマンド プロンプト (Cmd.exe) にアクセスできる場合は、このポリシー設定が有効になっていても、ユーザーはエクスプローラーによる起動が禁止されているプログラムをコマンド ウィンドウから起動できます。
注: Windows 2000 以降の証明書を持つ Microsoft 以外のアプリケーションは、このポリシー設定に従う必要があります。
注: 許可するアプリケーションの一覧を作成するには、[表示] をクリックします。 [内容の表示] ダイアログ ボックスの [値] 列に、アプリケーションの実行可能ファイル名 (例: Winword.exe、Poledit.exe、Powerpnt.exe) を入力します。
検証
検証用ユーザーにGPOが適用されたことを確認し、登録した実行ファイルと同じものをエクスプローラー経由で起動して確認します。上の例はpowershell.exeなので、レジストリエディター(regedit.exe)ではなくWindows PowerShellを確認対象にしてください。PowerShell 7のpwsh.exeなど、別名の実行ファイルは同じ指定ではありません。
以下は起動制限時の表示例です。実際の対象ユーザー、登録したファイル名、起動経路、GPO適用結果を照合してください。別プロセスからの起動まで一律に禁止できたという検証にはなりません。
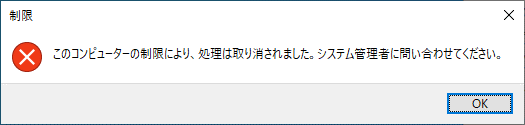
本番展開前に、対象ユーザーと業務への影響、元のGPO設定へ戻す手順を確認します。管理作業に必要なアプリまで一括で禁止しないでください。公式仕様:DisallowApps。


コメント