
本記事では、グループポリシーオブジェクト(GPO)でパスワードポリシーを設定する方法を解説します。ドメインユーザーが利用できるパスワードの難易度を上げ組織のセキュリティー強化を図りましょう。
グループポリシー(GPO)の作成と適用手順
「グループポリシーて何?」という方は「グループポリシーの作成と適用手順」Active Directoryをフル活用して端末を完全制御しちゃおう!!で細かい説明をしていますのでご参照ください。実例を用いて説明をしていますので、全くの初心者でもグルーポプリシーが自由に扱えるようになります。
設定するGPOについて
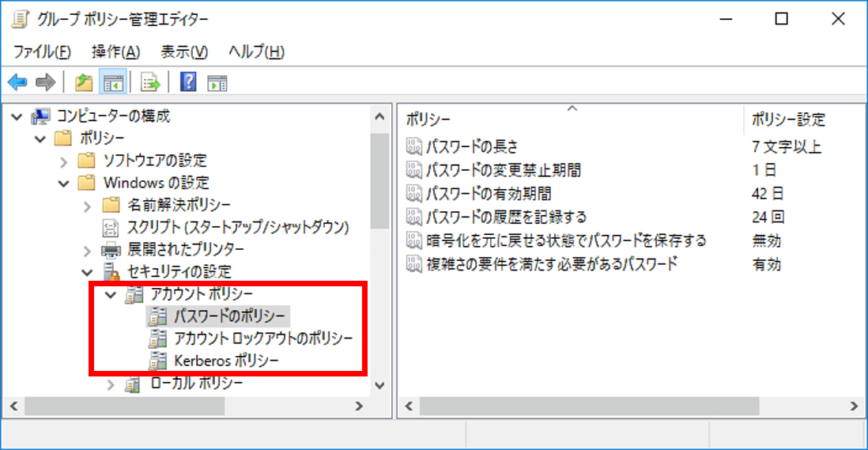
設定するGPOはアカウントポリシーです。パスワードの長さや複雑さを定義する事ができます。
GPO:アカウントポリシー
パス:コンピューターの構成 ⇒ ポリシー ⇒ Windowsの設定 ⇒ セキュリティの設定 ⇒ アカウントポリシー
【重要】アカウントポリシーの特殊性
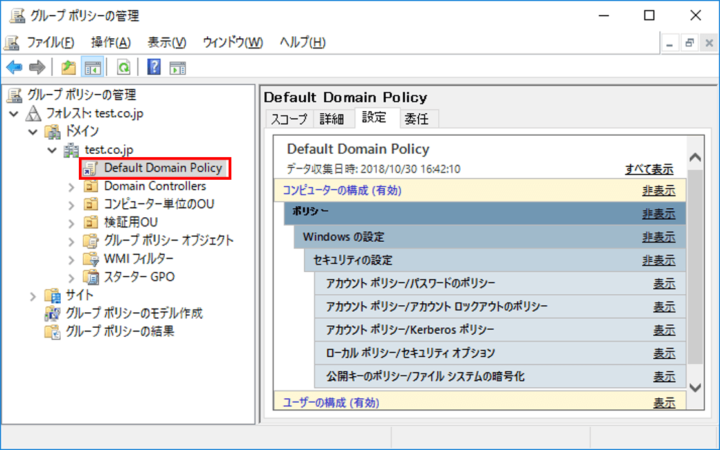
ドメインアカウントの既定パスワードポリシーは、ドメインルートにリンクしたGPOで設定します。OUにリンクしたGPOで、そのOUのドメインユーザーだけに別の既定パスワードポリシーを設定することはできません。ただし、OU側のアカウントポリシーは対象コンピューターのローカルアカウントに適用される場合があり、全面的に「無効」という意味ではありません。
デフォルトでは、Default Domain PolicyといったGPOの中にアカウントポリシーが定義がされています。このGPOを編集してアカウントポリシーを定義することになります。ドメインの既定設定となりますが、PSOが適用されるユーザーはその結果も確認します。もちろんドメイン直下であればOKなので新しいGPOを作成しても良いです。その場合は、グループポリシーの適用順序(複数のGPOで競合が発生した場合どうなるのか)|RSoPの作成工程を参考にGPOの適用順序に注意してください
ユーザー・グループ毎にパスワードポリシーを設定するには
ドメインユーザーごとに異なるパスワード・ロックアウトポリシーを適用する場合は、きめ細かなパスワードポリシー(PSO)を使います。対象はユーザーまたはグローバルセキュリティグループで、OUへ直接割り当てる方式ではありません。
ドメイン全体の既定方針と例外対象を先に決め、必要な場合だけPSOを使い分けます。単にGPOより優れているという関係ではありません。変更前に既存設定と適用先を記録し、管理者承認の下で検証用アカウントから確認してください。
詳しくは下記の記事をご参照ください。
【AD】パスワードポリシーはPSO(Password Setting Object) がオススメ|GPOとの比較
適用結果の確認と公式情報
PSOの対象ユーザーは、Active Directory管理センターの[パスワード設定の結果の表示]などで実効設定を確認します。GPOを作成しただけで意図した対象へ適用されたと判断しないでください。パスワード変更やロックアウトへの影響があるため、既存値・対象・戻す手順を準備して段階的に適用します。
2026年10月20日確認:Microsoftのアカウントポリシー適用範囲、PSOの対象と結果確認。



コメント