
PHPの緊急更新が出ても、「PHP 8を使っている」だけでは対象か判断できません。Webサイトが実際に使うPHPの系列と細かな版、配布元の修正情報を確認します。WordPress本体やプラグインの更新だけで、サーバー側のPHPまで更新されたとは限りません。
本記事では、ITtripが提供する「脆弱性ナビ」を確認の補助に使います。公開情報を整理するサービスであり、利用中のサイトを検査したり、自動で修正したりするものではありません。画面・掲載範囲は2026年10月22日に確認しています。


Webで動くPHPと、コマンドのPHPを混同しない
レンタルサーバーでは、対象ドメインの管理パネルでPHPの設定と提供元の案内を確認します。WordPressでは「ツール」→「サイトヘルス」→「情報」のサーバー情報も手がかりになります。項目の見え方は権限や環境によって異なるため、表示できない場合は管理者に確認してください。
サーバーにログインできる人はCLIの版も確認できますが、CLIとWebサーバー経由で動くPHPが同じ実行ファイル・設定とは限りません。ドメイン別の設定、FPMのプール、コンテナなど、実際にリクエストを処理する環境を特定します。確認のためだけにphpinfo()のページを公開したままにしないでください。
| 環境 | 先に確認する場所 |
|---|---|
| レンタルサーバー | 対象ドメインのPHP設定とホスティング会社の告知 |
| 自分で管理するサーバー | Webサーバー/FPMの構成、実行中の版、OS配布元の修正情報 |
| コンテナ | 実際に配備したイメージと起動中のコンテナ。手元だけの更新で終わらせない |
対象系列ごとに修正版を確認する
脆弱性ナビで「PHP」を選び、CVE番号が分かる場合はその番号を検索します。JVNのように複数CVEを一つの記事として扱う情報と、個別CVEの詳細は分けて読みます。
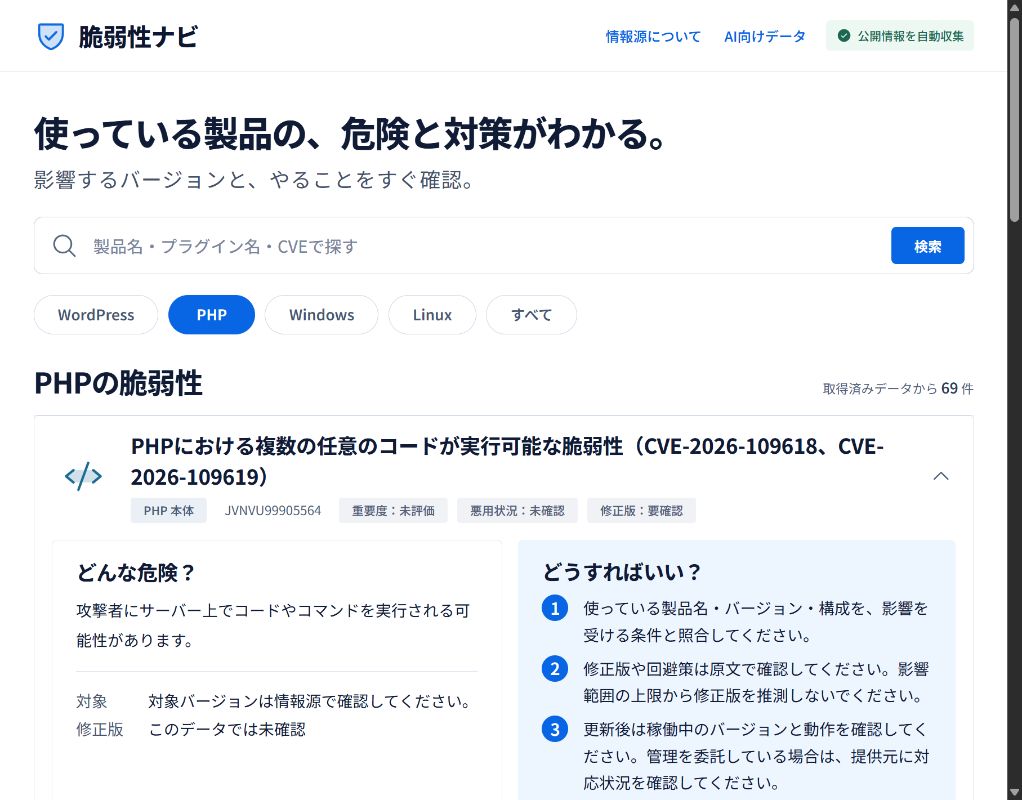
2026年10月22日に確認したCVE-2026-109618の詳細では、PHP 8.2.35、8.3.36、8.4.27、8.5.12が修正版として表示されました。これは確認日時点の特定の問題に対する例です。今後の修正版や他のCVEに、そのまま当てはめないでください。
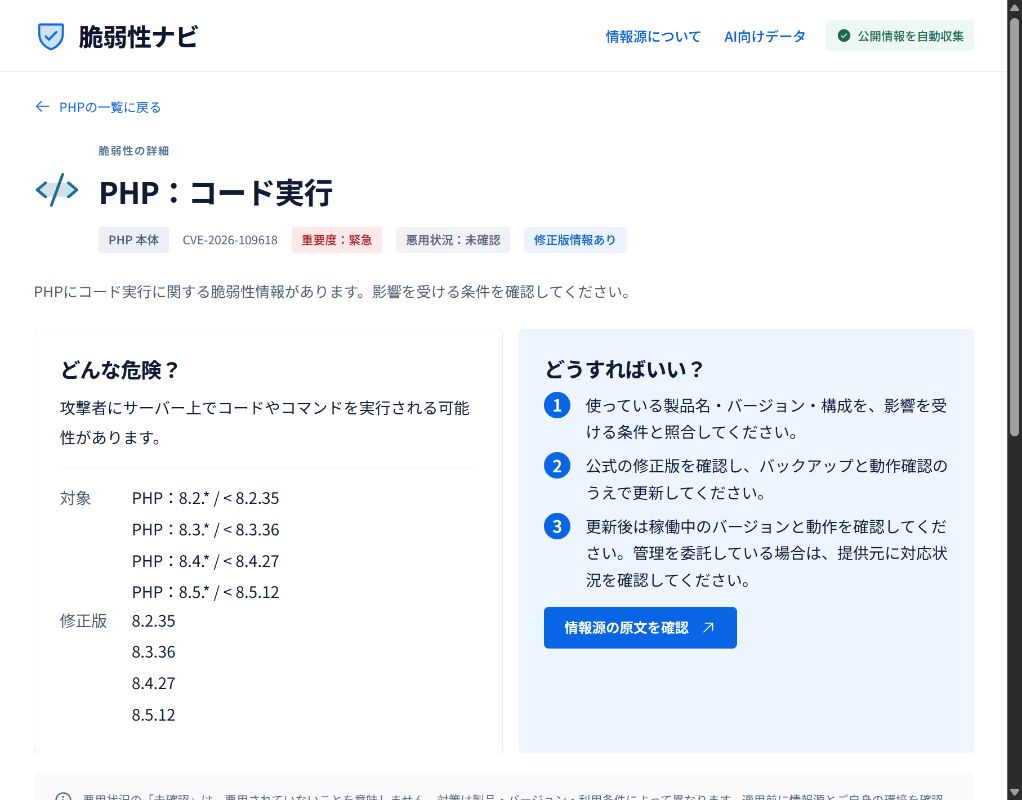
たとえば8.3系を運用しているなら、まず8.3系の修正と提供元の対応を確認します。系列をまたぐ更新では、拡張機能やアプリケーションの互換性確認も必要です。OS配布元が修正をバックポートしている環境では、表示される上流の版番号だけで未修正と決めつけず、その配布元のセキュリティアドバイザリとパッケージ版を照合します。
サポート期限と今回の修正を別に確認する
今回の脆弱性を修正できても、利用系列が長く使えるとは限りません。PHP公式のSupported Versionsで、通常サポート、セキュリティ修正のみの期間、サポート終了を確認します。古い系列で個別の修正が確認できない場合は、移行先と互換性検証の計画を管理者と相談してください。
委託先に伝えるのは「更新しましたか」だけではない
次の項目をまとめると確認が具体的になります。内部ホスト名や管理画面の認証情報を公開のAIや問い合わせ欄に載せる必要はありません。
- 対象ドメインと、調べているCVE番号を伝える。
- Webで動くPHPの現在の系列・パッチ版と、提供元による修正適用状況を尋ねる。
- 更新予定時刻、再起動・再配備の必要性、互換性確認の担当を確認する。
- 更新完了後の稼働版と、アプリケーションの動作確認結果を受け取る。
設定変更を、修正の代わりに広く勧めない
ニュースに出た回避設定でも、特定のCVEだけに有効な場合や、別のリスクが増える場合があります。脆弱性ナビの定型説明だけから設定変更やコマンドを実行せず、開発元が示す適用条件を確認してください。更新後は稼働版に加え、フォーム、ログイン、画像処理など利用している機能を点検します。
PHPの実行方式を整理したい場合は、ApacheとNginxのPHP連携の違いも参考にしてください。


コメント