
WindowsのAdministratorsとUsersは、ユーザーそのものではなく、権限管理に使う組み込みのローカルセキュリティグループです。Administratorsのメンバーは端末全体を変更できる強い管理権限を持ち、Users側の標準ユーザーは日常利用を前提に制限されます。ただしAdministratorsのメンバーでも、UACが有効な通常起動では多くのアプリが標準ユーザー相当のトークンで動き、必要な操作で昇格を求められます。
安全な使い分けは、普段のWeb閲覧、メール、文書作成を標準ユーザーで行い、ソフトウェア導入やシステム全体の変更だけを、内容を確認して管理者として承認する方法です。Microsoftも管理者を少数にし、日常作業には標準ユーザーを使う方が安全と案内しています。『操作が通らないから全員をAdministratorsへ入れる』のではなく、必要なフォルダーやアプリだけに権限を付けます。
まず用語を分ける
| 用語 | 意味 | 混同しやすい点 |
|---|---|---|
| ユーザーアカウント | 人やサービスを識別するセキュリティ主体 | Microsoftアカウントかローカルかと権限の強さは別 |
| Usersグループ | 標準的なローカル利用者をまとめる組み込みグループ | すべてのファイルへ自由に書ける意味ではない |
| Administratorsグループ | ローカル端末の管理者をまとめる組み込みグループ | 通常の全プロセスが常時昇格するわけではない |
| Administratorアカウント | SID末尾500の組み込み管理者アカウント | Administratorsグループ全体とは別物 |
| 権限・アクセス許可 | 操作やオブジェクトへのアクセスを認める設定 | グループ名だけで最終結果は決まらない |
| UAC | 必要時の昇格を仲介するWindowsの保護 | 管理者グループから外す機能ではない |
WindowsはアカウントやグループをSIDという一意な識別子で扱います。表示名を変更してもSIDで同じ主体を識別でき、アクセス制御リストにはSIDが記録されます。ファイルのプロパティで見える名前が不明なSIDになっている場合、削除済みアカウント、未到達ドメイン、別端末のローカルアカウントなどを確認します。見慣れないSIDを一括削除すると、サービスや復旧用アクセスを失う可能性があります。
Usersグループでできること
標準ユーザーは、自分のプロファイル内の文書や設定を扱い、許可されたアプリを利用する日常操作を想定しています。WindowsやProgram Filesなど保護された場所への変更、端末全体へ影響する設定、管理者向けサービス操作では、管理者資格情報または承認が必要になることがあります。実際にできることは、ローカルグループだけでなく、ファイルACL、共有権限、ユーザー権利、アプリの設計、組織ポリシーで決まります。
標準ユーザーでも、自分が所有するフォルダーへフルコントロールを持つことがあります。反対に、Administratorsメンバーでも、暗号化された別ユーザーのファイル、アクセスを明示拒否されたリソース、企業の情報保護ポリシー、ネットワーク先の権限を自動的に突破できるわけではありません。『管理者なら何でも読める』という説明は、現在の実際のアクセス判定を単純化しすぎます。
Administratorsグループの意味
Administratorsのメンバーは、ローカル端末の設定変更、アプリのシステム全体への導入、他ユーザーやグループの管理、保護された資源の管理などを行える強い立場です。Microsoftのローカルアカウント資料は、Administratorsメンバー数を制限することをベストプラクティスとしています。マルウェアが管理者の昇格を得ると影響範囲が端末全体へ広がるためです。
Windowsセットアップでは組み込みAdministratorアカウントが無効化され、別のローカルアカウントがAdministratorsグループのメンバーとして作られる構成が一般的です。組み込みAdministratorを日常利用のために有効化するのではなく、必要な管理者アカウントを管理し、パスワード、回復手段、監査を整えます。組織端末ではLAPSなど承認済みのローカル管理者パスワード管理方針に従います。
UACが管理者を標準トークンで動かす
UACが有効なWindowsでは、Administratorsのユーザーが対話的にサインインすると、標準ユーザー相当のフィルター済みトークンと完全な管理者トークンが関係します。通常起動したアプリは制限された側で動き、管理操作を要求すると昇格プロンプトが出ます。これにより、管理者アカウントでサインインしていても、すべてのアプリへ常時フル権限を渡さずに済みます。
標準ユーザーが昇格を必要とする操作を始めた場合、設定に応じて管理者の資格情報を求められます。Administratorsのユーザーでは同意を求める構成が一般的です。プロンプトの発行元、実行ファイル名、署名、要求内容を確認し、予期しない要求はキャンセルします。『毎回聞かれて邪魔』という理由でUACを無効化すると、一部のWindowsアプリが動作しなくなる可能性があり、マルウェア対策の重要な境界も弱くなります。
管理者として実行する意味
『管理者として実行』は、対象プロセスを昇格したトークンで新たに起動する操作です。既に開いている標準権限のアプリへ権限が後から追加されるわけではありません。たとえば昇格したエディターでファイルを作ると、所有者や保存先が意図と変わる可能性があります。必要な管理ツールだけを昇格し、ブラウザー、メール、チャット、Officeを常時昇格して使わないでください。
権限はどのように決まるか
グループ所属
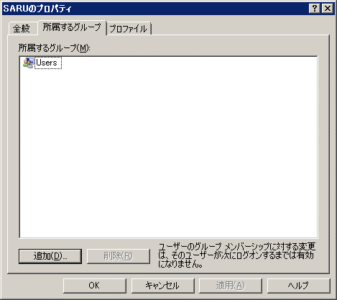
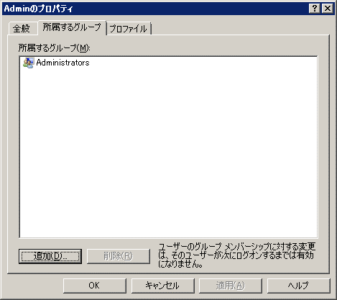
ユーザーは複数のローカルグループやドメイングループへ所属でき、サインイン時のアクセストークンへSIDや特権が含まれます。グループ変更後、既存セッションのトークンには反映されないため、サインアウトと再サインインが必要なことがあります。管理者グループへ追加したのに動作が変わらない場合、再起動を繰り返す前に適用先端末と現在のサインイン主体を確認します。
アクセス許可と所有者
ファイル、フォルダー、レジストリ、サービスなどの保護対象には、誰にどの操作を許可・拒否するかを示すアクセス制御リストがあります。親からの継承、明示許可、明示拒否、所有者、共有権限が結果へ影響します。問題解決のためにドライブ全体の所有権をAdministratorsへ変更したり、全員へフルコントロールを付けたりすると、Windows Updateやアプリ、セキュリティ境界を壊す可能性があります。
ユーザー権利
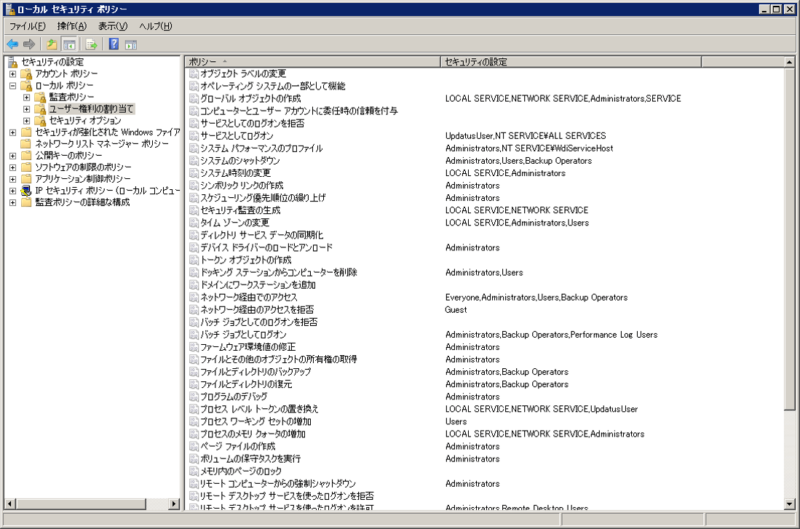
『ローカルでログオン』『バックアップ』『サービスとしてログオン』『システムのシャットダウン』など、端末上の特定操作を許可するユーザー権利もあります。これはファイルの読み書き許可とは別です。組織ではグループポリシーで割り当てられ、ローカル設定を上書きすることがあります。個別ユーザーへ広く付与するのではなく、役割別セキュリティグループへ必要最小限を割り当てます。
ローカルとドメインを区別する
PC名\userのローカルアカウントは、その端末がセキュリティ機関となり、原則としてその端末の資源を管理します。DOMAIN\userのドメインアカウントはActive Directoryで管理され、ドメイングループを経由して端末や共有へ権限を与えられます。ドメインユーザーであるだけでは、そのPCのAdministratorsメンバーを意味しません。
Active DirectoryのDomain Admins、Enterprise Admins、Domain Usersと、各PCのローカルAdministrators、Usersは範囲が違います。組織ポリシーによってドメイングループがローカルAdministratorsへ追加される場合はありますが、名前だけで推測せず有効なメンバーシップとGPOを確認します。ドメインコントローラーには通常のメンバーPCと同じローカルユーザー・グループ管理を適用できないため、専用のAD管理手順が必要です。
現在のアカウント種別を確認する
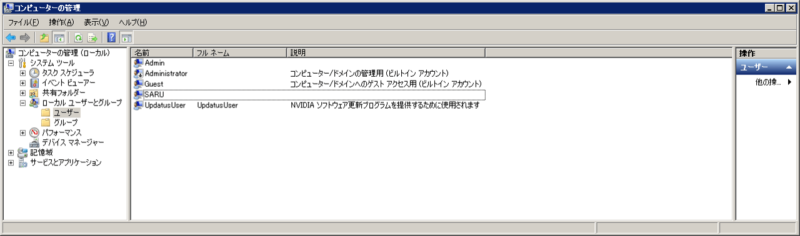
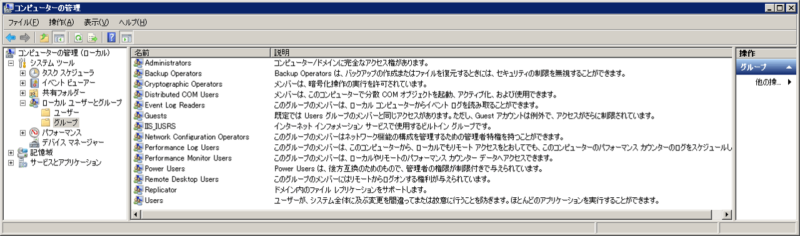
Windows 11の個人端末では、Microsoft Supportが案内する設定アプリのAccounts、Other usersから、対象アカウントの種類を確認・変更できます。組織端末ではこの操作がポリシーで制限されることがあり、勝手に変更すると管理基準から外れます。コンピューターの管理にLocal Users and Groupsがある環境ではローカルメンバーを確認できますが、エディションや端末の役割で利用可否が異なります。
コマンドで調べる場合も、表示名はWindowsの言語でローカライズされることがあります。名前文字列だけでなくSID、対象コンピューター、ローカルかドメインかを確認します。結果をサポートへ送るときは、ユーザー名、ドメイン名、端末名、SIDなど組織情報を必要以上に公開しないでください。
安全なアカウント設計
- 日常利用は標準ユーザーとし、管理者アカウントの人数を最小化する。
- 必要なら普段用と管理用を分け、管理用でWeb閲覧やメールを行わない。
- UACを有効に保ち、昇格要求の発行元と目的を毎回確認する。
- アプリには必要なフォルダー・サービスだけの権限を与え、Administrators所属で代替しない。
- 退職、異動、端末廃棄時にグループ所属と資格情報を速やかに除去する。
- 少なくとも一つの承認済み回復経路を用意し、パスワードとBitLocker回復情報を保護する。
開発ツールや古い業務アプリが管理者権限を要求する場合、まず書き込み先、設定保存先、サービス、ドライバー、更新機構を特定します。アプリのインストール時だけ昇格すればよいのか、実行時にも保護領域へ書こうとしているのかで対応が違います。互換性のためUACを止めるのではなく、ベンダーの対応版、アプリケーション修正、専用サービス、ACLの最小変更を検討します。
アクセス拒否の切り分け
| 症状 | 主な確認 | 避ける対応 |
|---|---|---|
| アプリ導入ができない | 署名、配布元、管理者承認、組織制限 | 不明なインストーラーを常時昇格 |
| フォルダーへ保存できない | ACL、所有者、保護場所、同期製品 | ドライブ全体へEveryoneフル権限 |
| 共有へ入れない | 共有権限、NTFS権限、接続資格情報 | ローカル管理者なら通ると決めつける |
| 管理者なのに設定できない | UAC昇格、GPO、MDM、保護機能 | UACやセキュリティ製品を無効化 |
| グループ変更が反映しない | 対象端末、サインイン主体、古いトークン | 同じ変更を複数管理経路から重ねる |
| 不明なSIDが表示される | 削除済みアカウント、ドメイン到達性 | 調査せずACLから一括削除 |
アクセス拒否はWindowsの保護が意図どおり働いている可能性があります。エラーが出た時刻、対象パスや設定、実行したアプリ、通常起動か昇格か、現在のアカウント、直前の変更を記録します。所有権取得、ACL初期化、レジストリ変更の前に、元のアクセス制御をエクスポートまたは画面で記録し、対象資源の所有者へ確認します。
元記事の画面例と関連記事
以下の画像と関連記事ブロックは、URL、ID、寸法、属性、順序を含めて元記事から変更せず引き継いでいます。画面は撮影時点のWindowsを示すため、現在のWindows 11やWindows Serverでは配置や名称が異なる場合があります。操作は上記の現行Microsoft公式情報と組織ポリシーを優先してください。

エスカレーションの目安
Administratorsから全管理者を外した、業務サービスの実行アカウント権限を変えた、WindowsやProgram FilesのACL・所有者を一括変更した、ドメインGPOとローカル設定が競合した、不審な昇格が記録された場合は、追加変更を止めてWindows管理者またはセキュリティ担当へ連絡します。対象端末、アカウント種別、変更時刻、変更前後のメンバー、エラー、イベントログ、回復手段を保全します。
よくある質問
Administratorsなら常に管理者権限で動きますか?
UACが有効な通常起動では、多くのアプリがフィルター済みの標準相当トークンで動きます。必要な操作で昇格し、完全な管理者トークンを使います。
Usersグループは何も変更できないのですか?
自分のプロファイルや許可された資源では通常の作業ができます。端末全体や保護領域の変更が制限され、最終的な可否はACL、ユーザー権利、ポリシーで決まります。
AdministratorとAdministratorsは同じですか?
Administratorは組み込みアカウント、Administratorsは複数の管理者主体を含めるグループです。名称が似ていますが別物です。
操作できないのでUACを無効化してよいですか?
推奨しません。原因となる権限、アプリ互換性、GPOを特定します。UAC無効化は保護を弱め、一部アプリの動作にも影響し得ます。
全員をAdministratorsへ入れれば共有問題も直りますか?
ネットワーク共有のアクセスは共有先の資格情報と権限で決まり、ローカル管理者化では直らないことがあります。影響範囲だけを大きくするため避けます。
グループ変更後すぐ反映されません。
既存のサインインセッションが古いトークンを持つことがあります。対象端末とアカウントを確認し、作業を保存してサインアウト・再サインインします。
公式情報源
まとめ
UsersとAdministratorsはローカルの組み込みセキュリティグループで、ユーザーアカウントそのものとは別です。日常作業は標準ユーザー、端末全体の変更だけを確認して昇格する構成が安全です。AdministratorsのメンバーでもUACにより通常は制限されたトークンで動き、最終的なアクセスはグループ、ACL、ユーザー権利、所有者、組織ポリシーで決まります。アクセス拒否を管理者追加、UAC無効化、広範な所有権変更で回避せず、必要な資源へ最小権限を割り当ててください。


コメント