
GPOのフォルダーリダイレクトは、DocumentsやDesktop等の既知フォルダーをファイル共有へ向け、利用者が同じパス感覚でデータへアクセスできる機能です。専用共有と正しいACL、対象ユーザーグループ、検証GPOを用意し、User Configuration → Policies → Windows Settings → Folder Redirectionで対象フォルダーを設定します。最初はDocuments等一つだけをパイロットし、データ移動、Offline Files、WAN切断、ポリシー削除時の戻しを確認してください。
「Grant the user exclusive rights」「Move the contents」「Policy Removal」の選択で、管理者アクセスと大量データ移動、撤去時の挙動が変わります。既定のまま全社展開しません。
向く環境と代替
オンプレミスAD、安定したSMB、ファイルサーバーバックアップ、複数PC利用で効果があります。インターネット中心、モバイル、Entra参加、共同編集が多い環境ではOneDrive Known Folder Move等のクラウド同期が適切な場合があります。二つを同じフォルダーへ重ねず、移行順を設計します。
AppData/Roaming、Downloads、Desktop等は容量、アプリ互換、機密性が違います。利用者データとキャッシュを分け、大量ファイルや頻繁変更のDB形式を無計画にリダイレクトしません。対象フォルダーごとに便益とリスクを評価します。
共有とACLを準備する
例として`\FS01\Users$`のような専用共有を作り、ユーザーごとのサブフォルダーを自動作成する設計にします。Microsoftの現行展開資料に従い、共有ルートでフォルダー作成はできても他人のデータへアクセスできないACLを設定します。Everyone/Domain Usersへ広い変更権限を継承させません。
管理者バックアップ・復旧アクセスと利用者の排他権限は、組織ポリシーと製品要件で決めます。Grant exclusive rightsを有効にすると通常管理者が直接アクセスできない場合があるため、バックアップエージェントと復旧手順をテストします。便利さだけで無効化し相互閲覧を許しません。
対象グループとGPO
Folder Redirection Users等のセキュリティグループを作り、検証ユーザーだけ入れます。GPOをユーザーOUへリンクし、Security FilteringとDelegationのRead/Applyを確認します。コンピューターOUだけへリンクしてユーザー設定が適用されない場合は、ループバック要件を別途検討します。
- GPMCで新規の検証GPOを作成します。
- User Configuration → Policies → Windows Settings → Folder Redirectionを開きます。
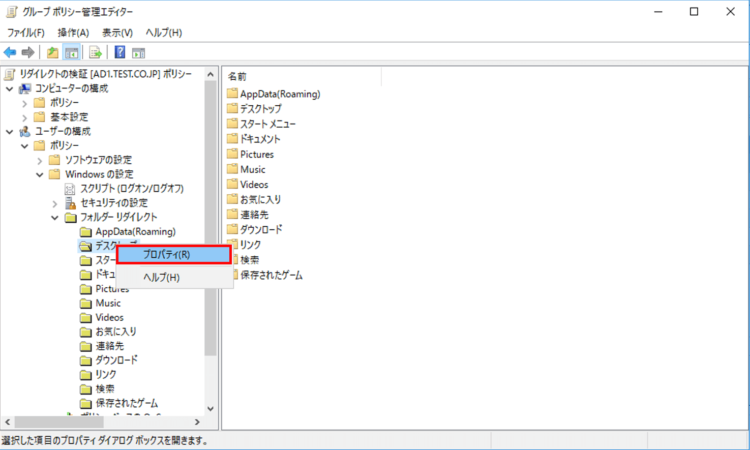
- Documents等を右クリックしPropertiesを開きます。
- BasicまたはAdvancedを選び、Create a folder for each user under the root pathとルートUNCを指定します。
- Settingsでexclusive rights、内容移動、旧OS、ポリシー削除時の動作を決めます。
Advancedではグループごとに別の共有へリダイレクトできますが、グループ変更でデータ移動が発生し得ます。部署異動のたびに巨大データを別サーバーへ動かす設計を避け、名前空間や論理パスの安定性を考えます。
Offline Filesを設計する
WindowsクライアントではリダイレクトフォルダーでOffline Filesが使われる構成があります。ノートPCの切断利用には便利ですが、同期競合、容量、暗号化、機密データ持出しを管理します。RDSや共有PCでは無効が適切な場合があります。
常時オフラインモード、バックグラウンド同期、低速リンク、従量課金、VPNを実機で試します。利用者が同じファイルを二台で編集した場合の競合処理とサポート窓口を決めます。CSCキャッシュを削除して直す古い手順を最初に使いません。

パイロット展開
事前にユーザー別データ量、ファイル数、長いパス、開きっぱなし、暗号化、権限を調査します。初回サインイン/サインアウトで内容移動が起きるため、WANとファイルサーバー負荷を監視し、少人数ずつ実施します。
- gpresultで対象GPOとFolder Redirection設定が見える
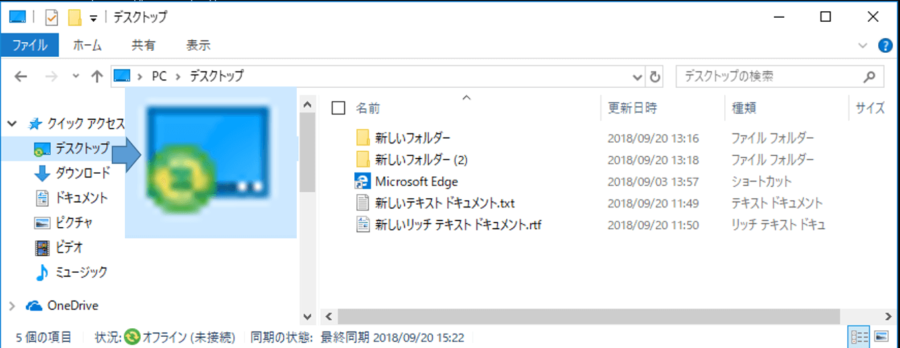
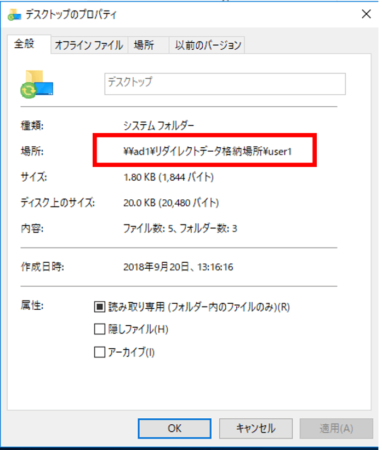
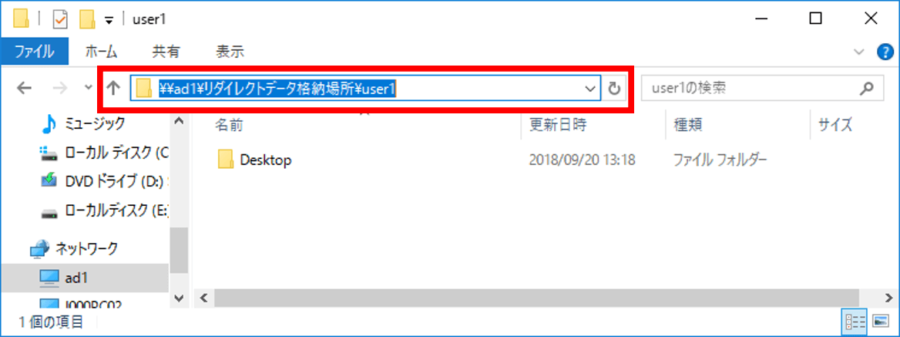
- Shell folderの実パスが期待UNCを指す
- 既存ファイルが欠落せず、ACLが正しい
- 別ユーザーが内容を読めない
- オフライン、VPN断、再接続で同期できる
- 別PCで同じユーザーが必要データへアクセスできる
問題が出た利用者を一時プロファイルやローカルパスのまま業務継続させる場合、どのコピーが最新かを記録します。複数コピーを適当に上書きせず、更新時刻、ハッシュ、利用者確認で統合します。
サーバー移行
共有を別サーバーへ移すなら、DFS Namespace等で論理パスを安定させるか、GPOで新パスへ段階移行します。ACL、所有者、代替データストリーム、時刻を保つツールを使い、差分同期と書き込み停止時間を設計します。
古い共有を即削除せず、全対象ユーザーが新パスを使い、Offline Files、バックアップ、監視が正常なことを確認します。二つの共有が同時に書き込み可能な期間を短くし、分岐データを防ぎます。
ポリシーを外すとき
SettingsのPolicy Removalで、ローカルプロファイルへ戻すか、共有先に残すかを選びます。ローカルへ戻すと大量データがネットワーク転送され、空き容量不足や長時間サインインが起きます。Microsoft資料も移動時間が大きくなり得る点を示しています。
撤去前にローカル空き容量、バックアップ、ファイル数、WAN、利用者停止時間を測り、パイロットします。GPOを削除するだけでデータが安全に戻ると考えません。完了後に旧共有を読み取り専用化し、保持期限後に承認して廃止します。
監視とバックアップ
共有容量、クォータ、SMBエラー、同期競合、バックアップ成功、復元、アクセス拒否を監視します。ユーザーデータの急増を削除で対処せず、所有者へ確認します。バックアップからACLを保った一ファイル復元と、別サーバー復元を定期的に試します。
アプリと長いパスの互換性
アプリがUNC、オフラインファイル、長いパス、ファイルロックをサポートするかを確認します。古い業務アプリがDocuments配下へデータベースを置く場合、SMB上で破損や性能低下が起こり得ます。対象アプリの公式データ配置へ移し、フォルダーリダイレクトの除外で利用者任せにしません。
ファイル数が多い小容量データは、総容量が少なくても初回移動・同期に時間がかかります。長いパス、禁止文字、暗号化ファイル、開きっぱなし、ショートカット、ジャンクションを事前スキャンし、エラー一覧を利用者と解消します。
ファイルサーバー障害とDR
ファイルサーバー停止時にOffline Filesで継続できる範囲、オンライン専用データ、競合、復旧後同期を試します。DFS Namespaceやクラスターを使う場合も、クライアントキャッシュとフェールオーバーが想定時間内に切り替わるかを実測します。
災害復旧では同じ共有名・ACL・ユーザーフォルダー・バックアップカタログを復元し、GPOを変えず切り替えるか、新UNCへ段階変更するかを決めます。DNS別名だけの切替がSMB/Kerberosでサポートされるかを確認し、無承認のレジストリ回避策を使いません。
OneDrive等から移行する場合
既にKnown Folder Moveや別同期製品がDocuments/Desktopを管理しているなら、同じフォルダーへGPOリダイレクトを重ねません。まず所有する管理方式、同期完了、クラウドのみファイル、共有リンクを棚卸しし、移行ツールと停止順を製品公式手順で決めます。二重同期によるループと大量再アップロードを避けます。



コメント