
GPOを特定のユーザーやPCへ限定するには、リンク先のOUなどで適用範囲を決め、その中をセキュリティフィルターで絞ります。対象には「読み取り」と「グループポリシーの適用」の両方が必要です。ユーザー設定の取得にはコンピューター側の読み取り権限も必要なので、Authenticated Usersを単に削除するだけでは適用できなくなる場合があります。
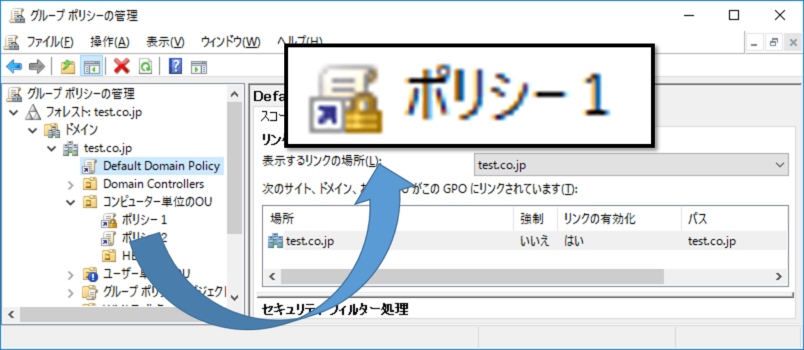
変更前にGPOをバックアップし、検証用OUで対象・対象外の双方を確認してください。以下の画像は旧画面の操作位置の参考です。権限の完成形は本文の説明を優先します。

特定のユーザーにだけGPOを適用する方法
ユーザー設定を含む「ポリシー1」を、対象ユーザーが所属するOU等へリンクします。旧画像のOU名にかかわらず、通常のユーザー設定はユーザー側の所属で考えます。コンピューターOUにリンクしただけで任意のユーザー設定が届くわけではありません(ループバック処理は別の設計です)。
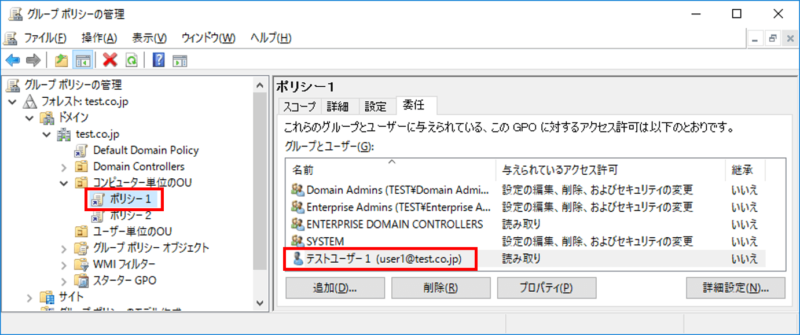
ポリシー1を選択し、右側の「委任」タブを選択します。右下の「詳細設定」をクリックします。
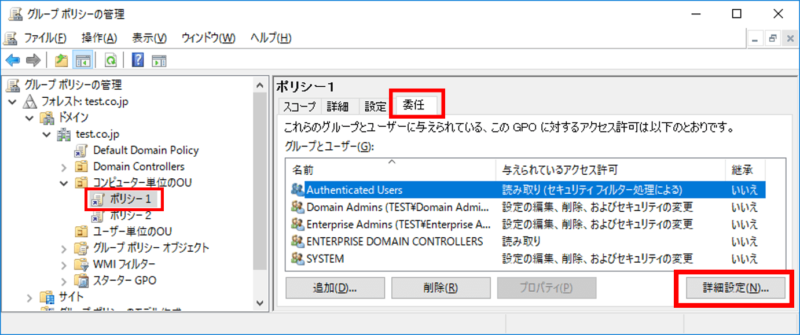
Authenticated Usersにはコンピューターアカウントも含まれます。適用を限定する場合は、対象ユーザーまたはセキュリティグループへ「読み取り」と「グループポリシーの適用」を許可し、Authenticated Usersの「適用」を外します。ユーザー設定の取得用に、Authenticated Usersには「読み取り」だけを残す、またはDomain Computers等へ「読み取り」を与える設計にします。旧画像のように全権限を削除したままにしないでください。
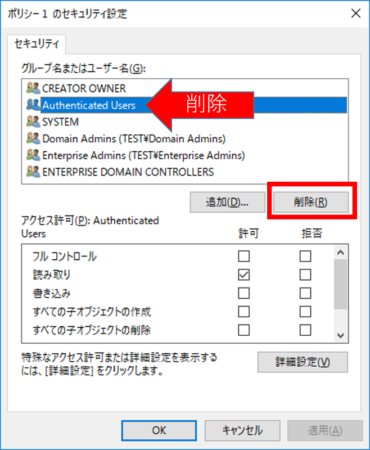
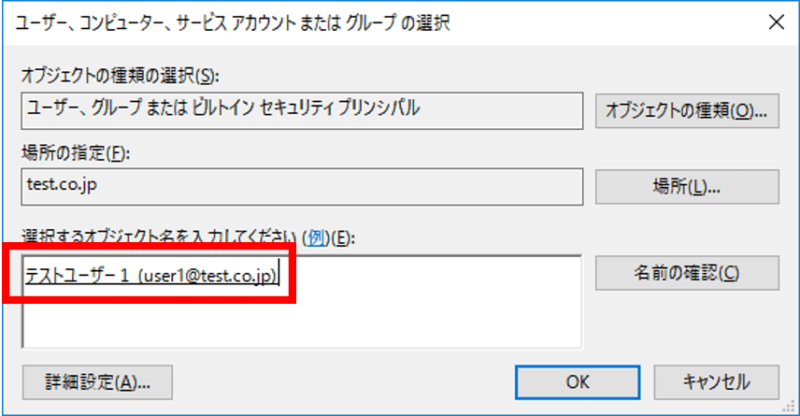
「追加」をクリックして特定のユーザーを入力します。下の例ではuser1
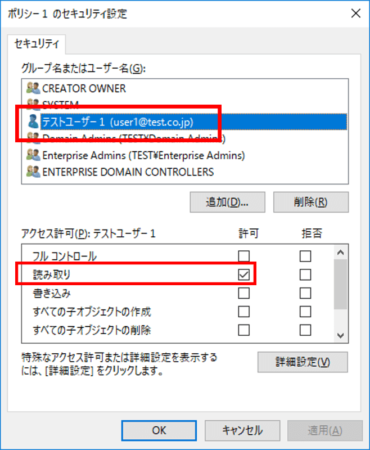
user1(通常運用では対象セキュリティグループ)に「読み取り」と「グループポリシーの適用」があることを確認します。「読み取り」だけでは適用対象になりません。さらに使用するPCがGPOを読み取れる状態を維持します。
「スコープ」のセキュリティフィルターには対象のuser1等を表示させます。読み取りだけを与えたAuthenticated Usersや端末グループは「委任」タブで確認します。フィルターから消えたことと、読み取り権限まで削除したことを混同しないでください。
グループについても同様の手順で制御が可能です。
特定のコンピューターにだけGPOを適用する方法
コンピューター設定を対象PCのOU等へリンクし、その中の特定PCまたはコンピューターを含むセキュリティグループへ絞ります。
今回は「ポリシー2」を利用します。右下の「詳細設定」をクリックします。
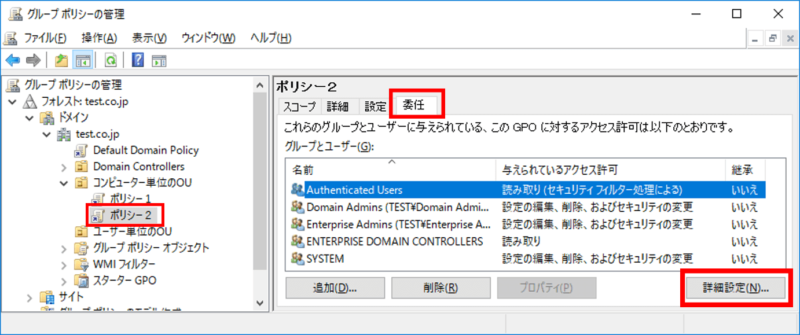
対象PCまたは端末グループに「読み取り」と「グループポリシーの適用」を与え、広いグループの「適用」を外して対象を限定します。Authenticated Usersはユーザーだけのグループではありません。同じGPOにユーザー設定も含む場合は、前節の端末による読み取り要件も満たしてください。
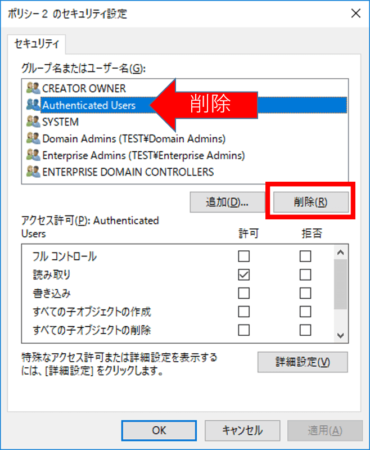
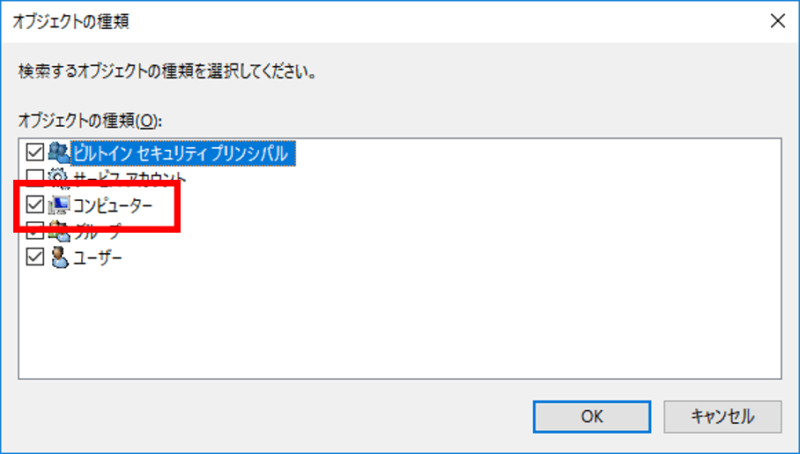
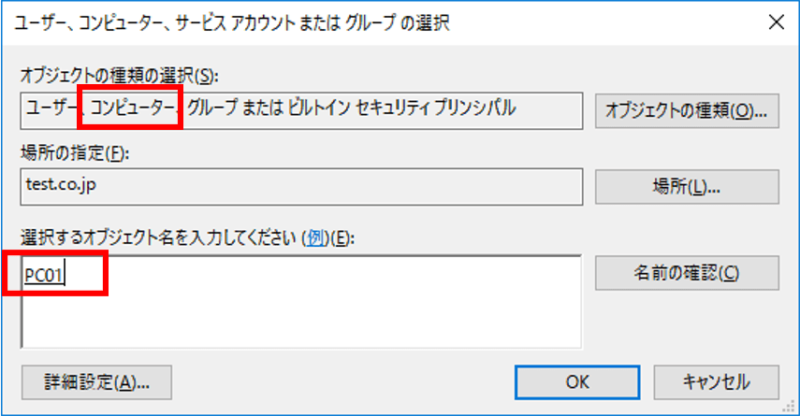
デフォルトでは、ユーザーやグループを選択する事ができますが、コンピューターを選択することができません。そこで「オブジェクトの種類」からコンピューターを指定します。
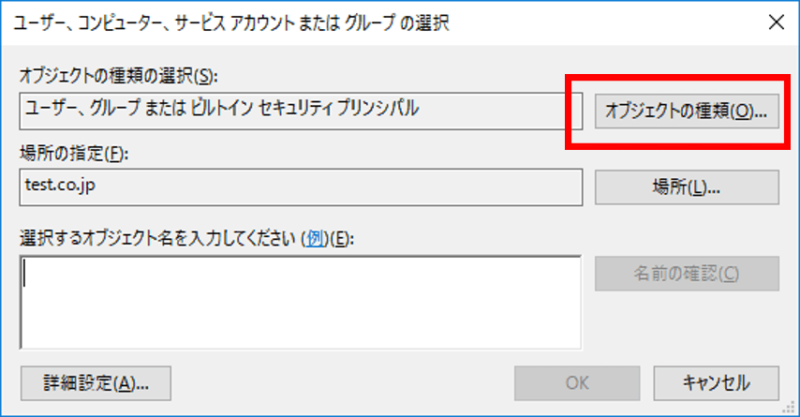
オブジェクトの種類で「コンピューター」にチェックを入れます。
すると「コンピューター」が指定可能となります。下の例では「PC01」を追加しています。
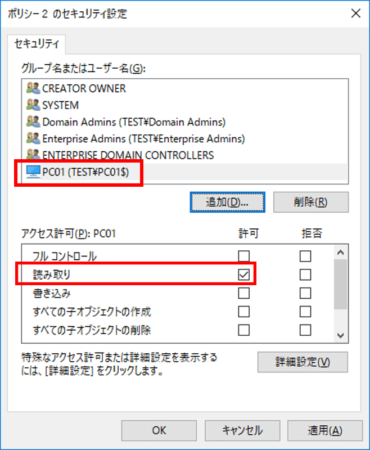
PC01に「読み取り」と「グループポリシーの適用」の両方が許可されていることを確認します。旧画像の読み取り表示だけで完成とは判断しません。
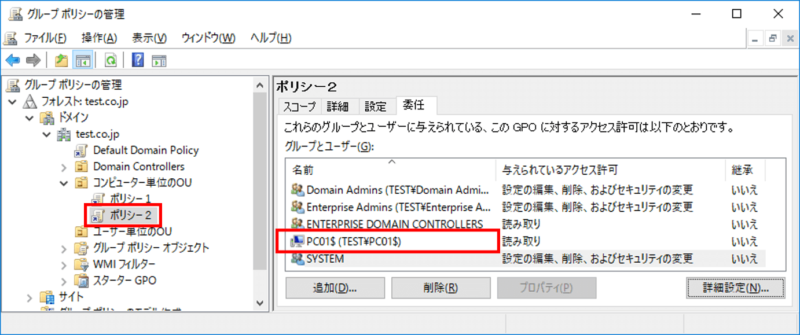
「スコープ」のセキュリティフィルターにPC01または対象の端末グループがあることと、GPOリンク先が対象PCを含むことを確認します。
うまく活用すれば非常に効率的なOU設計が可能になります。同様の記事として下記も参考になると思います。
グループポリシー(GPO)の強制とブロック方法|GPOの適用対象制御
適用されない場合の確認
- 対象のユーザー/コンピューターがGPOのリンク範囲に入っているか。
- 対象に読み取りと適用の両方があり、ユーザーGPOではPC側にも読み取りがあるか。
- 明示的な「拒否」がないか。許可を追加しても拒否が優先されます。
- GPOやリンクの無効化、WMIフィルターなど別の条件がないか。
- 対象端末のgpresultで適用・除外理由を確認し、対象外の端末/ユーザーには届いていないか。
適用範囲を外すことは、過去に変更した全設定の自動復元を保証しません。設定の種類に応じた戻し方を検証してください。



コメント
コメント一覧 (3件)
添付画像のOU名から察するに、「特定のユーザーにだけGPOを適用する」場合は、「ユーザー単位のOU」にリンクされているGPOのセキュリティを変更するのではないでしょうか?
混乱させて申し訳ありません。
おっしゃる通りで、「コンピュータ単位のOU」ではコンピュータに対するグループポリシーを扱うのが妥当です。
「コンピュータ単位のOU」中では、ユーザーをコントロールすべきではないですよね。
画像のOU名は無視をしてお読みください。