
前回サインインしたユーザー名を隠すには、コンピューター側のセキュリティポリシー「対話型ログオン:最後のサインインを表示しない」を有効にします。旧バージョンでは「最後のユーザー名を表示しない」という名前です。以下では、ドメインGPOで対象PCへ適用する手順と、設定が反映されないときの確認点を説明します。

非表示にする目的と影響
共有端末や来訪者から見える端末では、直前に使った人の氏名やアカウント名を画面に残さないことが情報露出の抑制に役立ちます。ただし、ユーザー名はパスワードの代わりとなる秘密情報ではなく、非表示だけで不正ログインを防げるわけではありません。認証方式、パスワード・ロックアウトなどの組織の対策と組み合わせます。
有効化すると、利用者はサインイン先とアカウント名を自分で入力する必要が出ます。事前にユーザーへ周知し、管理者がテスト端末で確認してください。以下の画像は旧Windows環境の説明用で、現在の端末で新たに動作確認した記録ではありません。
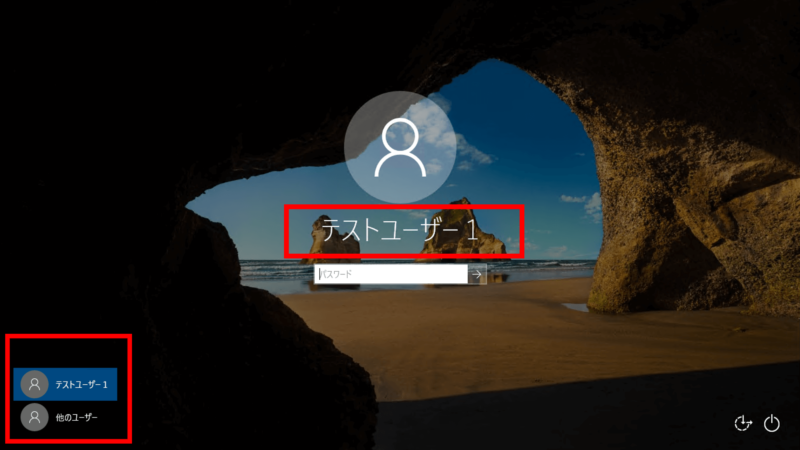
下の画像は、以前の表示例です。最後に使用したテストユーザーのタイルが表示されています。
グループポリシー(GPO)の作成と適用手順
「グループポリシーて何?」という方は「グループポリシーの作成と適用手順」Active Directoryをフル活用して端末を完全制御しちゃおう!!で細かい説明をしていますのでご参照ください。実例を用いて説明をしていますので、全くの初心者でもグルーポプリシーが自由に扱えるようになります。
前回ログイン時のユーザー名を非表示にする方法
GPMC(グループ ポリシーの管理)で、対象のコンピューターアカウントが属するOUへリンクするGPOを編集します。これはユーザー側ではなくコンピューター側の設定です。全社へ広く適用する前に、影響範囲を限定したテスト用GPOで確認します。
グループポリシー管理エディターで次の場所を開きます。
「コンピューターの構成」⇒「ポリシー」⇒「Windowsの設定」⇒「セキュリティの設定」⇒「ローカルポリシー」⇒「セキュリティオプション」⇒「対話型ログオン:最後のユーザー名を表示しない」
を選択します。現行の表示では「最後のサインインを表示しない」(英語名:Interactive logon: Don’t display last signed-in)に相当します。
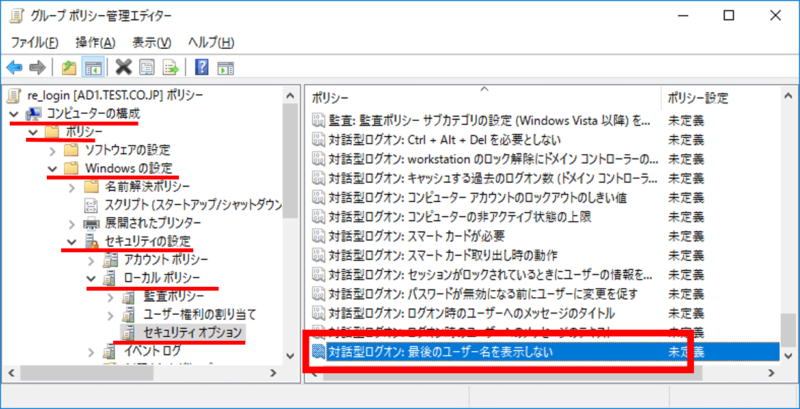
「対話型ログオン:最後のユーザー名を表示しない」の「このポリシーの設定を定義する」にチェックを入れて「有効」にします。

有効・無効・未定義の違い
- 有効:最後にサインインしたユーザーの名前・タイルを表示しない設定です。「非表示にする」ポリシーなので有効にします。
- 無効:最後にサインインしたユーザーを表示する設定です。
- 未定義:そのGPOでは指定しません。他のGPOや既存の設定の影響を受けるため、必ず無効になるとは限りません。
単独PCでローカルセキュリティポリシーを利用できる環境なら、secpol.mscの[ローカル ポリシー]→[セキュリティ オプション]でも設定できます。ドメインで管理されているPCでは、ローカル変更がドメインGPOによって上書きされる場合があります。管理ツールがない端末に非公式の追加ツールを入れて対処しないでください。
クライアント端末での動作確認
対象端末がGPOを受信したことを確認してから、開いているファイルを保存し、サインアウト後のサインイン画面で確認します。このポリシー自体はMicrosoftの説明上、反映に端末の再起動を必須としません。単に画面をロックした場合とサインアウト後の表示を区別して確認してください。
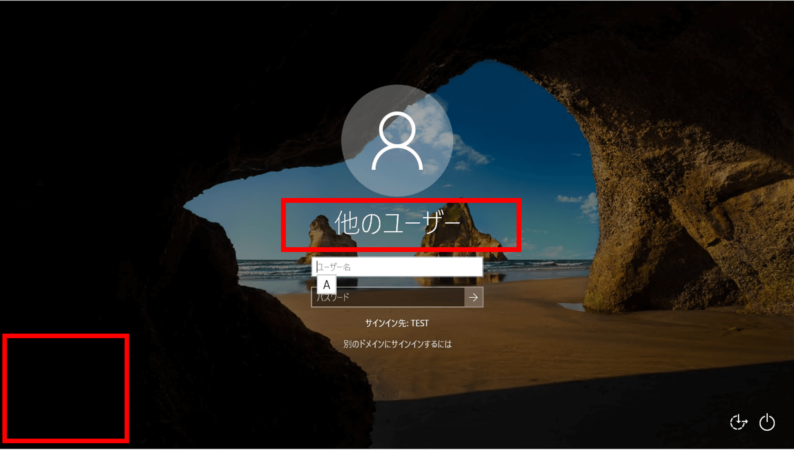
以下は旧環境でユーザー名の入力欄が表示されている例です。現行環境での確認は、ユーザー名が隠れたことだけでなく、許可された利用者が正しいアカウントでサインインできるところまで行います。Windows Helloなど利用する認証方式によっても表示・操作を確認してください。
ユーザー名には何を入力する?
Active Directoryのドメインアカウントなら通常は DOMAIN\user または管理者が指定したUPN形式を使います。端末内のローカルアカウントなら .\user のようにローカルを明示できます。組織やアカウントの種類に合う表記を案内し、別のアカウントへ繰り返し誤入力しないようにしてください。パスワードを案内文や画面のメモに書き出す必要はありません。
反映されないときのチェック
- ユーザーのOUではなく、対象PCのコンピューターオブジェクトがGPOの範囲にあるか確認する。
- GPOリンクとコンピューター設定が有効か、セキュリティフィルターや継承の影響で除外されていないか確認する。
- 対象端末で管理者のコマンドプロンプトから
gpresult /scope computer /rを確認し、必要なら詳細レポートで優先されたGPOを調べる。 - 複数の管理方法を使う場合は、Intuneなどのポリシーとローカル設定のどこが管理元か確認する。
適用を確認する前に再起動を繰り返したり、レジストリへ同じ設定を重ねて投入したりせず、まずGPOの対象と結果を確認します。
「ロック時のユーザー情報」とは別の設定
「対話型ログオン:セッションがロックされているときにユーザー情報を表示する」は、表示名に加えてドメイン名やメールアドレスなどの詳細を表示するかに関わる別ポリシーです。「最後のサインインを表示しない」と同じものとして選ばないでください。メールアドレスの表示を抑える設定だけでは、表示名まで隠れるとは限りません。
サインイン画面の情報非表示は、ユーザーアカウント・プロファイル・監査ログの削除ではありません。履歴を消す目的の設定と混同しないでください。
元の表示へ戻す場合
実際に設定を管理しているGPOで無効へ変更し、対象端末の受信後に確認します。未定義へ戻すだけで表示が元通りになるとは限らないため、変更前の値を記録し、他のGPOの競合も確認してください。
公式資料
Microsoft Learn:最後のサインインを表示しない / ロック時のユーザー情報表示との違い / gpresult




コメント