
画面に表示するアプリは「ログオン時」、サインイン前のバックグラウンド処理は「起動時」を選びます。起動時トリガーにNotepadを登録しても、利用者のデスクトップに表示されるとは限りません。本記事のGUIアプリ例は対象ユーザーのログオン時に実行し、「ユーザーがログオンしているときのみ実行する」を使います。
タスクスケジューラーで.ps1ファイルを直接プログラム欄へ指定するのではなく、PowerShellの実行ファイルを指定し、-Fileでスクリプトを渡します。Windows PowerShell 5.1とPowerShell 7(pwsh.exe)は別製品なので、手動テストと同じ実行ファイルを使ってください。
現代のデジタルワークフローにおいて、自動化は重要な要素です。PowerShellを利用してPC起動時に特定のプログラムやスクリプトを自動で実行させることは、作業の効率化に大きく貢献します。この記事では、そのための基本的なステップと考慮すべき点を紹介します。

スクリプトの基本構造とPowerShellの基礎
PowerShellスクリプトを作成する前に、基本構造とPowerShellの基礎知識を理解することが重要です。PowerShellスクリプトは、通常、.ps1という拡張子で保存されます。基本的なスクリプトの構造は非常にシンプルで、実行したいコマンドをテキストファイルに記述していきます。
スクリプト例
以下は、Notepadを開く簡単なスクリプト例です。
# Notepadを開くPowerShellスクリプト
Start-Process notepad.exeこのスクリプトは、Start-Process コマンドレットを使用して、Notepadアプリケーションを開きます。Start-Process は、新しいプロセスとしてプログラムを起動するためのコマンドレットです。
PowerShellスクリプトの実行
PowerShellスクリプトを実行するには、まずスクリプトが保存されているディレクトリに移動します。その後、以下のコマンドを使用してスクリプトを実行できます。
# スクリプトの実行
.\scriptName.ps1ここで、scriptName.ps1 はあなたのスクリプトファイルの名前に置き換えてください。
実行ポリシーの設定
スクリプトが拒否された場合は、最初に有効な実行ポリシーと各スコープを確認します。実行ポリシーは誤操作防止の仕組みで、スクリプトの安全性を保証するセキュリティ境界ではありません。組織のグループポリシーは勝手に回避せず管理者へ相談します。
# 現在有効な値と各スコープを確認(変更しない)
Get-ExecutionPolicy
Get-ExecutionPolicy -List
RemoteSignedなどの変更が必要な場合は、スクリプトの出所と内容、署名、実行ユーザー、対象スコープを確認し、管理者の方針に従います。既定スコープの変更を全PC向けにコピーしたり、Bypassを付けてエラーを隠したりしません。
スタートアップスクリプトを作成する手順
コンピューター起動時に特定のプログラムを自動で実行するためのPowerShellスクリプトを作成する手順を詳しく見ていきましょう。
スクリプトの準備
まずは、実行したいコマンドを含むPowerShellスクリプトを作成します。例えば、特定のアプリケーションを起動する簡単なスクリプトは以下のようになります。
# 特定のアプリケーションを起動するスクリプト
Start-Process "C:\Program Files\YourApplication\YourApp.exe"このスクリプトを適当なフォルダーに保存し、拡張子を.ps1で終わる名前をつけます(例:StartYourApp.ps1)。
スタートアップスクリプトの登録
次に、作成したスクリプトをコンピューターのスタートアップに登録する必要があります。これにはいくつかの方法がありますが、最も簡単なのは「タスクスケジューラー」を使用する方法です。
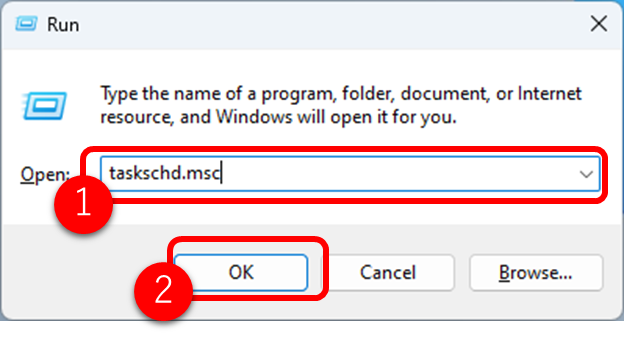
- windowsキー + Rキーを同時タイプします。
taskschd.mscと入力してOKをクリックします。
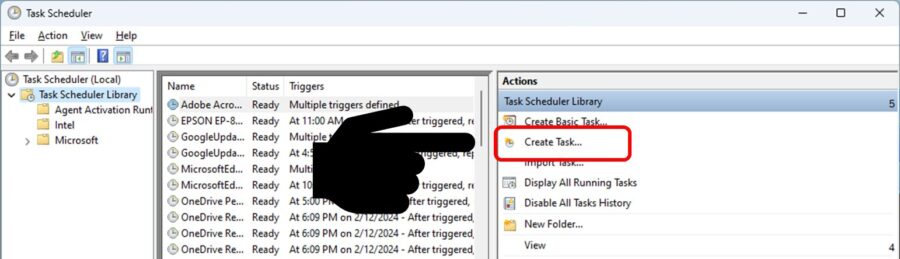
「アクション」メニューから「基本タスクの作成」を選択します。
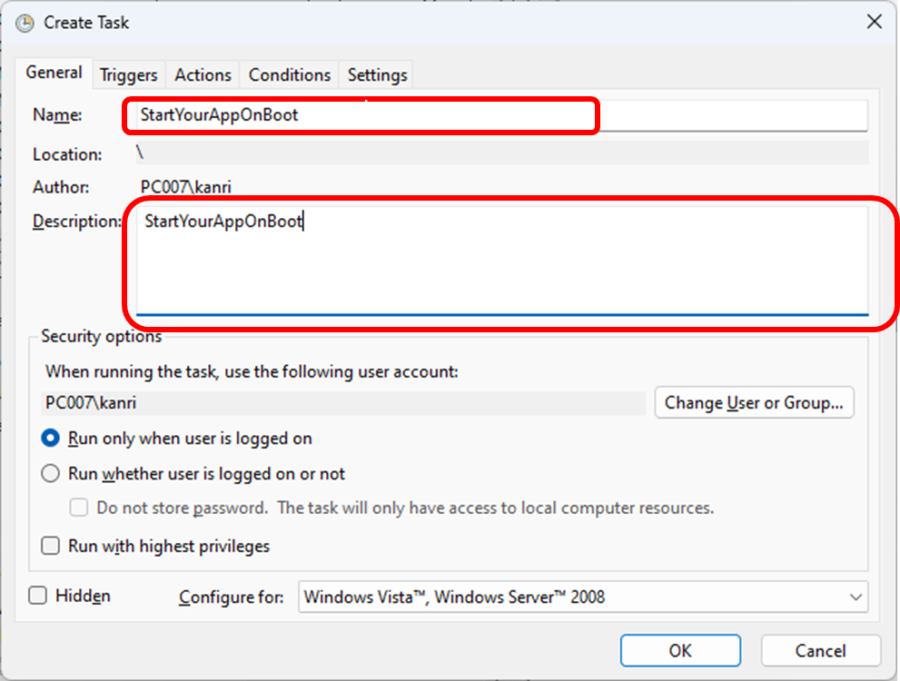
タスクに名前(例:StartYourAppOnLogon)と、対象ユーザー・目的が分かる説明を入力します。同名の既存タスクを上書きしないでください。
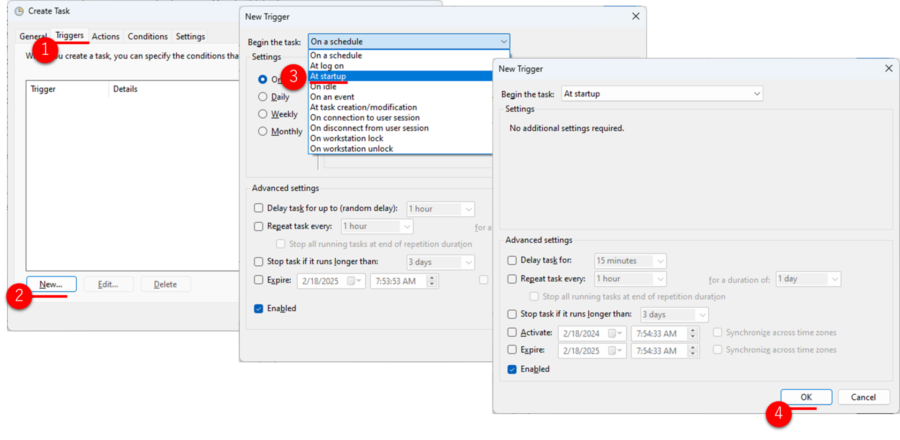
基本タスクのウィザードではGUIアプリ用に「ログオン時」を選びます。作成後にプロパティの「トリガー」で対象ユーザーを確認します。起動時に動かすのは、画面を表示しないバックグラウンド処理を意図し、実行アカウントと必要権限を設計した場合だけです。下の旧画面例が起動時を示していても、GUIアプリではその選択をコピーしません。
操作は「プログラムの開始」を選びます。「プログラム/スクリプト」にはpowershell.exeのフルパス、「引数の追加」には-NoProfile -Fileと.ps1のパスを入力します。下の画像は旧画面例です。実行ファイルとスクリプトを区別し、後述の設定例を優先してください。
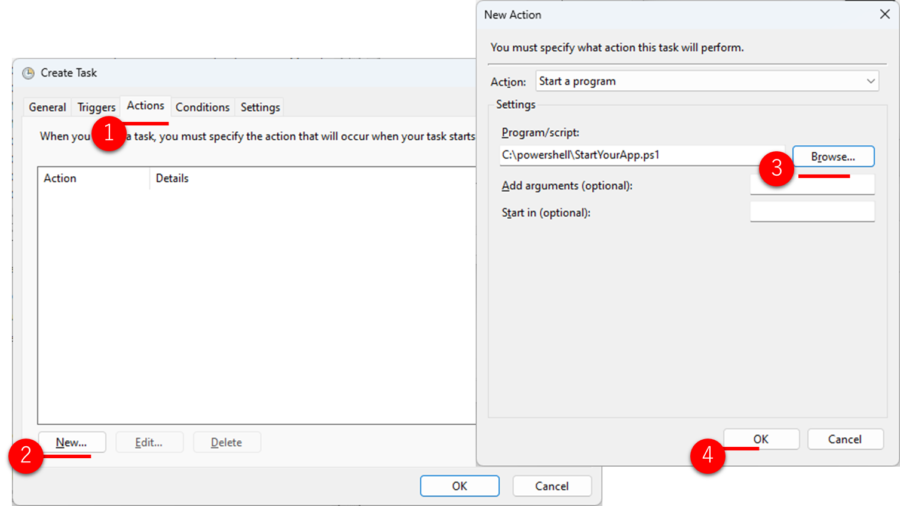
作成後のプロパティで実行ユーザーと「ユーザーがログオンしているときのみ実行する」を確認します。不要な「最上位の特権で実行する」は選びません。「条件」のAC電源・ネットワークと、「設定」の多重起動時の扱いも確認します。
登録だけで完了とはせず、手動実行、タスクの「実行」、サインアウト後の再ログオンの順に確認します。GUIアプリが対象ユーザーの画面に表示されることまで確認してください。
注意点
- スクリプトのパスやプログラムのパスに間違いがないことを確認してください。
- セキュリティ製品がブロックした場合は検出内容を調べ、組織の担当者に確認してください。保護機能の無効化や広い除外設定は行いません。
この手順に従ってスタートアップスクリプトを設定することで、効率的に自動化を進めることができます。
セキュリティ上の考慮事項とベストプラクティス
PowerShellスクリプトを使用してシステムの自動化を図る際には、セキュリティ上のリスクを最小限に抑えるための考慮事項とベストプラクティスがあります。これらのガイドラインに従うことで、システムの安全性を保ちつつ、自動化の利点を最大限に活用することができます。
最小権限の原則を遵守する
スクリプトやタスクを実行する際には、必要最小限の権限で実行するようにします。特定のタスクに管理者権限が不要であれば、標準ユーザー権限での実行を検討してください。これにより、悪意あるスクリプトによるシステムへの潜在的な被害を最小限に抑えることができます。
スクリプトのセキュリティを強化する
- コード署名: コード署名は発行元と署名後の変更を確認する材料ですが、処理内容が安全である保証ではありません。署名の有効性と実際のコードの両方を確認します。
- 実行ポリシーの適切な設定: PowerShellの実行ポリシーを適切に設定し、信頼できるスクリプトのみが実行されるようにします。
Set-ExecutionPolicyコマンドレットを使用して実行ポリシーを設定し、不必要に緩いポリシーを避けます。
スクリプトの監査とログの利用
スクリプトの実行は、適切な監査ログに記録されるようにします。これにより、不正な活動の検出や、問題発生時のトラブルシューティングが容易になります。WindowsイベントログやPowerShellのトランスクリプション機能を活用して、スクリプトの実行履歴を保持します。
最新のセキュリティパッチとアップデートの適用
システムとPowerShell環境を最新の状態に保つことは、セキュリティ上非常に重要です。定期的にシステムを更新し、セキュリティパッチを適用することで、既知の脆弱性を利用した攻撃からシステムを保護します。
セキュリティベストプラクティスの継続的な教育
セキュリティの脅威は常に進化しています。自身の知識を最新の状態に保ち、セキュリティベストプラクティスに関する継続的な教育を心がけることが重要です。これにより、新たな脅威に迅速に対応し、システムを安全に保つことができます。
これらのセキュリティ上の考慮事項とベストプラクティスを適用することで、PowerShellを使用した自動化を安全に実行することが可能になります。セキュリティは自動化の効果を最大化する上で欠かせない要素であり、適切な対策を講じることが必須です。
よくあるトラブルシューティングと解決策
PowerShellスクリプトを使用してプログラムを自動実行する際には、様々な問題が発生する可能性があります。ここでは、そのような状況に対処するための一般的なトラブルシューティングのヒントと解決策を紹介します。
スクリプトが実行されない
- 実行ポリシーの確認: PowerShellの実行ポリシーがスクリプトの実行を制限している可能性があります。同じ実行ユーザー・PowerShell版でGet-ExecutionPolicy -Listを確認し、組織の設定に従って署名など必要な条件を整えます。
- パスの問題: スクリプトやプログラムのパスが正しくない、またはアクセス権限がない場合、実行に失敗します。パスが正しいことを確認し、必要なアクセス権を持っていることを確かめてください。
予期しない動作が発生する
- スクリプトのデバッグ: スクリプト内のコマンドが期待した通りの動作をしていない場合、ステップバイステップでデバッグを行います。PowerShell ISEやVS Codeなどのエディターを使用すると、デバッグ作業が容易になります。
- ログの確認: スクリプトの実行中に発生したエラーは、ログに記録されることがあります。エラーメッセージを確認し、問題の原因を特定してください。
セキュリティ関連の問題
- 最小権限の原則: スクリプトが必要以上の権限で実行されていないか確認し、可能な限り最小権限の原則に従ってください。
- セキュリティソフトウェアの影響: セキュリティソフトウェアがスクリプトの実行を妨げている可能性があります。検出ログとスクリプトの出所・署名を確認し、必要なら管理者へ相談します。無条件に除外設定へ追加しないでください。
まとめ: 効率的な自動化を実現するためのポイント
PowerShellを使用してコンピューター起動時にプログラムを自動実行することは、作業の効率化に大きく貢献します。この記事では、スクリプトの基本構造から、Task Schedulerを使用した設定方法、セキュリティ上の考慮事項、トラブルシューティングのヒントまで、自動実行のための重要な情報を提供しました。
成功の鍵は、明確な目的を持って適切なスクリプトを作成し、セキュリティを考慮しながら実行環境を整えることです。また、予期せぬ問題が発生した際には、本記事で紹介したトラブルシューティングの方法を試すことで、多くの問題を解決できるでしょう。
最後に、自動化は時間を節約し、繰り返しの作業を減らすための有効な手段ですが、セキュリティとプライバシーを常に最優先に考えることが重要です。これらのベストプラクティスを実践し、安全かつ効率的な自動化環境を構築しましょう。
タスクの操作欄に入力する具体例
Windows PowerShell 5.1でC:\Scripts\StartYourApp.ps1を実行する場合の例です。フォルダーとファイルを実際の保存先に合わせ、保存先を他の利用者が書き換えられないよう管理します。
プログラム/スクリプト:
C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe

引数の追加:
-NoProfile -File "C:\Scripts\StartYourApp.ps1"

開始(オプション):
C:\Scripts
開始欄はフォルダーパスだけを指定し、スクリプト名や引用符を入れません。WindowsがC:\Windows以外にある場合は実際の場所を確認します。相対パスは手動実行時と作業場所が違うと失敗するため、スクリプト内では必要に応じて$PSScriptRootを基準にします。
起動時タスクを選ぶ場合の注意
ユーザー未ログオンの処理では、対話入力やGUIを前提にせず、実行アカウントが必要なファイルとネットワークへアクセスできるか確認します。SYSTEMを安易に選ばず、パスワードをスクリプトへ直書きしません。割り当て済みドライブ文字は別セッションで見えない場合があるため、組織が認める共有パスを使います。ネットワーク待ちや多重起動も設計します。
失敗時の確認と元に戻す方法
タスクの最終実行日時・結果・履歴を確認します。0x0でも、Start-Processで別プロセスを開始できただけでアプリ内部の処理完了を保証しません。必要に応じてアプリ側ログや生成物を照合します。ログへパスワード・トークン・個人データを出さないようにしてください。
試行をやめる場合は、作成したタスク名とタスクパスを確認してそのタスクだけを無効化します。既存のシステムタスクをまとめて削除しません。設定変更前に対象タスクをエクスポートしておけば比較・復旧に使えます。
公式資料:起動時とログオン時のトリガー/実行アクションと作業フォルダー/実行ポリシー。この記事のために実際のタスクを登録・実行していません。


コメント