
Active Directoryドメインで、承認済みのCA公開証明書をグループポリシー(GPO)からクライアントPCへ配布する手順です。ルート証明書の追加は端末が信頼する認証局を変更するため、証明書エラーを消す目的で出所不明の証明書を配布しないでください。証明書の期限を確認し、更新時も配布対象と検証手順を管理します。
配布前に管理者から入手した証明書の発行者・用途・有効期限・拇印(サムプリント)を確認します。ここでは公開証明書を扱い、秘密鍵入りPFXや個人用証明書を全端末へ複製する手順ではありません。画面は旧バージョンの例です。

グループポリシーの作成方法
グループポリシーの作成をしたことがない初心者の方は「グループポリシーの作成と適用手順」Active Directoryをフル活用して端末を完全制御しちゃおう!!に作成手順をかみ砕いて解説いたしましたのでまずはご参照ください。実例を用いて説明をしていますので全くの初心者でもグループポリシーが扱えるようになります。
GPOで証明書を一斉配布する方法
グループポリシー管理エディタを開く

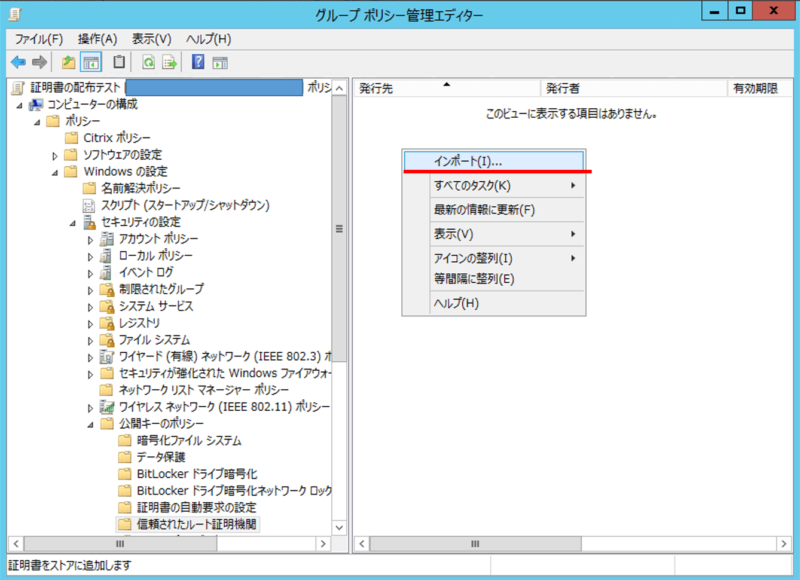
下記のパスを参考に信頼されたルート証明機関を開きます。
パス:コンピュータの構成⇒ ポリシー⇒ Windowsの設定⇒ セキュリティの設定⇒ 公開キーのポリシー⇒ 信頼されたルート証明機関
右側の空白部分で右クリックして「インポート」を選択します。
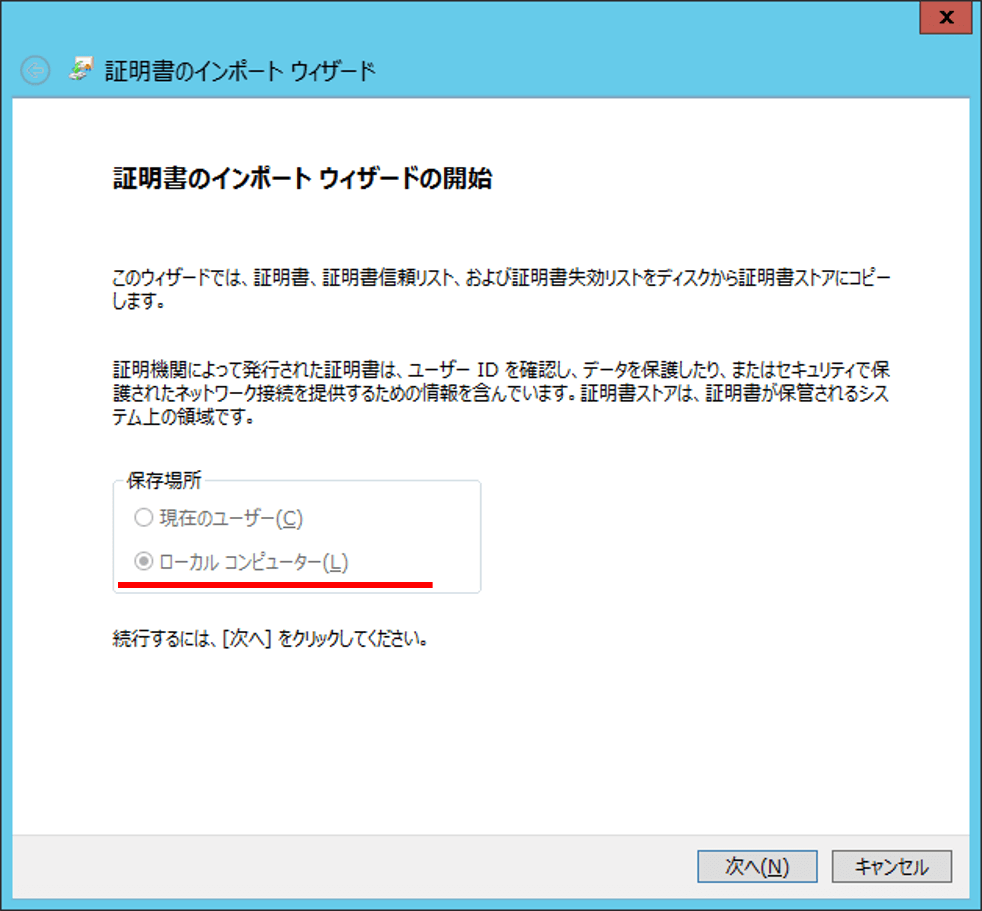
コンピュータの構成のポリシーなので「ローカルコンピュータ」が選択された状態になっています。次へをクリック
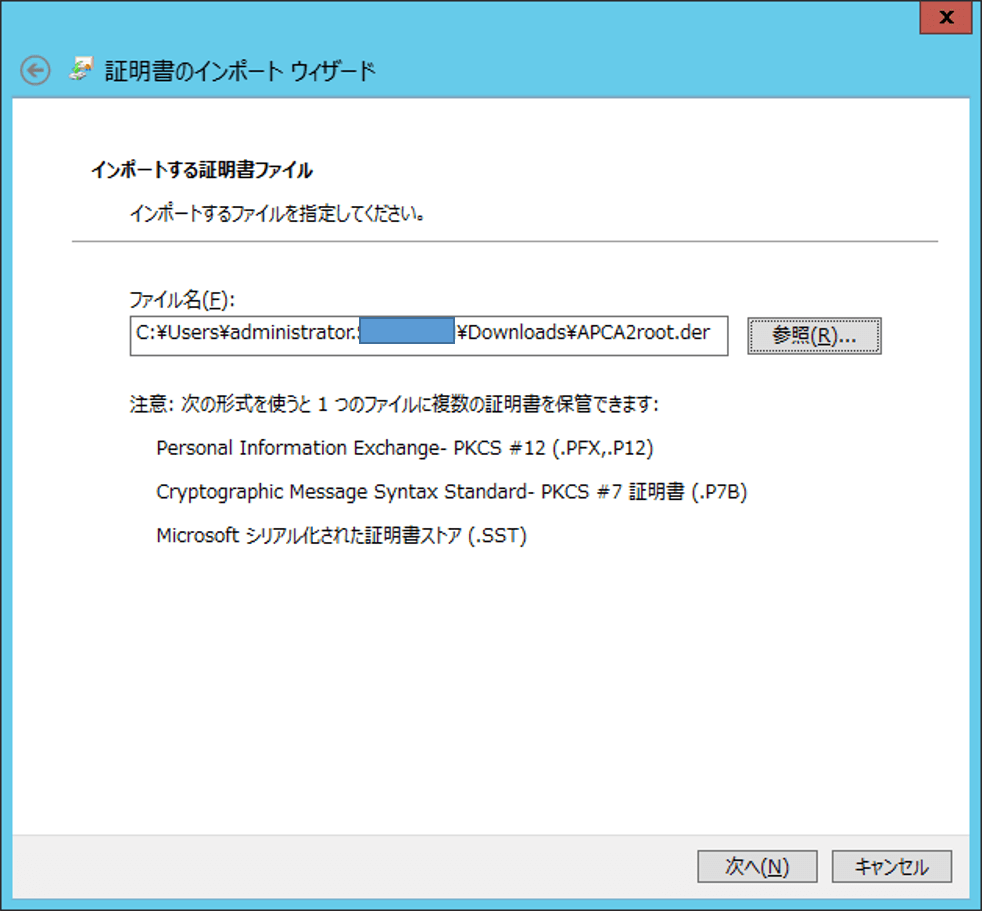
インポートするファイルを選択するために参照をクリックします。
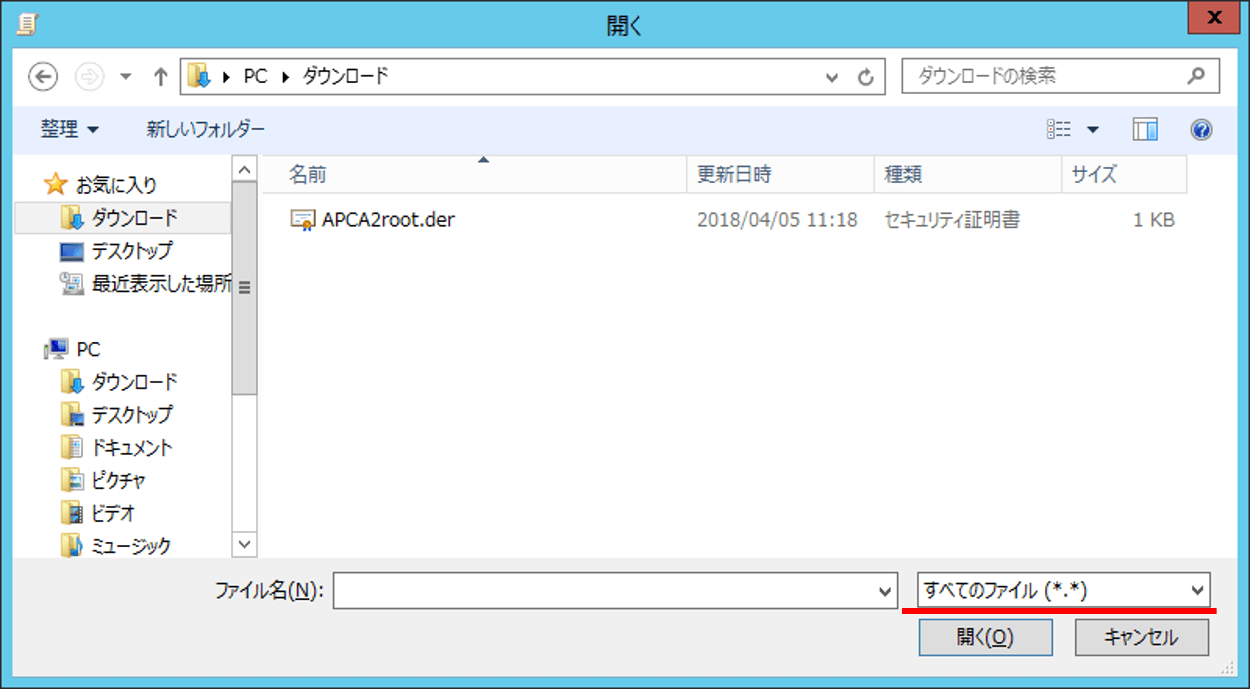
証明書ファイル(例:.cer、.der)を選択します。表示されない場合はファイルの種類を確認してください。拡張子だけで安全性を判断せず、取り込む証明書と保存先を照合します。
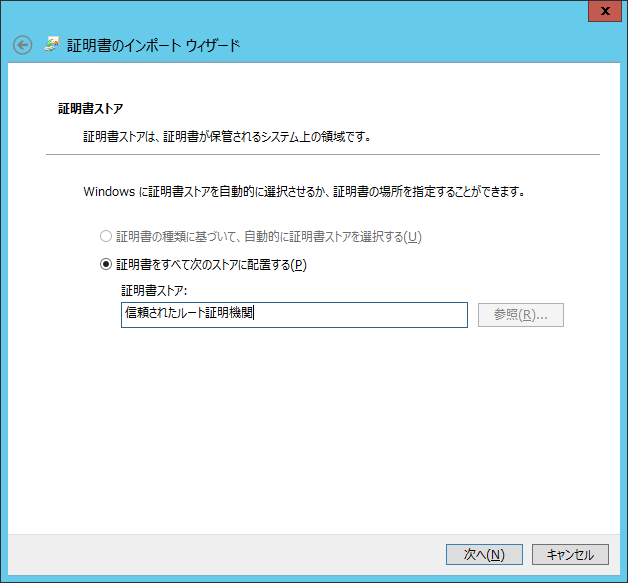
そのまま「次へ」をクリック
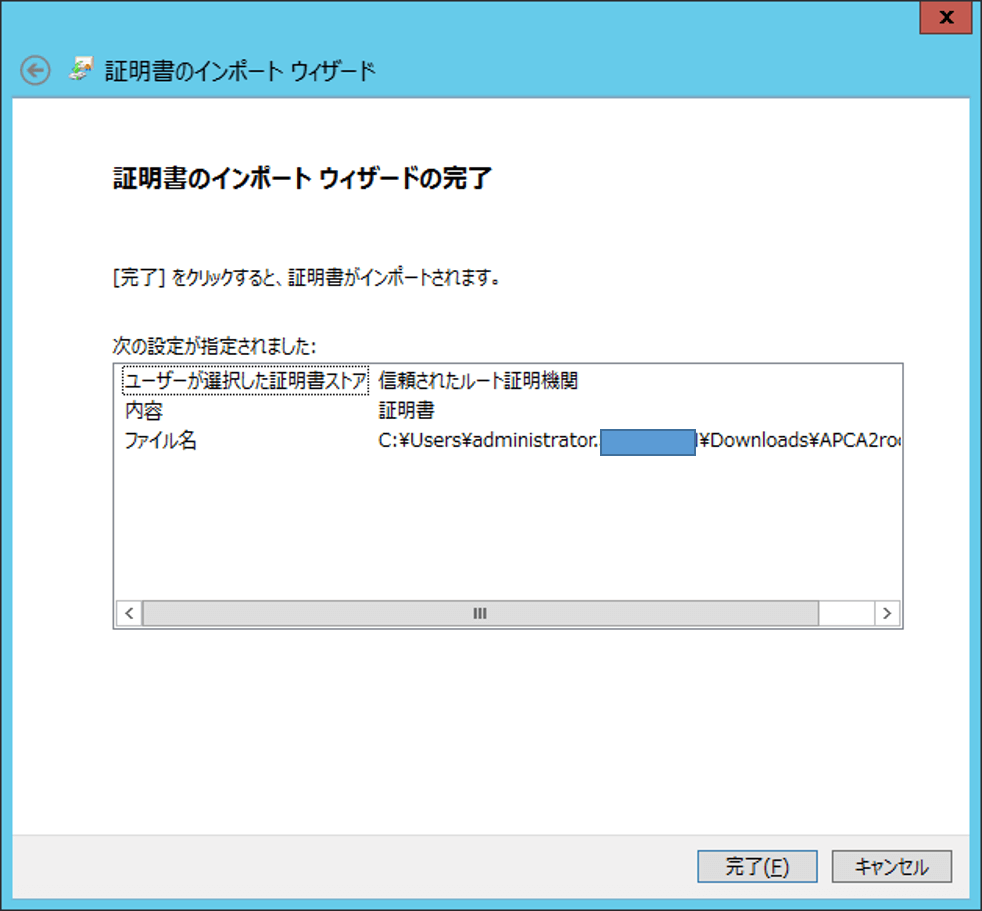
「完了」をクリック
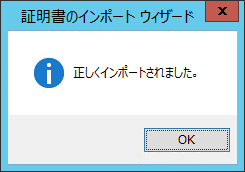
OKボタンのクリックで良いです。
GPOのリンク先と端末への反映を確認する
インポートだけで全端末へ配布されるわけではありません。作成したGPOを対象のコンピュータアカウントが存在するOUなど適切な範囲へリンクし、適用対象を確認します。まず検証用の少数端末で確認し、問題がなければ予定した範囲へ展開します。
端末でポリシーが反映された後、「certlm.msc」でローカルコンピュータの証明書ストアを開き、対象の証明書の拇印と有効期限を確認します。現在のユーザー用ストアと取り違えないようにしてください。反映しない場合は再起動だけを繰り返さず、GPOのリンク先・適用結果・ドメインへの接続を調べます。
ルートCA証明書は「信頼されたルート証明機関」、中間CA証明書は「中間証明機関」と、役割に合う保存先を選びます。中間証明書やサーバー証明書をルートとして信頼させる代替操作はしないでください。中間証明機関の場所は次の画像を参照してください。



コメント