
Windowsのコンピューター名を短時間で変更するなら、1台のGUI端末では sysdm.cpl、管理者が検証可能な形で行うならPowerShellの Rename-Computer が確実です。ただし、名前はDNS、Active Directory、Microsoft Entra ID、証明書、監視、バックアップ、ライセンスの識別子として使われます。変更前に現在名、参加先、依存システム、新しい命名規則を確認し、再起動時間と戻し方を用意してください。ドメインコントローラー、フェールオーバークラスターのノード、製品が名前変更を禁止するサーバーには、この一般手順をそのまま使いません。
最速でも省略してはいけない事前確認
名前変更そのものは数分ですが、再起動後に旧名を参照するシステムが残ると業務停止につながります。まず読み取り専用コマンドで、現在名、ドメイン参加、Microsoft Entra参加の有無を確認します。dsregcmd /status の出力にはテナントIDやデバイスIDが含まれるため、外部へ全文を貼り付けず、Device Stateの必要項目だけを管理記録へ残します。
hostname
Get-ComputerInfo -Property CsName, CsDomain, CsPartOfDomain
dsregcmd /status
ipconfig /all- 資産台帳または端末管理で、新しい名前が未使用かを確認する
- 監視、バックアップ、ソフトウェア配布、RDP接続、共有パスが旧名を固定参照していないか調べる
- コンピューター名を含むサーバー証明書、SPN、データベース接続、ライセンス条件を製品担当と確認する
- ドメイン参加端末では、コンピューターアカウントを改名できる権限とドメイン接続を確認する
- Microsoft EntraまたはMDM管理端末では、組織の改名手順と同期後の確認項目を確認する
- 業務を保存し、再起動できる保守時間と旧名へ戻す判断時刻を決める
新しい名前の決め方

Rename-Computerの仕様では、標準的な名前に英字、数字、ハイフンを使え、空白とピリオドは使えず、数字だけの名前にもできません。DNSホスト名はより長くできますが、Active DirectoryやNetBIOS、古い管理製品との互換性を考える業務端末では15文字以内のASCII名にするのが安全です。末尾ハイフン、アンダースコア、日本語、役職や利用者の実名、機密性の高い所在地を含めない命名規則にします。
例えば PC-TYO-042 のように、用途、拠点コード、連番を組み合わせます。実名を入れないことで異動時の改名を減らせます。新しい名前をDNSとActive Directory Users and Computersで検索し、停止中端末や無効アカウントとの重複も確認します。単にpingが返らないことは未使用の証明になりません。
方法1:sysdm.cplで変更する

Windowsクライアントとデスクトップエクスペリエンスを備えたWindows Serverで共通しやすい導線です。WindowsキーとRキーを押し、sysdm.cpl を実行します。「コンピューター名」タブの「変更」を選び、「コンピューター名」に承認済みの新名称を入力します。ドメイン名やワークグループは今回の対象ではないため変更しません。
- 表示された現在の完全なコンピューター名と所属を事前記録と照合する
- 新名称だけを入力し、スペル、連番、15文字以内かをもう一度確認する
- ドメイン資格情報を求められたら、許可された管理用アカウントを対話入力し、記事やスクリプトへ保存しない
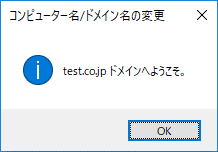
- 成功メッセージを確認し、「後で再起動」を選んで変更記録と影響先の準備を終える
- 利用者へ通知し、開いているファイルと処理がないことを確認してから通常の再起動を行う
Windows Server CoreにはこのGUIがないため、次のPowerShellを使います。古い記事にあるWindowsキーとPause/Breakキーは、キー自体がない端末や現行設定画面へ転送される構成があるため、全OS共通の最短導線としては扱いません。
方法2:Rename-Computerで変更する

管理者PowerShellを開き、最初にWhatIfで対象と新名称を確認します。ワークグループ端末または現在のアカウントに必要権限があるローカル端末では、次の順序です。即時再起動する -Restart は、作業保存前の停止を避けるため既定例にしません。
Rename-Computer -NewName 'PC-TYO-042' -WhatIf
Rename-Computer -NewName 'PC-TYO-042' -PassThru
Restart-Computer -WhatIf実変更後に結果を記録し、業務を保存してから通常のスタートメニューまたは承認済みの再起動手順で再起動します。ドメイン参加端末ではRename-ComputerのDomainCredentialに、コンピューターアカウントを改名できる資格情報が必要です。Get-Credential で対話取得し、コマンドライン、平文ファイル、記事内へパスワードを書きません。遠隔改名は通信断と再接続の設計が必要なため、最初の1台ではローカルコンソールまたは帯域外管理を確保します。

単純な改名を避ける対象
- ドメインコントローラー:AD DS、DNS、証明書、レプリケーションを含む専用手順が必要
- フェールオーバークラスター:ノード名、クラスター名、依存リソースがあり、製品手順と保守が必要
- Exchange、SQL Serverなど:製品が改名を制限または追加手順を要求する場合がある
- 証明書で相互認証するサーバー:Subject Alternative Nameと接続先名を先に設計する
- Autopilot、Intune、EDR、資産管理対象:ポータル表示、コンプライアンス、再登録要否を管理者が確認する
- 復旧・複製直後の端末:SID、デバイスID、ライセンス、重複オブジェクトも含めて確認する
再起動後の確認

hostname
Get-ComputerInfo -Property CsName, CsDomain, CsPartOfDomain
Test-ComputerSecureChannel
Resolve-DnsName PC-TYO-042.corp.example.com -DnsOnly
Test-ComputerSecureChannelはADドメイン参加端末で信頼関係を確認するために使い、ワークグループ端末では実行しません。DNSは動的更新とキャッシュにより反映まで時間差が出るため、利用中のDNSサーバー、FQDN、返されたIPを確認します。監視、バックアップ、EDR、MDM、資産台帳でも新名称を確認し、旧名と新名の重複オブジェクトを安易に削除しません。
失敗したときの戻し方
サインイン不能や業務接続障害があれば、ローカル管理者または帯域外コンソールで原因を確認します。名前だけが原因で、旧名がまだ未使用なら、同じsysdm.cplまたはRename-Computerの手順で旧名へ戻し、再起動します。ドメイン信頼を直すためにいきなり離脱・再参加したり、ADコンピューターアカウントを削除したりしません。証明書、SPN、DNS、製品設定の問題はそれぞれの所有者と変更記録に基づき復元します。
Windows 10は2025年10月14日に通常サポートが終了しました。2026年時点で稼働させている場合、名前変更の可否とは別に、Windows 11またはサポート対象環境への移行計画を確認します。サポート切れOSを新規展開する理由として、古いUI手順を使い続けないでください。




コメント