
従来のADM形式は現在も古いGPOを読む場面で残りますが、新規導入はADMX/ADMLとCentral Storeを優先します。Windows Vista以降はADMXモデルが標準で、Google Chromeも現行の公式テンプレートを提供しています。ベンダーがADMしか提供しない場合だけ、対象GPOへ限定して追加し、ポリシーが書くレジストリ値、対応製品版、削除方法を記録します。
テンプレートは設定値そのものではなく、GPO Editorに設定画面とレジストリ対応を表示する定義です。ADMを削除しても、既にGPOへ保存されたポリシー値が消えるとは限りません。
ADMとADMX/ADMLの違い
ADMは言語テキストを一つのファイルに含み、ドメインGPOごとのSYSVOL内にコピーされることがあります。ADMXは言語に依存しない定義、ADMLは言語別表示を分離し、ドメインではCentral Storeで共有できます。多数GPOへADMを入れるとSYSVOL複製量と版管理が増えます。
Microsoftの2026年更新資料は、Windows Vista以降の管理環境ではCentral StoreとADMX/ADMLを使うことを推奨しています。古いクライアントが混在しても、管理端末を新しいWindowsへ統一する考え方です。
適用前の確認
- 製品ベンダーが現行ADMX/ADMLを提供していないか
- ADMの配布元、署名・ハッシュ、公開日、対応アプリ版
- Computer ConfigurationとUser Configurationのどちらを定義するか
- どのレジストリキー・値・型・削除動作を書くか
- 既存GPOに同じ設定を持つADM/ADMXがないか
- GPOバックアップ、SYSVOL健全性、DC複製、変更承認
インターネットから拾ったADMをテキストだから安全と判断しません。定義のCLASS、CATEGORY、POLICY、KEYNAME、VALUENAME、SUPPORTED等をレビューし、意図しないRunキーやセキュリティ設定を含まないことを確認します。製品公式以外のテンプレートは採用しないでください。
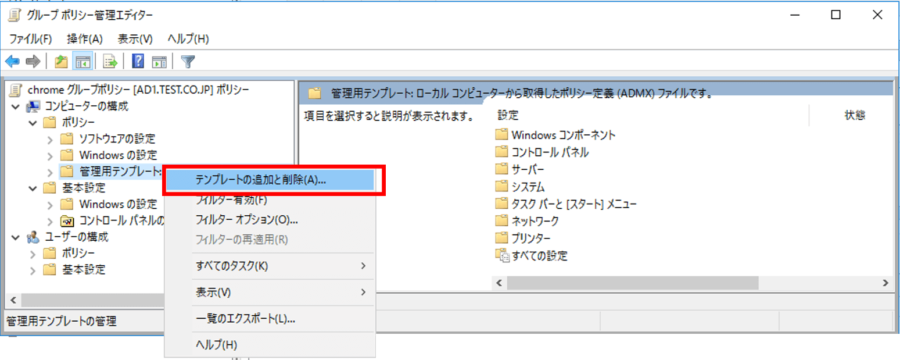
どうしてもADMを追加する手順
- GPMCで新しい検証GPOを作成し、変更前バックアップを取ります。既存本番GPOへ直接追加しません。
- ComputerまたはUserの正しいAdministrative Templatesを右クリックし、Add/Remove Templatesを開きます。
- 公式ADMファイルを選び、追加されたテンプレート名とカテゴリを確認します。
- 設定項目を開く前に説明と書き込み先レジストリを確認し、検証用の一項目だけ設定します。
- 検証OUへGPOをリンクし、結果セットと対象アプリの動作を確認します。
- ADM、GPOバックアップ、製品版、試験結果、廃止予定を構成台帳へ登録します。
表示されない場合
旧ADMの設定は「Fully Managed policy」かどうかで、既定フィルターでは表示されないことがあります。表示メニューのフィルター条件を確認しますが、非推奨設定を無理に表示して採用しません。ComputerとUserの追加場所を間違えた、言語、構文エラー、重複カテゴリ、GPMC版の違いも確認します。
Chromeを例にするならADMXを使う
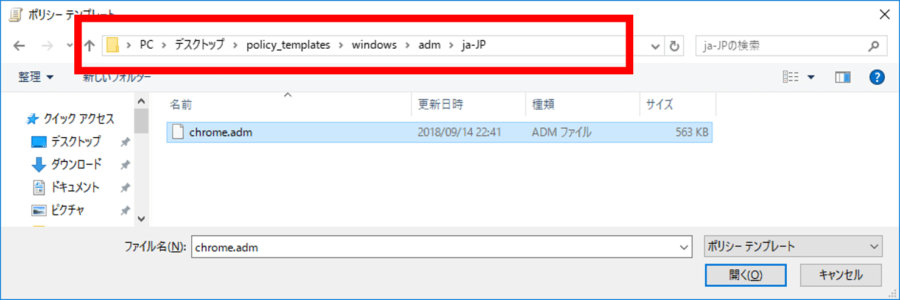
現行Chrome Enterpriseは公式ポリシーテンプレートを提供しているため、旧chrome.admを新規適用する理由は通常ありません。chrome.admxと対応言語のchrome.admlを同じ版でCentral Storeへ配置し、既存ファイルをバックアップして検証します。ポリシー名と対応Chrome版は公式ポリシー一覧で確認します。
Central Storeの注意
Central Storeが存在すると、GPMCは管理端末ローカルのPolicyDefinitionsではなくSYSVOL側を使います。ADMXだけ更新してADMLが不足すると解析エラーになります。複数Windows版の同名ADMXを単純マージせず、組織で基準版を決め、ステージングCentral StoreでGPMC表示を確認します。
適用テスト
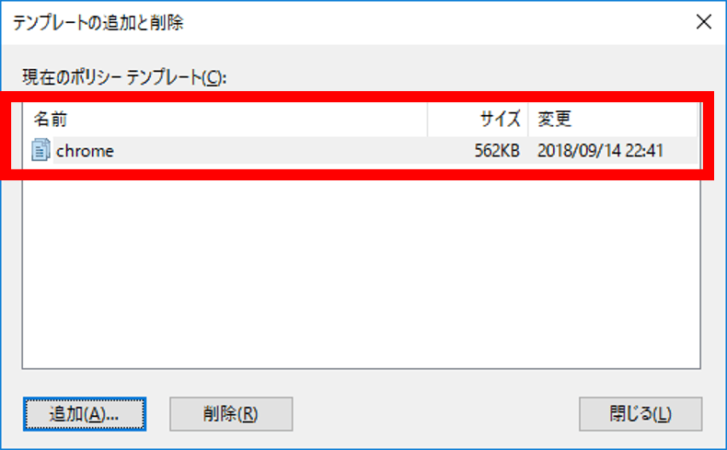
- GPMCでテンプレートがエラーなく読み込める
- 設定が意図したレジストリ値へだけ書かれる
- 未構成・有効・無効の各状態で値の追加/削除が仕様どおり
- 対象製品の現行版がポリシーを認識する
- 対象外ユーザー・端末へ設定が出ない
- DC複製とSYSVOLバックログに異常がない
セキュリティと委任
GPO編集権限はテンプレート追加を含む強い権限です。日常管理者へ広く付けず、変更者と承認者を分けます。ADMファイルを共有フォルダーから直接選ぶ場合も、改ざんできる利用者を限定し、ハッシュを保存します。GPOに認証情報、APIキー、共有パスのパスワードを書きません。
ロールバック
問題が出たらGPOリンクを外すか設定を未構成へ戻し、実際のレジストリ値がどうなるかを検証します。ADMをAdd/Remove Templatesから削除するだけでは設定値が残る可能性があります。保存したGPOバックアップを別GPOへ復元して比較し、対象端末の結果セットとアプリを確認します。Central Store変更なら旧ADMX/ADMLの組へ戻します。
ADMの設定がポリシー領域外へ書く場合
ADMにはPolicies配下ではないレジストリへ設定を書く「tattooing」型があり、GPOを未構成にしても端末値が残ることがあります。テンプレートのKEYNAMEと値削除動作を確認し、設定の撤回方法を導入前に試します。未構成が「元に戻す」とは限りません。
残存値をクリーンアップする場合は、製品の既定値、利用者カスタマイズ、他管理ツールとの競合を確認します。広いレジストリキーを削除せず、対象値だけをGPP等で一時的に削除し、適用確認後にクリーンアップ設定自体も外します。
複数言語の管理端末
ADMは言語を内包するため、英語ADMと日本語ADMが別ファイルとして配られることがあります。同じポリシーを別名で二重追加しないようハッシュとKEYNAMEを比較します。ADMX/ADMLでは言語別ADML不足が表示エラーになります。
GPMCを使う管理端末のOS版、表示言語、RSAT版を標準化し、別端末でも同じカテゴリと説明が見えるか確認します。画面名だけに依存せずポリシーIDとレジストリ値を台帳へ残します。
SYSVOL容量と複製
ADMが各GPOのGPTへ保存される構成では、大きなテンプレートを多数GPOへ追加するとSYSVOL容量と複製へ影響します。追加前後のサイズ、DFSRバックログ、DCイベントを確認します。同じADMを複数GPOへ入れる必要性を見直します。
複製障害中にテンプレートを変更するとDCごとに編集画面が異なる可能性があります。先にAD/SYSVOL健全性を回復し、単一の管理端末と書き込み先DCを定めます。
移行プロジェクトの進め方
全ADMを一度にADMXへ置換せず、製品所有者、利用GPO、設定数、端末数、現行サポートを一覧化し、影響の小さいものから移行します。廃止製品のADMは設定撤回とアプリ削除を先に行います。
移行完了は「ADMファイルを消した」ではなく、ADMXで編集できる、端末値が正しい、旧Extra Registry Settingsがない、アプリが正常、バックアップから戻せることを条件にします。
廃止期限を設定する
ADM例外を承認する場合は、製品更改日、ADMX提供確認日、次回レビュー、責任者を設定します。毎年同じ理由で延長せず、ベンダーへ現行テンプレート提供を要求します。サポート終了製品をADMで管理し続けることは更新の代わりにならないため、隔離、代替、撤去を含む更改計画へつなげます。



コメント