
GPOで移動ユーザープロファイルを展開するなら、いきなり全端末へ適用せず、専用のプロファイル共有、適切なNTFS権限、対象ユーザーとコンピューターを限定した検証GPOを先に用意します。既存環境ではフォルダーリダイレクトを先に安定させ、プロファイルへ入る大容量データを減らすのがMicrosoftの推奨順序です。Windows 11とWindows Server 2025/2022/2019/2016で利用できますが、アプリ互換性、サインイン時間、オフライン時の挙動を実機で確認してください。
移動プロファイルは「ユーザーデータのバックアップ」ではありません。サインアウト時の同期失敗や破損も起こり得るため、ファイルサーバーのバックアップと復元試験を別に設計します。
導入前に決める範囲
まず、設定だけを端末間で共有したいのか、デスクトップやドキュメントも同じように見せたいのかを分けます。移動プロファイルはサインイン時にサーバーコピーをローカルへ読み込み、サインアウト時に変更をマージします。大きなファイルや頻繁に変わるキャッシュが入ると、サインインとサインアウトが遅くなり、競合が増えます。
対象OS、アプリ、利用拠点、WAN帯域、同時サインイン、ノートPCのオフライン利用を一覧にします。プロファイル版はOS世代によりサフィックスが付くため、手作業で既存フォルダー名を合わせません。異なるOSを同じプロファイルへ無理に集約せず、Microsoftがサポートする組み合わせでパイロットします。
共有フォルダーを安全に作成する
移動プロファイル用共有は、リダイレクト先や一般共有と分離します。例として`\FS01\Profiles$`を用意し、共有名、保存ボリューム、容量見積もり、クォータ、バックアップ、ウイルス対策の除外可否を記録します。DFS名前空間やクラスターを使う場合も、レプリケーションと同時書き込みのサポート条件を事前に確認します。
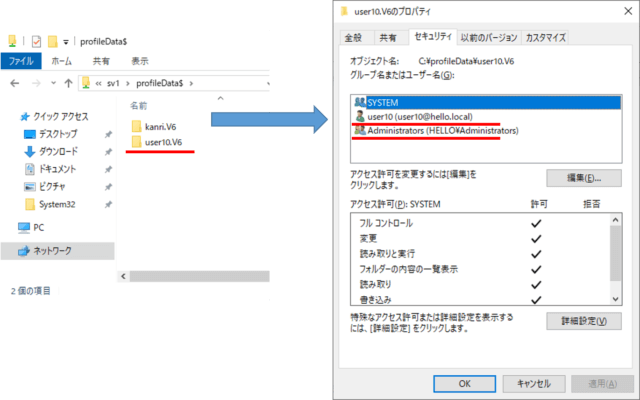
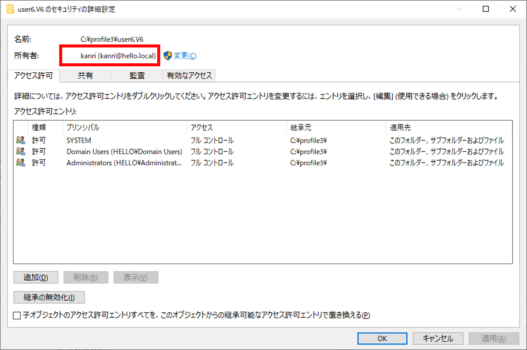
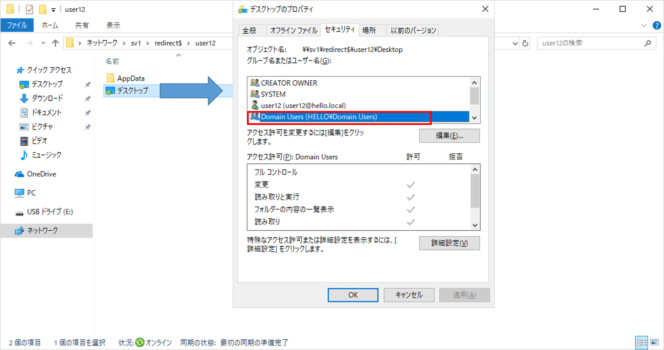
権限はMicrosoftの展開手順に従い、共有ルートでユーザーが自分のフォルダーを作成できても、他ユーザーの内容を閲覧できない構成にします。元記事のようにDomain Usersへ単純に「変更」を付けるだけでは、継承設定によって相互閲覧や削除が起きます。所有者、CREATOR OWNER、管理者の監査・復旧権限を含め、テストアカウント二つで相互アクセスを確認します。
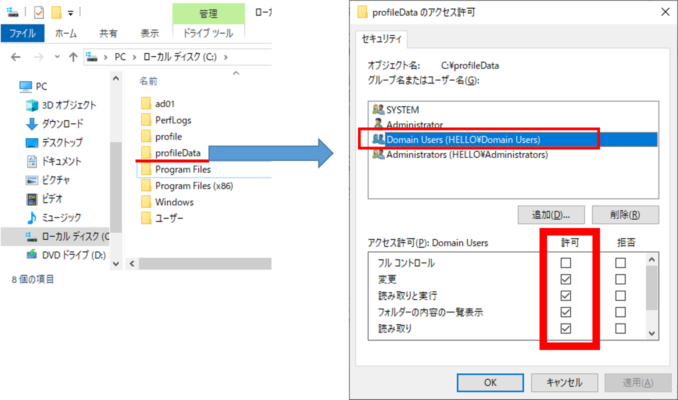
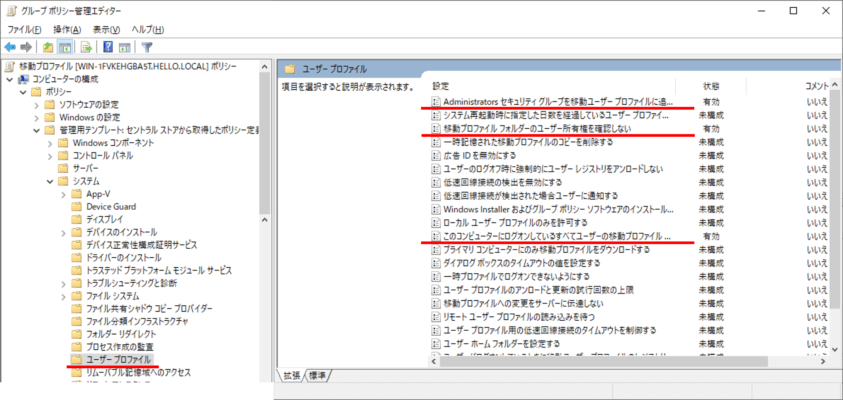
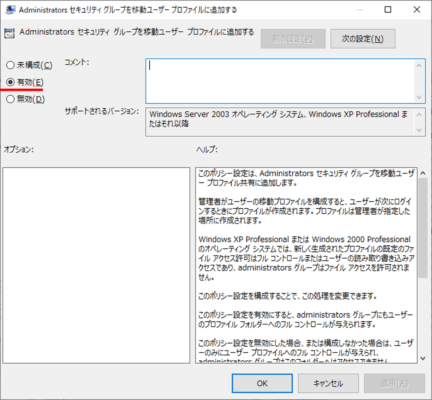
管理者アクセスを追加するポリシーは、組織のプライバシー規程と復旧手順を確認してから使います。管理者が常時すべてのプロファイルを閲覧できる状態を「便利だから」という理由だけで有効にせず、バックアップサービス、監査担当、緊急復旧者へ必要最小限の権限を与えます。
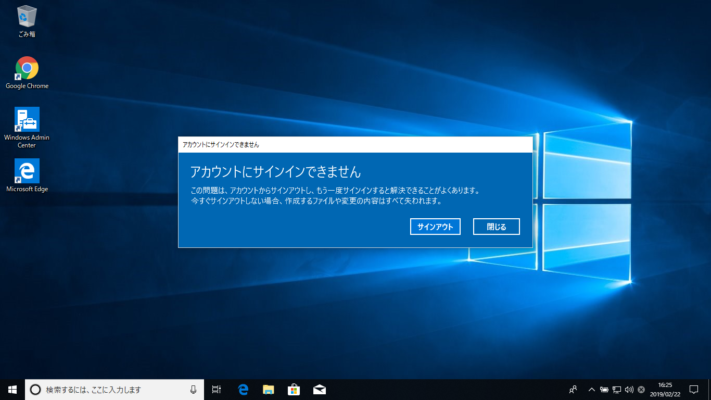
GPOを作成して対象を限定する
- 移動プロファイル対象のユーザーとコンピューター用セキュリティグループ、検証OUを作ります。
- 新しいGPOを作成し、作業中は全体へ適用されないようセキュリティフィルターを検証グループへ限定します。
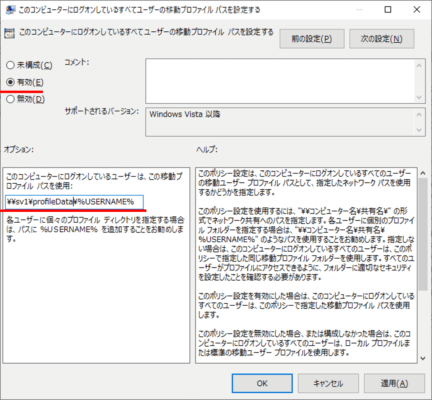
- コンピューターの構成 → ポリシー → 管理用テンプレート → システム → ユーザープロファイルで、すべてのユーザーに対する移動プロファイルのパスを設定します。
- パスには管理されたUNCを指定し、環境に応じてユーザー名やドメインを識別できる変数を使います。ローカルドライブや管理共有は指定しません。
- フォルダーリダイレクトを使う場合は別GPOで先に展開し、データ移行完了を確認してから移動プロファイルを有効にします。
GPOのDelegationでは、適用対象を絞ってもAuthenticated Usersなどに読み取り権限が必要な場合があります。読み取りまで外すとポリシーを取得できません。セキュリティフィルター、WMIフィルター、リンク先、継承ブロック、EnforcedをGPMCのレポートへ保存し、意図した端末だけに適用されるか確認します。
パイロットで確認する
検証ユーザーでサインインし、`gpresult /h`のHTMLレポート、User Profile Serviceのイベント、共有上の作成フォルダー、ローカルのプロファイル種別を確認します。ファイルを一つ作るだけでなく、ブラウザー、Office、業務アプリ、スタートメニュー、資格情報、プリンターなど実務操作を行い、サインアウト後に別端末で再現します。
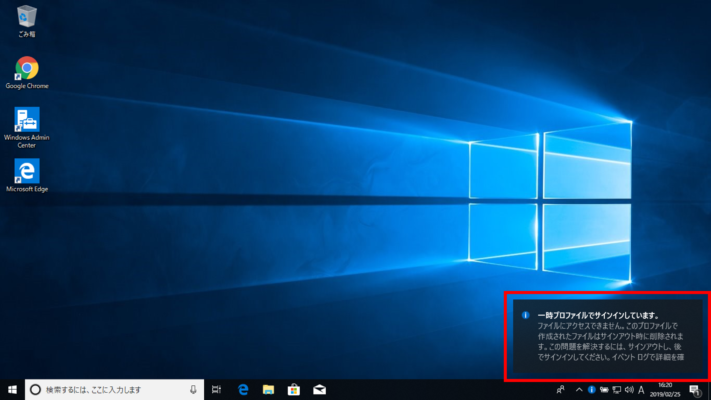
二台へ同時サインインしたときは、最後のサインアウトが他方の変更を上書きする可能性があります。同時利用を禁止するのか、アプリデータを別方式へ移すのかを決めます。サインアウトを待たず電源断した場合、VPNが切れた場合、ファイルサーバーが応答しない場合もテストし、一時プロファイルを見逃しません。
容量と性能を運用監視する
監視対象は共有容量だけでなく、ユーザー別増加量、巨大ファイル、同期時間、失敗イベント、SMB遅延、バックアップ時間です。ブラウザーキャッシュやTeams等のキャッシュをプロファイルへ抱え込むと増加しやすいため、製品の現行サポート範囲で除外やコンテナ化を検討します。拡張子だけを一律除外して利用者データを失わないようにします。
ウイルス対策製品の除外はMicrosoftやベンダーの正式な推奨があるパスだけに限定します。プロファイル共有全体をスキャン対象外にすると、利用者が保存した不正ファイルを見逃します。バックアップはACL、所有者、代替データストリームを保持し、別サーバーへのファイル単位復元を定期的に試します。
停止・切り戻しの手順
問題が出たら新規対象の追加を止め、GPOリンクをいきなり削除する前に対象ユーザーを検証グループから外す段階的な切り戻しを行います。サーバーコピーと最新ローカルコピーの更新時刻を比較し、どちらを正とするか利用者と決めます。正常なローカルプロファイルを消してから調査するのは避けます。
ローカル利用へ戻す場合は、必要データを保護したうえでプロファイルパスの設定を外し、新しいローカルプロファイルでサインインできることを確認します。フォルダーリダイレクトは、ポリシー削除時に元へ戻すか共有に残すかでデータ移動が変わるため、別の変更として扱います。全ユーザーの共有フォルダーを一括削除しません。
完了判定
- 対象端末だけにGPOが適用され、非対象端末は変わらない
- 他ユーザーのプロファイルを閲覧・変更できない
- 二台目でも必要な設定が再現し、一時プロファイルにならない
- WAN断、サーバー停止、容量不足時の案内と復旧手順が動く
- バックアップからACLを保った復元ができる
- サインイン・サインアウト時間が合意した基準内である
アプリケーションデータを分離して考える
ユーザープロファイル全体を移動させても、すべてのアプリがネットワーク同期を想定しているわけではありません。ブラウザーのプロファイル、メールキャッシュ、データベース形式の設定、ライセンス情報、資格情報は、同時サインインや途中切断で壊れる可能性があります。各製品のサポート文書で移動対象・除外対象を確認し、重要なアプリは専用の設定同期やコンテナ方式を検討します。
除外リストを作るときは「容量が大きいから」という理由だけでフォルダーを外さず、ユーザー設定と業務データが失われないことを確認します。除外したデータが端末故障時に消えるなら、別バックアップ、クラウド同期、アプリ側のエクスポートを用意します。検証結果をOS・アプリ版ごとに台帳化します。
ファイルサーバー障害訓練
保守時間に共有を一時的に到達不能にし、既存ユーザーと新規ユーザーのサインイン、警告、一時プロファイル、オフライン利用、復旧後のマージを確認します。障害中に作られたローカルデータをどちらへ戻すか、ヘルプデスクが判断できるチェックリストを作ります。サーバー復旧後に全員へ同時サインアウトを促して負荷を集中させず、段階的に再接続します。


コメント