
SmartScreenをGPOで管理するときは、Windowsの「アプリとファイルの確認」と、Microsoft Edge、Microsoft Storeアプリの保護を分けて考える必要があります。エクスプローラー用のポリシーを1つ変更しても、すべてのSmartScreenが一括で切り替わるわけではありません。
この記事では、GPOの対象範囲、有効・無効・未構成の意味、設定を変更せずに適用状況を調べる方法を整理します。業務アプリに警告が出る場合も、まず配布元・署名・警告の種類を確認し、保護を維持したまま原因を切り分けます。
更新上の注意:2020年の旧版にあった「完全に無効化できる」という説明と、一律に無効化を勧める記述を訂正しました。掲載画像は当時のWindows 10の参考画面です。本文は2026年10月20日にMicrosoft公式資料を確認して更新しており、実機で全構成を検証したものではありません。

グループポリシー(GPO)の作成と適用手順
「グループポリシーて何?」という方は「グループポリシーの作成と適用手順」Active Directoryをフル活用して端末を完全制御しちゃおう!!で細かい説明をしていますのでご参照ください。実例を用いて説明をしていますので、全くの初心者でもグルーポプリシーが自由に扱えるようになります。
SmartScreenの各機能は同じ設定ではない
| 項目 | 主に確認する対象 | 管理・確認時の注意 |
|---|---|---|
| アプリとファイルの確認 | Webから取得したアプリやファイルの評価 | この記事のエクスプローラー用GPOが扱うApplication Reputation。 |
| Microsoft EdgeのSmartScreen | Edgeで閲覧するWebサイトやダウンロード | Microsoft Edge用のポリシーで別に管理する。 |
| Microsoft StoreアプリのSmartScreen | Storeアプリが使用するコンテンツ | Storeからのインストール可否を決める設定とは別の保護。 |
| スマート アプリ コントロール(Smart App Control) | 有害または信頼できないアプリの実行 | Windows 11の別機能。SmartScreenの名称違いではなく、Windows 10にはない。 |
Windows セキュリティでは「アプリとブラウザーの制御」から、評価ベースの保護とSmart App Controlを区別して確認します。表示名や利用可能な項目はOS・更新状況により異なります。詳しくはMicrosoft公式の「アプリとブラウザーの制御」解説を参照してください。
エクスプローラー用GPOの場所と対象範囲
対象のポリシー名は「Windows Defender SmartScreenを構成します」(英語名:Configure Windows Defender SmartScreen)です。Microsoftの設定一覧とSmartScreen CSPの対応表では、次の場所が案内されています。
コンピューターの構成 → ポリシー → 管理用テンプレート → Windowsコンポーネント → Windows Defender SmartScreen → エクスプローラー → Windows Defender SmartScreenを構成します
ドメインGPOでは「ポリシー」を経由しますが、ローカルグループポリシーエディターでは階層表示が異なります。この設定はコンピューター側の設定であり、適用された端末の全ユーザーが対象です。「ユーザーの構成」に同名の設定を探すものではありません。
ただし、公式のADMX_WindowsExplorer対応表には「Windowsコンポーネント → エクスプローラー」配下の定義も記載されています。使用中の管理テンプレートで、次の識別情報と説明文を照合してください。見つからないからといって、別機能の似た名前の設定を変更しないでください。
- SmartScreen.admxの定義:
ShellConfigureSmartScreen。分類は「Windows Defender SmartScreen → Explorer」。 - WindowsExplorer.admxの定義:
EnableSmartScreen。分類は「WindowsComponents → File Explorer」。 - 両公式対応表が示すレジストリ値:
Software\Policies\Microsoft\Windows\SystemのEnableSmartScreen。これは識別用の情報であり、直接編集する手順ではありません。
出典:SmartScreen CSPのGPO対応表、ADMX_WindowsExplorerの定義。
項目がない場合は、管理端末と中央ストアのどちらのADMX/ADMLを使用しているか、対象OSに対応した版かを管理者が確認します。更新方法はMicrosoft公式の中央ストア管理手順を基準にしてください。過去の作業例としてグループポリシー(GPO)をWindows10 Feature Update(FU)に対応させる手順も参照できますが、当時のテンプレートをそのまま現在の環境に使用する前提ではありません。
「有効」「無効」「未構成」は何を意味するか
次の表は、エクスプローラー用の「アプリとファイルの確認」だけについての説明です。Edgeの保護やウイルス対策全体を表すものではありません。
| GPOの状態 | この機能の動作 |
|---|---|
| 有効:Warn and prevent bypass | 保護を有効にし、警告を無視してアプリを実行する選択肢を提示しない。「警告してバイパスを防止」に相当するオプション。 |
| 有効:Warn | 警告を表示するが、利用者による警告の無視を許す。「警告」に相当するオプション。安全なファイルだけを自動的に許可する設定ではない。 |
| 無効 | この機能をオフに固定する。利用者はこの機能をオンにできず、インターネット由来の疑わしいアプリに対するこの警告が失われる。 |
| 未構成 | このGPOでは設定を強制しない。公式仕様上は既定で有効だが、利用者が変更できる。ほかの管理設定がある端末の最終状態までは、この項目だけでは判断できない。 |
オプションの日本語表記はテンプレートにより異なるため、英語名と説明文も確認してください。Microsoftは組織向けに、単なる警告よりもWarn and prevent bypassでの保護を推奨しています。問い合わせ削減を理由に「無効」を全端末へ配ることは勧めません。出典:使用可能なSmartScreen設定と組織向け推奨、各状態の動作。
Microsoft Edgeは専用ポリシーを確認する
現在のMicrosoft Edgeでは、管理用テンプレート → Microsoft Edge → SmartScreen設定にある、MSEdge.admxのポリシーを確認します。Windows側のGPOと混同しないよう、英語の識別名で記録すると確実です。
- SmartScreenEnabled:EdgeのSmartScreen自体を管理する。
- PreventSmartScreenPromptOverride:有効なら、危険なサイトに関する警告の無視を禁止する。
- PreventSmartScreenPromptOverrideForFiles:有効なら、未検証のダウンロードに関する警告の無視を禁止する。
後ろの2つを「無効」または「未構成」にすることは、SmartScreen自体を無効にすることと同じではありません。また、SmartScreenEnabledには必須ポリシーと推奨ポリシーがあり、後者は利用者による上書きを許します。Edgeではコンピューター側・ユーザー側のどちらにも設定できるため、Windows側の「コンピューター構成のみ」という説明を流用しないでください。適用条件や対応版は各ポリシー資料で確認します。
設定を変更せずに適用状態を調べる
- 警告が出る場面を記録する。Edgeでのダウンロード時なのか、保存済みファイルの起動時なのか、Smart App Controlの通知なのかを分けます。警告文、製品名、発生時刻、アプリの版、OSの版を控えます。警告を再現するために疑わしいファイルを実行する必要はありません。
- Windows セキュリティを閲覧する。「アプリとブラウザーの制御 → 評価ベースの保護の設定」で、どの項目が管理されているかを確認します。スイッチがグレーアウトしていても、その画面だけで適用元のGPO名や管理方式までは決まりません。
- コンピューター側のGPO適用結果を確認する。管理権限のある担当者が、対象端末で以下の照会コマンドを使用します。
gpresult /scope computer /vこれは適用結果を表示するコマンドで、GPOを書き換えたり再適用したりするものではありません。適用GPO、対象範囲、詳細設定を確認し、管理コンソールの設定と照合します。権限不足などで取得できなければ管理者へ依頼します。出典:gpresultの仕様。
Edge側は、対象端末のEdgeでアドレスバーにedge://policyを入力し、上記3つのポリシーの値・適用元・状態を閲覧します。「未表示」だけを「保護がオフ」と解釈しないでください。出典:Edgeポリシーの確認方法。
IntuneなどのMDMでも管理されている場合は、その担当者に割り当てと端末の適用結果を確認してもらいます。gpresultだけでMDMを含む全設定を確認できるとは考えないでください。再起動の有無や警告が消えたことだけで「設定は正常」「ファイルは安全」と結論づけるのも避けます。
正規の業務アプリに警告が出たときの切り分け
「認識されないアプリ」と、既知のマルウェアとしての検出は同じ意味ではありません。SmartScreenは発行元やファイルの評判も利用するため、署名された新しいアプリでも警告が出る場合があります。一方、署名が有効というだけで、安全性が保証されるわけでもありません。出典:Windowsアプリ開発者向けのSmartScreen評判解説。
- 配布元を確認する。メーカーの公式配布ページや組織で承認された配布元から取得したものか、アプリ名・版・発行元が一致するかを確認します。メールの添付ファイルや広告経由のダウンロードだけで正規品と判断しません。
- ファイルを実行せず、署名とハッシュを調べる。担当者は以下のような読み取り用コマンドで証跡を取得できます。パスは調査対象の実際のファイルに置き換えてください。
Get-AuthenticodeSignature -LiteralPath 'C:\Downloads\example-installer.exe' | Format-List Status, StatusMessage, SignerCertificate
Get-FileHash -LiteralPath 'C:\Downloads\example-installer.exe' -Algorithm SHA256署名の状態と発行元を確認し、ハッシュはメーカーが信頼できる経路で公開した値があれば照合します。値を計算しただけでは安全性を判断できません。コマンドの根拠:Get-AuthenticodeSignature、Get-FileHash。
- 管理者と提供元へ確認する。警告内容、版、入手先、署名情報、SHA-256をそろえ、正規の最新版や署名済みパッケージがあるかを確認します。提供元ではリリースごとの適切な署名や一貫した発行元情報が重要です。署名やEV証明書があれば警告を必ず回避できる、とは案内しません。
- 誤検出が疑われる場合は、適切な窓口で再評価を依頼する。管理者・提供元はMicrosoft Security Intelligenceのファイル提出窓口を確認します。該当製品を選び、誤検出の根拠と状況を添えて依頼します。社外秘データを含むファイルは、提出権限と組織の共有ルールを確認してから扱います。
ファイル提出は、一般利用者向けの「評判を即時付与する申請」ではありません。Microsoftの開発者向け資料は、消費者向け端末の評判は利用実績などを基に蓄積されることと、企業管理者によるレビュー提出を区別しています。提出すれば必ず解除される、一定日数で警告が消える、とも保証できません。
確認が終わるまでは保護を維持します。警告を見ずに「実行」を選ばせる運用、インターネット由来の印を一括削除する処置、ウイルス対策や改ざん防止の無効化を標準の解決策にはしません。Smart App Controlや別製品が止めている場合も、その製品の判定として調査します。
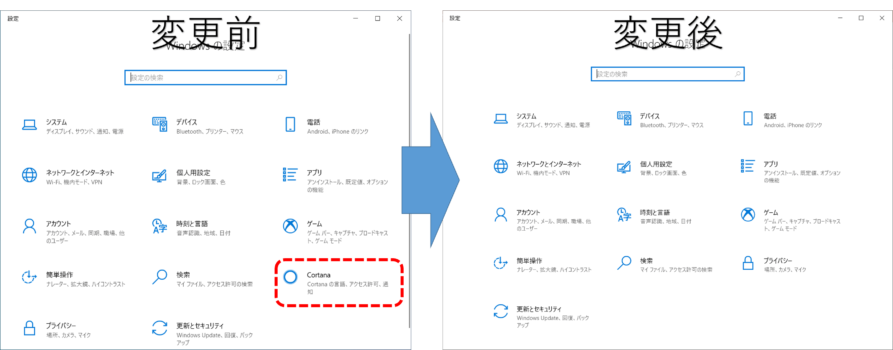
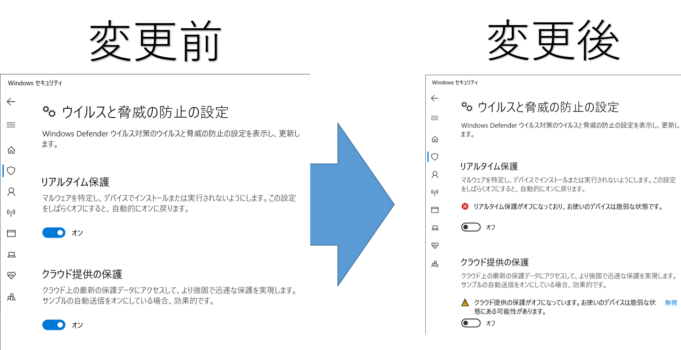
2020年の旧画面:現在の推奨手順ではありません
以下の3枚は、旧記事の内容を識別できるよう残したWindows 10の記録です。現行OSの画面や推奨設定を示すものではありません。


なお、Windows 10 Home/Proの通常サポートは2025年10月14日に終了しています。継続利用する端末では、ESUや使用エディションのサポート条件を別途確認してください。SmartScreenの設定はOSのサポート切れを補うものではありません。出典:Windows 10 Home and Proのライフサイクル。
まとめ
SmartScreenのGPOは「どの機能を、どの端末・ユーザーに適用するか」を確認して扱います。エクスプローラー用の設定だけで全保護を一括管理できるわけではありません。警告への対応は、保護を維持しながら適用結果・配布元・署名・評判を調べ、必要に応じて管理者や提供元、Microsoftのレビュー窓口で解決するのが基本です。


コメント