
Microsoft Edgeの起動時に社内ポータルや業務ページを開くには、GPOで「起動時のアクション」をURL一覧にし、別ポリシーでURLを登録します。現行のRestoreOnStartupでは値4が指定URL、値1が前回セッション、値5が新しいタブ、Edge 125以降の値6が前回セッションとURL一覧の両方です。ホームボタンや新しいタブの設定とは別なので、目的を混同しないでください。
強制URLへ認証トークン、利用者ID、秘密情報をクエリ文字列で埋め込まないでください。誰でも読めるGPO・レジストリへ保存され、ログや履歴にも残ります。
使う二つのポリシー
- RestoreOnStartup: Edge起動時の動作を選ぶ
- RestoreOnStartupURLs: 指定URLの番号付きリストを登録する
- Mandatory: 利用者が変更できない必須設定
- Recommended: 初期値として配り、利用者が変更できる設定
- RestoreOnStartupUserURLsEnabled: 管理者URLに利用者のURL追加を許す別ポリシー
- HomePageLocation/NewTabPageLocation: 起動時URLとは別の機能
「起動時に特定ページを開く」ならRestoreOnStartupをOpen a list of URLsにし、RestoreOnStartupURLsへHTTPS URLを追加します。URL一覧だけ設定し起動アクションが別値だと開きません。逆に値4だけで一覧が空なら期待するページはありません。
導入前に決める
- 必須か推奨か、端末単位かユーザー単位か
- 開くURL、順序、認証方式、社外ネットワーク時の表示
- 複数ページによる起動時間、プロキシ、VPN、通信量
- 初回サインイン、MFA、条件付きアクセス、Cookie
- 障害時に開けないページがEdge全体を妨げないか
- 部門別URL、例外、切り戻し、問い合わせ先
毎回5~10ページを一斉に開くと、VDIログオンストーム、VPN、プロキシ、Webサーバーへ負荷が集中します。最小限のポータル1ページからリンクする設計も比較します。社外で到達不能な内部URLは短いタイムアウトと案内ページを用意します。
管理テンプレートを準備する
- Microsoft公式の現行Edgeポリシーテンプレートを取得します。
- msedge.admxと使用言語のmsedge.admlを同じ版で用意します。
- 単体PCならローカル、ドメインならバックアップした中央ストアへステージング後に配置します。
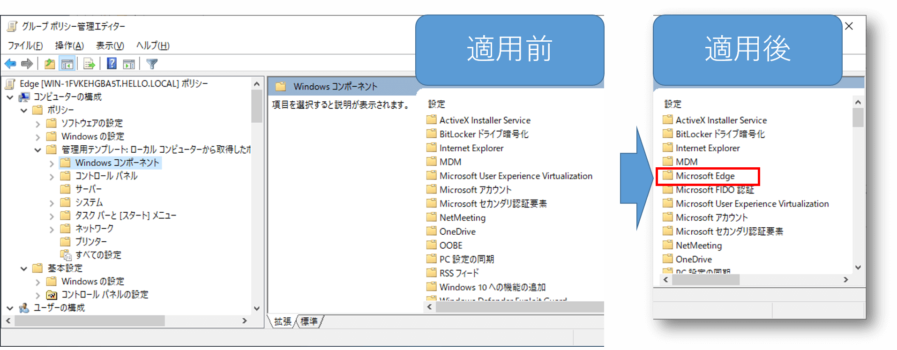
- GPMCでMicrosoft Edge→Startup, home page and new tab pageの項目と説明を確認します。

古いEdgeテンプレートでは値6や新ポリシーが表示されません。Edge本体、ADMX、管理対象OSの版を台帳化します。中央ストア更新と起動URL変更を同じ作業にせず、表示確認後に別の検証GPOを作ります。
GPOを設定する
- 検証用GPOを作成し、テストユーザー/PCだけのOUまたはセキュリティフィルターへリンクします。
- 「Action to take on Microsoft Edge startup」を有効にし、「Open a list of URLs」を選びます。
- 「Sites to open when the browser starts」を有効にし、Showから1行1URLで登録します。
- HTTPS、FQDN、末尾パス、リダイレクト先を確認して保存します。
- クライアントでgpupdateを実行し、Edgeを完全終了して再起動します。
ユーザー構成とコンピューター構成の両方へ矛盾する値を入れません。共有端末は端末基準、個人端末の部門ポータルはユーザー基準など、責任境界を決めます。ループバック処理を使うRDS/VDIは別途テストします。
URL一覧の書き方

- https://から始まる完全URLを使い、可能ならHTTPを避ける
- ワイルドカードや複数URLの連結ではなく、管理画面のリストへ個別登録
- 認証情報、セッションID、個人識別子をURLへ含めない
- 短縮URLや外部リダイレクトを避け、所有するFQDNを使う
- 廃止・改名・証明書更新をURL所有者が通知する
- 障害案内やメンテナンスページへの切り替え方法を準備
フラグメントやクエリが必要な業務ページは、機密情報がなく、リダイレクト後も保持されるか試します。URLの大文字小文字や末尾スラッシュをアプリ仕様に合わせます。ユーザー別ページはSSOで判定し、GPOに個別URLを大量登録しません。
適用を確認する
gpupdate /force
gpresult /h C:\Temp\edge-startup-gpo.html
Edgeでedge://policyを開き、RestoreOnStartupが4、RestoreOnStartupURLsが想定順に表示され、Statusにエラーがないことを確認します。Source、Scope、Levelも記録します。ポリシーが動的更新対応でも、既に開いているウィンドウの挙動確認には全プロセス終了と再起動を行います。
- 通常終了後の再起動、強制終了後、Windows再起動後
- 初回プロファイル、既存プロファイル、仕事用/個人用プロファイル
- 社内LAN、VPN接続前、社外、プロキシ障害時
- MFA済み/未実施、Cookieなし、パスワード期限切れ
- ページの順序、タブ数、起動時間、アクセシビリティ
- Edge更新、URL証明書更新、ポータル障害時
前回タブも開きたい場合
Edge 125以降ではRestoreOnStartupIsLastSessionAndURLs(値6)があります。前回タブと管理者指定URLを両方開けますが、終了時閲覧データ削除やセッションCookie等の設定と相互作用があります。公式説明を確認し、共有端末には使わないなど用途を絞ります。
前回セッション復元は、利用者がフィッシングや機密ページを開いたまま終了した場合も再表示し得ます。業務継続性とプライバシー、端末共有、クラッシュ復旧を評価します。単に「前のタブが便利」という理由で全社強制しません。
切り戻しと運用
問題があればURL一覧GPOのリンクを外すか、設定を未構成へ戻し、gpresultとedge://policyで消えたことを確認します。ポリシー解除後は利用者の個人設定が有効になる場合があります。キャッシュや開いているタブは自動削除されません。
URL所有者、業務目的、対象、必須/推奨、最終確認日、廃止日を台帳化し、四半期ごとにリンクと証明書を確認します。完成条件はページが一度開くことではなく、認証、障害時、更新後を含めて起動が安定し、利用者が業務を開始できることです。
段階配布と切り戻しを設計する
起動ページは毎日の操作に直結するため、最初から全社へ適用せず、情報システム部門、協力ユーザー、対象部署の順に広げます。パイロットでは通常起動、新しいウィンドウ、ブラウザー更新後、クラッシュからの復元を分けて確認します。RestoreOnStartupの値だけでなく、RestoreOnStartupURLsのURL、ポリシーの適用元、ユーザーとコンピューターのどちらへ割り当てたかを変更記録へ残してください。値4は指定URLを開く構成であり、URL一覧が空なら期待したページは表示されません。Edge 125以降で利用できる値6は、前回セッションと指定URLを組み合わせるため、タブ数と起動負荷も評価します。
- 検証用OUへリンクし、継承・強制・セキュリティフィルターを記録する
- edge://policyでRestoreOnStartupとRestoreOnStartupURLsの状態がOKか確認する
- URLのリダイレクト、証明書、プロキシ認証、社外回線での到達性を確認する
- 失敗時はGPOリンクを解除する前に、競合ポリシーと適用範囲を保存する
- 切り戻し後にEdgeを完全終了し、再起動してポリシー消失を再確認する
ユーザーが自分で起動ページを変更できないことは、管理ポリシーが正しく強制された結果です。一方、設定画面に「組織によって管理されています」と出ても、狙った値とは限りません。edge://policyのStatus、Source、Scope、Levelを証跡にし、gpresultも併用します。複数のGPO、Intune、レジストリを重ねると原因判定が難しくなるため、正本を一つに定めます。



コメント