
Windows PCをActive Directoryドメインへ参加させる作業は、名前を入力して再起動するだけではありません。対応エディション、端末名、DNS、時刻、参加権限、ローカル管理者、利用者データ、再起動後のサインインを事前にそろえる必要があります。この記事ではMicrosoftの現行手順を基準に、Windows 11 PCを安全にドメイン参加させ、ポリシー・ユーザープロファイル・業務アプリを検証し、失敗時に戻せる運用を説明します。
ドメイン参加の目的
Active Directory Domain Servicesは、ユーザー、コンピューター、グループなどをディレクトリで管理し、認証とアクセス制御を提供します。PCを参加させると、ドメインアカウントでのサインイン、グループポリシー、ファイル共有、証明書、ソフト配布など組織管理の対象になります。個人PCを単に社内共有へ接続する目的で参加させるものではありません。
事前チェック
- Windows 11のエディションが従来型Active Directoryドメイン参加に対応している
- 重複しないコンピューター名と命名規則が承認されている
- NICのDNSがActive Directory用DNSを参照し、ドメイン名を正しく解決できる
- 端末とドメインコントローラーの日時が大きくずれていない
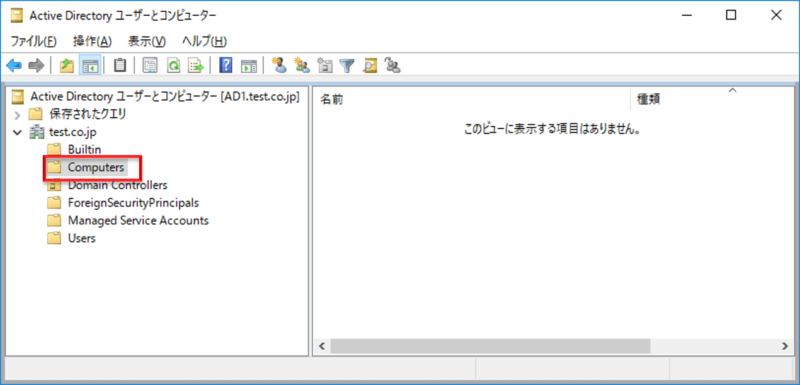
- ドメイン参加を許可されたアカウントと対象OUが決まっている
- ローカル管理者へサインインでき、資格情報を安全に保管している
- BitLocker回復情報、重要データ、業務アプリ、VPNの復旧手段がある
- 利用者へ再起動時間と初回プロファイル作成を案内した
Microsoft Entra ID参加、Entra hybrid join、Active Directoryドメイン参加は同じではありません。[職場または学校にアクセスする]でアカウントを追加する操作とも区別します。管理者が採用する端末管理方式を確認し、複数方式へ重複登録しません。
DNSと到達性を確認する
ドメイン参加はDNSでドメインコントローラーを探索します。外部公開DNSや家庭用ルーターだけを参照していると、インターネットは使えてもドメイン参加に失敗します。現在のDNSを記録し、管理者が指定する社内DNSまたはVPN経由DNSを使います。hostsファイルへ個別登録して回避しません。
- 完全修飾ドメイン名が期待した社内DNSで解決される
- ドメインコントローラー用のDNSレコードを問い合わせできる
- VPN経由の場合、接続前後でDNSサフィックスと経路が正しい
- 端末時刻、タイムゾーン、時刻同期元が正しい
- ファイアウォールを無効にせず、必要通信を管理者が確認した
参加手順
- ローカル管理者でサインインし、作業中のファイルを閉じる。
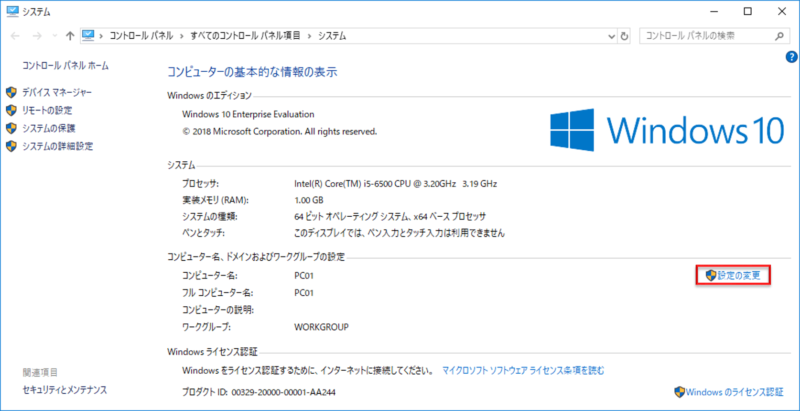
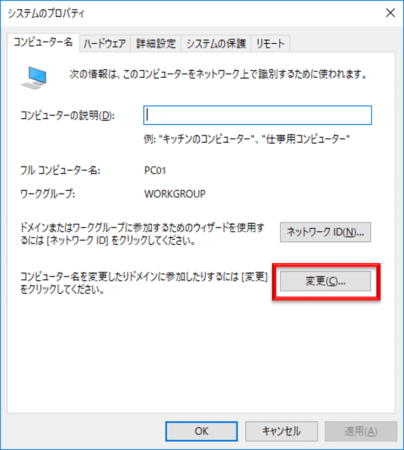
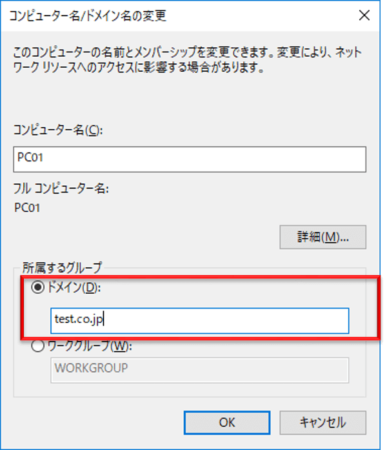
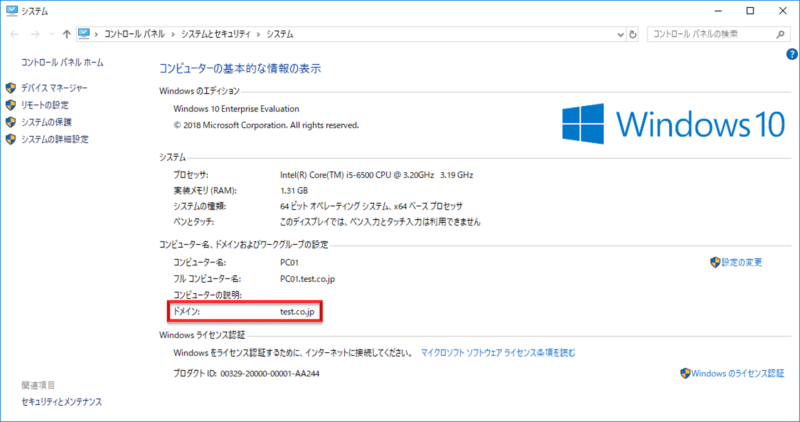
- [設定]→[システム]→[バージョン情報]を開き、関連リンクのドメインまたはワークグループ設定を開く。環境により従来の[システムのプロパティ]が表示される。
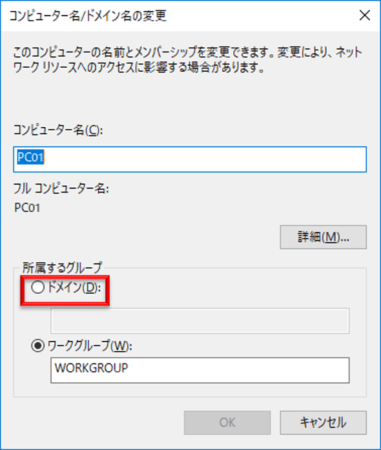
- [コンピューター名]タブの[変更]を選び、所属先で[ドメイン]を選ぶ。
- 管理者が指定したDNSドメイン名を入力する。NetBIOS名やメール末尾を推測しない。
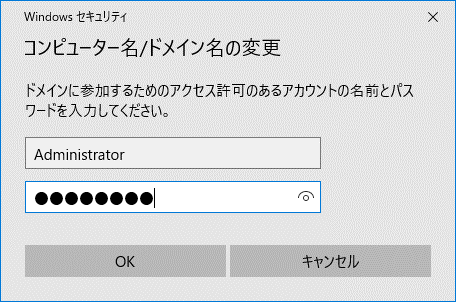
- 資格情報を求められたら、ドメイン参加を許可されたアカウントを使う。日常の高権限アカウントを常用しない。
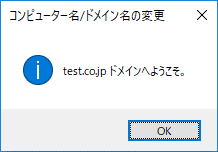
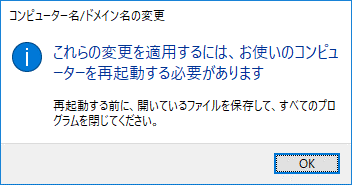
- 参加完了メッセージを確認し、再起動する。
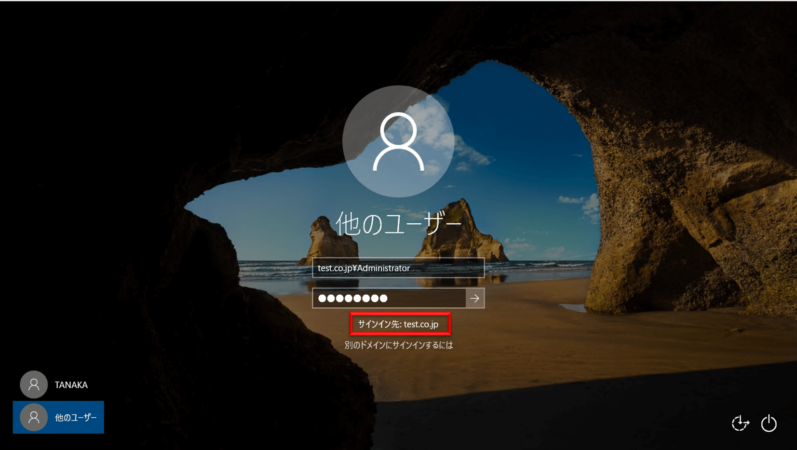
- サインイン画面で[他のユーザー]を選び、ドメイン名とユーザー名を確認して初回サインインする。
参加処理を何度も繰り返すと、Active Directory側に重複・無効なコンピューターアカウントが残る場合があります。失敗したらエラー全文、時刻、端末名、DNS、利用したドメイン名を保存し、管理者がAD側の既存オブジェクトと権限を確認します。コンピューターアカウントを自己判断で削除・再作成しません。
初回サインイン後の確認
- サインイン中のユーザーとドメインが正しい
- 端末が指定OUに入り、想定グループポリシーが適用された
- 社内ファイル共有、プリンター、業務Web、証明書、VPNへアクセスできる
- ウイルス対策、BitLocker、更新、MDMなど管理状態が正常
- ローカルユーザーのデスクトップとドメインユーザーの新規プロファイルが別であることを理解した
- 必要なデータを承認済みの方法で新プロファイルへ移した
- 再起動・オフライン後もドメインサインインとネットワーク接続が成立する
ローカルアカウントで使っていたデスクトップ、ドキュメント、アプリ設定は、自動でドメインユーザープロファイルへ移りません。旧プロファイルのフォルダーを丸ごと上書きすると権限と設定を壊す可能性があります。管理者が移行対象を決め、OneDrive Known Folder Moveや移行ツールなど組織の方式を使います。
複数台へ展開する前の標準化
一台目で、参加に要した時間、DNS、資格情報、再起動回数、適用ポリシー、プロファイル作成、アプリ確認を記録します。機種や拠点が異なる端末へ同じ結果が出るとは限りません。ノートPC、社内LAN、VPN、在宅、共有端末など代表条件で試し、失敗時の連絡先と中止条件を手順書へ加えます。
展開台帳には端末名、シリアル、利用者、参加日、OU、担当、旧管理方式、BitLocker回復情報の保管確認を残します。自動化する場合も、重複端末名、既存ADオブジェクト、ネットワーク未接続、参加後再起動を検知し、失敗端末だけを安全に再処理できるようにします。
よくある失敗
ドメインが見つからない
DNS、VPN、入力したFQDN、時刻を確認します。インターネット疎通だけでは判断できません。社内DNSを一時的に設定する場合も旧値を記録し、参加後に管理者の標準構成へ合わせます。
アクセスが拒否される
参加アカウントの権限、既存コンピューターオブジェクト、端末名、OU委任を管理者が確認します。Domain Admins相当の資格情報を広く共有して回避しません。最小権限の参加アカウントを使います。
参加後にユーザーのデータが見えない
別プロファイルが作成されたためです。旧ローカルアカウントでデータが残っているかを確認し、新プロファイルへ必要なデータだけを移します。旧アカウントを削除する前に、ブラウザー、メール、暗号鍵、証明書、ローカルだけのファイルを棚卸しします。
検証
一台で参加後、少なくとも二回の再起動、通常ネットワーク、VPN、オフラインサインイン、社内共有、業務アプリ、更新を確認します。グループポリシー適用直後だけでなく、次回サインイン後の変化も見ます。結果を確認してから同型端末へ展開します。
切り戻し

切り戻す可能性がある場合は、参加前にローカル管理者、DNS旧値、端末名、データバックアップを確認します。ドメインからワークグループへ移すとドメインアカウントでのローカルサインインやポリシー利用へ影響します。業務データと暗号化、共有権限を確認し、管理者承認の保守時間に実施します。
離脱後もActive Directory側のコンピューターアカウント、管理システム、証明書、ライセンスに後処理が必要です。端末側だけ変更して終わらせず、管理者が台帳とADオブジェクトを整理します。切り戻し後はローカル管理者でサインインし、DNS、ネットワーク、データ、セキュリティ状態を確認します。
公式情報・参考資料
以下は2026年7月17日に確認したMicrosoftのActive Directory・ドメイン参加資料です。Windows 11のエディションと組織構成により画面や管理方式が異なるため、管理者手順を優先してください。



コメント