
Windows 11 PCをドメインからワークグループへ変更する方法は、[設定]から関連するシステムプロパティを開く方法と、sysdm.cplで同じ[コンピューター名]画面を開く方法の二つがあります。重要なのは入口ではなく、離脱前にローカル管理者へサインインできること、ドメインプロファイル内のデータを退避したこと、BitLocker・証明書・業務アプリへの影響を管理者と確認したことです。安全な手順と切り戻しを説明します。
ドメインを抜ける操作と、先に確認する参加状態
Windows 11でドメインからワークグループへ変更するには、システムのプロパティの「コンピューター名→変更」で所属先を切り替え、再起動します。先にローカルアカウントへサインインできることを確認し、AD参加とEntra ID参加を区別してください。
「設定」から開く方法とsysdm.cplを使う方法は、同じ変更画面への入口です。組織のADドメインを抜けたい場合と、職場・学校アカウントの接続やEntra ID参加を解除したい場合では、確認する対象が異なります。管理者へ現在の参加状態を伝えてから進めます。
離脱前にドメインユーザーのコンテキストでコマンドプロンプトを開き、参照用の dsregcmd /status を実行すると、Device Stateの参加状態を確認できます。これは解除コマンドではありません。
| DomainJoined | AzureAdJoined | 主な参加状態 |
|---|---|---|
| YES | NO | ADドメイン参加 |
| NO | YES | Microsoft Entra ID参加 |
| YES | YES | Microsoft Entraハイブリッド参加 |
WorkplaceJoinedはUser StateにあるEntra登録の情報で、DomainJoinedとは別です。両方NOでも、すべての組織管理が解除された証拠にはなりません。また、MDM URLが表示されるだけではMDM管理中と断定できないため、実際の登録・管理状態も管理者と確認します。出力には端末・組織の識別情報が含まれるので、公開掲示板へ全文をそのまま載せないでください。
離脱前に理解する影響
- ドメインアカウントでは端末へサインインできなくなり、別のローカルアカウントが必要
- グループポリシー、ソフト配布、証明書、共有、プリンター、VPNの管理が変わる
- ドメインユーザープロファイルは自動でローカルプロファイルへ変換されない
- EFS暗号化、資格情報、個人証明書、ブラウザー・メールデータが旧プロファイルへ残る可能性
- Active Directory側のコンピューターアカウントと管理台帳は別途処理が必要
- Microsoft Entra ID参加やMDM登録が別に残る場合があり、従来ドメイン離脱だけでは解除されない
端末を廃棄・譲渡するためなら、単なるワークグループ変更だけではデータ消去になりません。組織の返却・初期化手順を使います。不具合対処として一時的に離脱する場合も、再参加で同じユーザープロファイルが自動復元するとは限らず、セキュアチャネルやコンピューターアカウント修復など別の診断を管理者が優先すべき場合があります。
必須の事前確認
- ローカル管理者アカウントで実際にサインインできる
- ローカル管理者のパスワードと回復情報を安全な管理先へ保管した
- ドメインプロファイルのデスクトップ、ドキュメント、ダウンロード、ローカルメールを棚卸しした
- OneDrive同期状態とローカルだけのファイルを区別した
- BitLocker回復キー、EFS証明書、VPN証明書、Wi-Fi、業務証明書を確認した
- 会社管理端末の離脱承認、保守時間、管理者連絡先がある
- 現在のドメイン名、OU、端末名、DNS、IP設定を記録した
- 再参加または別管理へ移行する条件を決めた
ローカル管理者があると表示されるだけでは不十分です。ドメイン接続中に一度サインアウトし、ネットワークを維持した安全な環境でローカルアカウントへサインインできることを確認します。資格情報を失っている場合は離脱せず、管理者が正式な回復手順を行います。
方法1:設定からシステムのプロパティを開く
- ドメインユーザーで作業中のファイルを閉じ、必要データの同期とバックアップを確認する。
- ローカル管理者でサインインする。
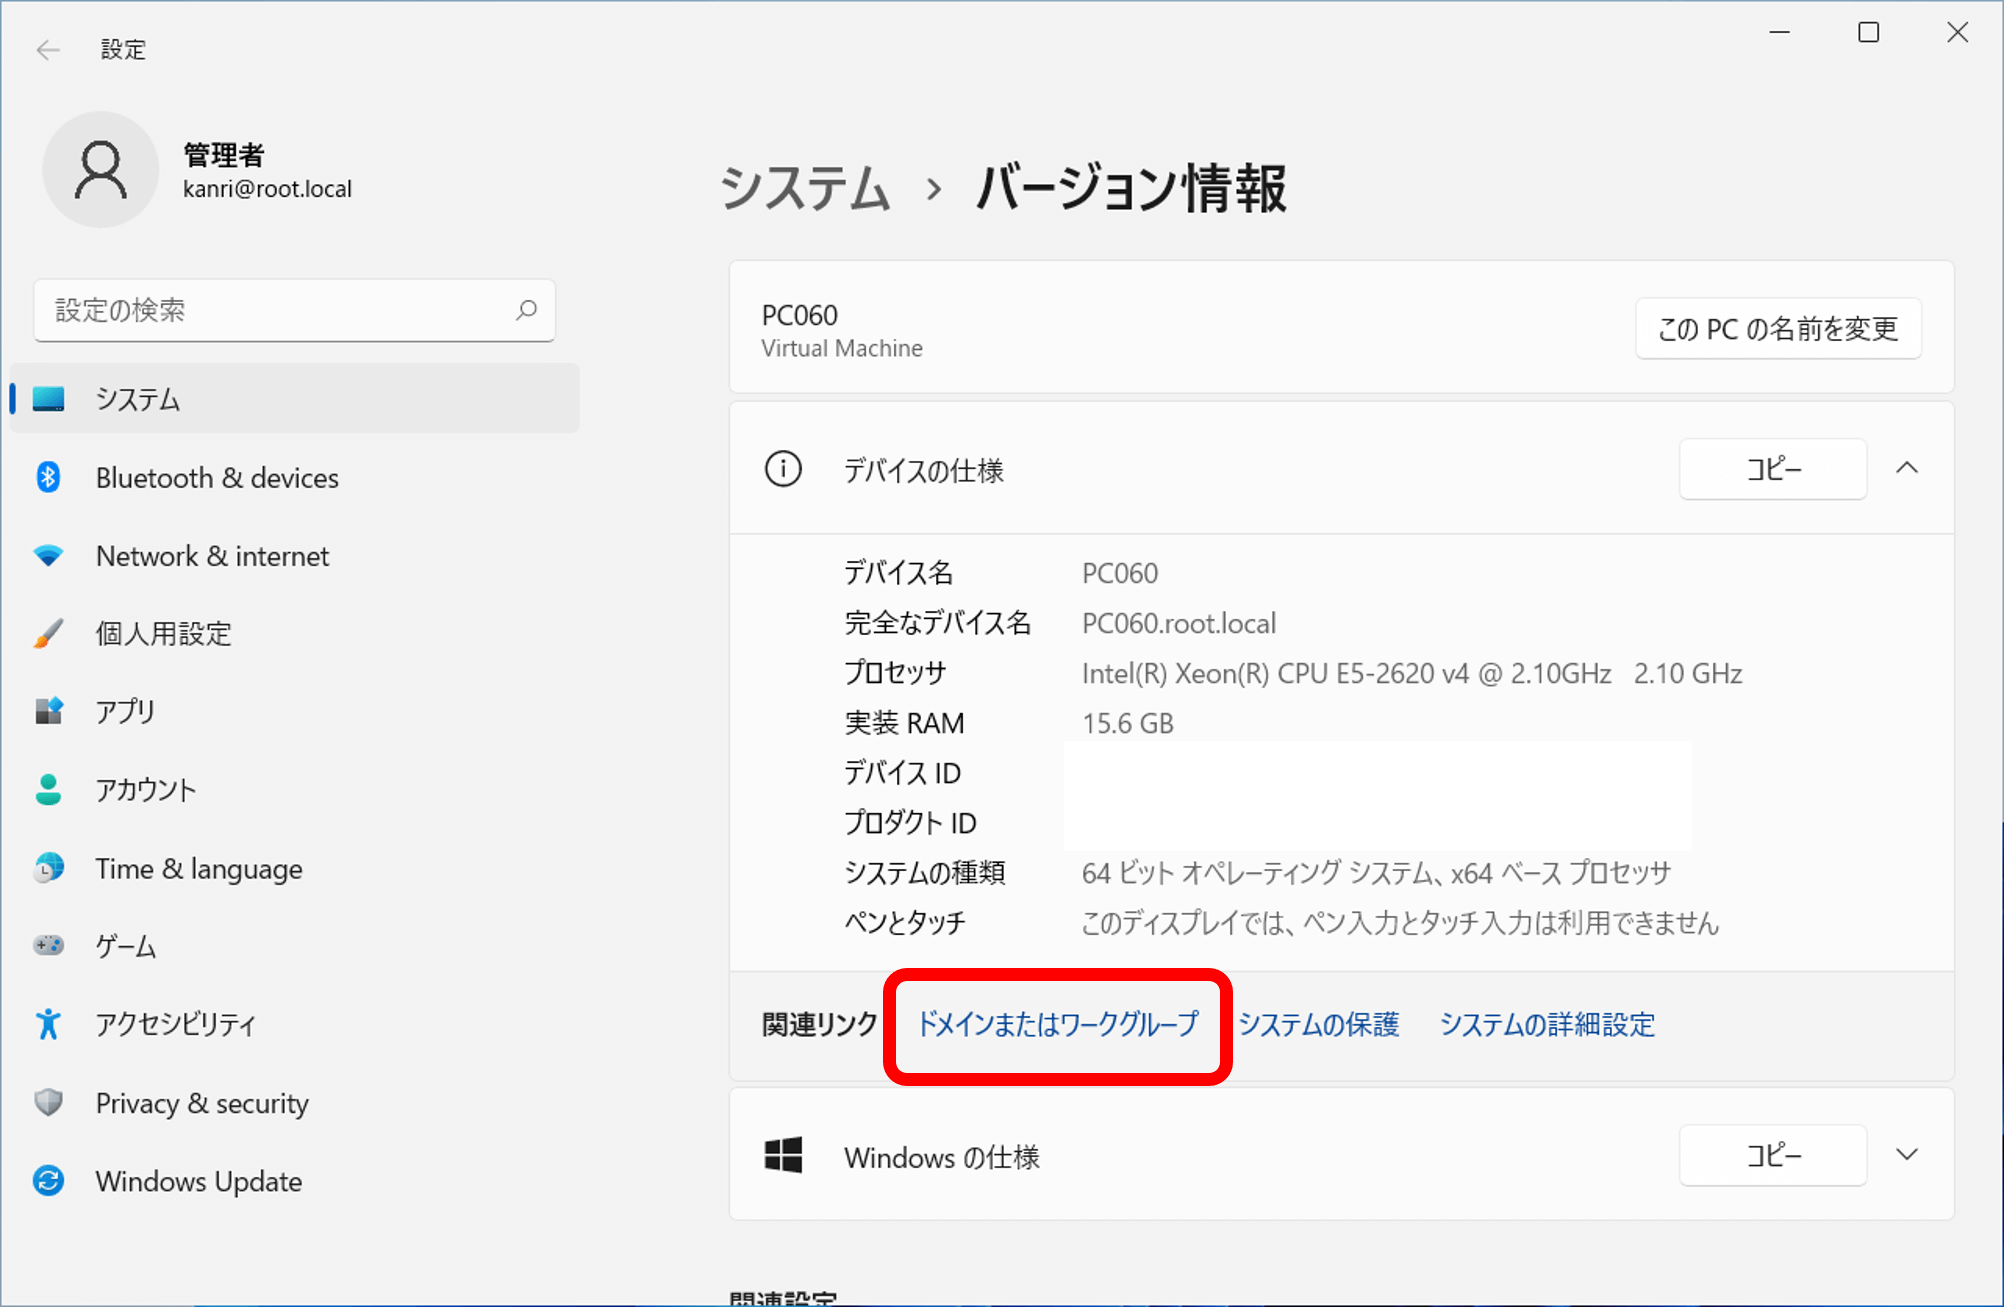
- [設定]→[システム]→[バージョン情報]を開く。
- 関連リンクからドメインまたはワークグループ、詳細システム設定など、[システムのプロパティ]へつながる項目を開く。ビルドにより名称が異なる。
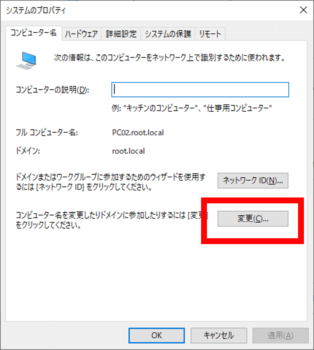
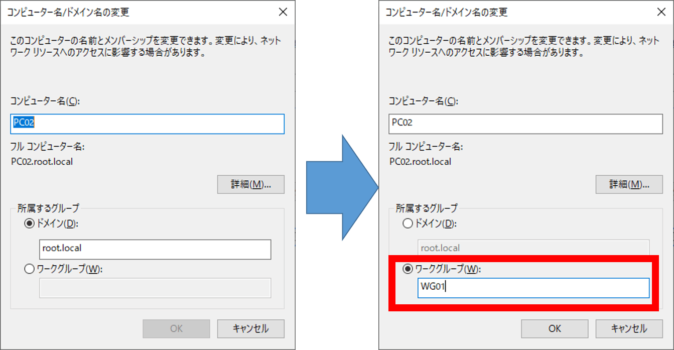
- [コンピューター名]タブで[変更]を選び、所属先の[ワークグループ]を選ぶ。
- 組織で決めたワークグループ名を入力する。家庭利用なら一般的な既定名を使えるが、社内では管理者指定を優先する。
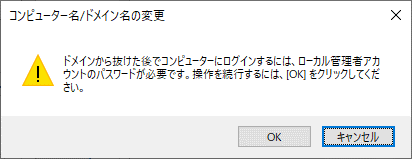
- ドメインから離脱する権限を求められたら管理者が指定する資格情報を使う。
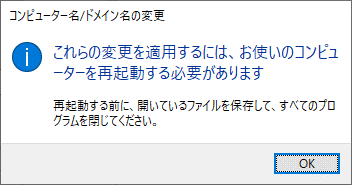
- 完了メッセージを確認し、再起動する。
方法2:sysdm.cplから開く
[Windows]キーと[R]キーで[ファイル名を指定して実行]を開き、sysdm.cpl と入力すると、同じ[システムのプロパティ]を直接開けます。その後の[コンピューター名]→[変更]→[ワークグループ]は方法1と同じです。これは別の離脱方式ではなく、同じ設定画面への短い入口です。
コマンドやスクリプトで多数端末を一括離脱する前に、各端末のローカル管理者、データ、暗号化、管理システム、ネットワークを確認します。対話画面で一台を完了し、結果と後処理を標準化してから自動化を検討します。
変更できない・抜けたあとにログインできない場合
| 状況 | 確認する内容 |
|---|---|
| 「変更」を選べない、資格情報で止まる | 端末のローカル管理者権限と、組織が指定する離脱権限を確認する |
| 別の職場・学校接続が残る | ADドメイン、Entra参加・登録、MDMを同じものとして扱わず管理者へ確認する |
| 再起動後に以前のドメイン名が表示される | 現在の所属と選択したサインイン先を確認する。表示だけで離脱失敗と決めない |
| ドメインユーザーでサインインできない | 事前に確認したローカルアカウントを使う。資格情報が不明なら管理者の回復手順へ進む |
ワークグループ名を変える操作は、ドメインユーザーのデータをローカルユーザーへ移行する操作ではありません。作業後に旧プロファイルを削除する前に、必要なファイルと暗号化データを開けること、業務アプリを使えることまで確認してください。
再起動後の確認
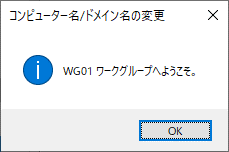
- サインイン画面でローカルアカウントを選び、PC名とユーザー名を確認してサインインする。
- [設定]またはシステムプロパティでワークグループ所属を確認する。
- IP、DNS、インターネット、社内ネットワークの想定範囲を確認する。
- Windows Update、ウイルス対策、BitLocker、ファイアウォールが有効か確認する。
- 必要データを旧プロファイルから承認済みの方法で移し、アクセス権を確認する。
- 業務アプリ、ライセンス、共有、プリンター、VPNが新しい管理条件で動くか確認する。
- 管理者がADコンピューターアカウント、資産台帳、MDM、証明書を後処理する。
旧ドメインプロファイルのフォルダーへローカル管理者でアクセスできても、丸ごとコピーして新プロファイルを上書きしません。NTUSER.DATやAppDataにはユーザー固有設定と資格情報が含まれます。必要な文書、画像、エクスポート済み設定だけを移し、メール、ブラウザー、暗号鍵は各製品の正式な移行方法を使います。
アクセスできないデータがある場合
EFSで暗号化したファイルは、元のドメインユーザー証明書と秘密鍵がないと開けない可能性があります。離脱前に暗号化状態と回復エージェントを管理者へ確認します。所有権を強制変更して解決しようとせず、証明書と組織のデータ回復手順を使います。BitLockerはドライブ全体の暗号化であり、EFSとは別です。
離脱後に社内サービスが使えない場合
ドメイン認証を前提とする共有、Wi-Fi、VPN、証明書、プロキシ、アプリは利用できなくなることがあります。個別に保存済み資格情報を追加して回避する前に、その端末がワークグループで利用を許可されているかを確認します。必要ならEntra ID、MDM、VPNクライアントなど新しい管理方式へ正式に登録します。
切り戻し:再度ドメイン参加する
戻す場合は、Active Directory用DNS、時刻、端末名、参加権限、既存コンピューターアカウントを管理者が確認します。ワークグループからドメインへ参加し、再起動後にドメインユーザーでサインインします。ただし、新しいプロファイルが作られる場合があり、離脱前のプロファイルが自動的に関連付く保証はありません。
再参加後はグループポリシー、証明書、共有、VPN、業務アプリ、BitLocker管理、更新を確認します。離脱と再参加を繰り返して不具合を隠さず、元の問題がDNS、信頼関係、コンピューターアカウント、時刻、ネットワークのどこにあったかを記録します。
離脱後の継続管理
ワークグループ端末になっても、更新、ウイルス対策、暗号化、バックアップ、アカウント棚卸しは必要です。ドメインポリシーが担っていた設定を誰が維持するかを決めます。ローカル管理者を日常利用せず、標準ユーザーを作り、管理操作だけを承認する運用にします。
共有フォルダーやプリンターへ個別資格情報を保存すると、退職・パスワード変更時に残存しやすくなります。必要な接続だけを文書化し、資格情報、ローカルグループ、共有権限を定期的に棚卸しします。会社データを扱うなら、ドメイン外での利用自体が許可されるかを再確認してください。
安全な完了条件
- ローカル管理者で再起動後もサインインできる
- 必要データと暗号化ファイルを開ける
- セキュリティ更新・暗号化・ウイルス対策が維持される
- 旧ドメイン資格情報へ依存する業務を洗い出した
- AD・MDM・資産台帳の後処理が完了した
- 再参加手順と切り戻し条件が記録された
公式情報・参考資料
以下は2026年7月17日に確認したMicrosoft資料です。Windowsビルド、ドメイン、Entra ID、MDM構成により画面と影響が異なるため、組織管理者の手順を優先してください。
- Microsoft Support – Windows help and learning
- Microsoft Learn – Join a computer to a domain
- Microsoft Learn – Local accounts



コメント