
インターネット分離は「業務ネットワークからWebを見られなくする」だけでは成立しません。ブラウジング、ファイル持込み、印刷、更新、SaaS/認証という五つの業務経路を別々に設計し、許可された情報だけが境界を越えるようにします。ここでは五つの具体策を、導入条件、失う機能、試験、撤退基準まで分けて示します。CISAが推奨するネットワーク分割やブラウザー分離も、単独で全リスクを解決する魔法の製品ではありません。
物理分離、論理分離、VDI、Remote Browser Isolationは同義ではありません。守る資産と許容する越境データを先に決め、インターネット側から保護側への汎用SMB、RDP、クリップボード、自由なUSB搬送を残さないことが出発点です。

設計前に決める四つの基準
- 保護対象:個人情報、設計データ、認証基盤、製造・医療・行政システムなど、侵害時の影響と必要な通信。
- 業務経路:Web閲覧、メール添付、アップロード、印刷、更新、SaaS、リモート会議、ベンダー保守を実測して一覧化。
- 越境規則:方向、ファイル形式、最大サイズ、承認者、検査、保管、ログ、原本へのアクセス例外。
- 復旧目標:分離基盤やクラウドが止まったとき、何時間まで業務を続け、どの代替手順へ切り替えるか。
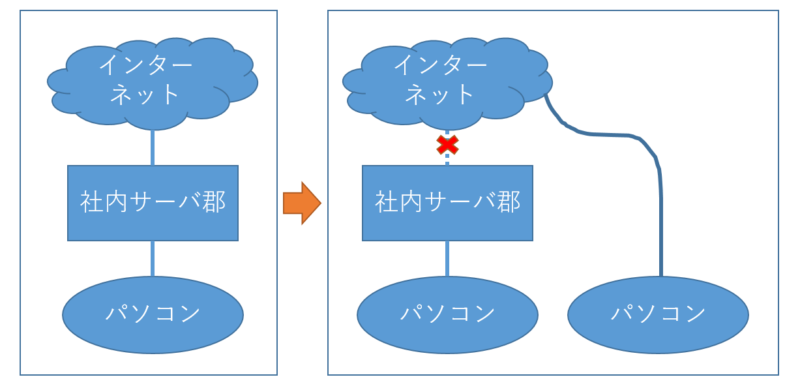
CISAは強いネットワークセグメンテーションをACL、ステートフル検査、ファイアウォール、DMZ、VLAN等の多層防御として示しています。ただしVLANを分けただけで管理プレーン、DNS、ID、バックアップ資格情報が共通なら、障害や侵害の波及は止まりません。各境界で許可通信と拒否ログを設計します。
対策1:VDIとブラウザー分離を使い分ける
VDIはインターネット閲覧用デスクトップ全体を別ゾーンで動かし、利用者端末へ画面だけを転送する方式です。Remote Browser IsolationはWebページの実行を隔離環境へ寄せ、描画結果を返す方式です。前者はメール、会議、複数アプリをまとめやすく、後者はブラウザー起点の攻撃面を小さくしやすい一方、どちらもファイルやクリップボードを許可すれば境界ができます。
CISAのブラウザー保護ガイドは、Internet Browser Isolationがクライアントとネットワークの間に分離を置き、ファイル転送ソリューションと組み合わせられる一方、設計・保守が複雑で初期費用も大きいと説明しています。したがって「VDIだから安全」ではなく、URLカテゴリ、ダウンロード、アップロード、クリップボード、印刷、ローカルドライブ、WebUSB、カメラ/マイクを業務別に設定します。
- 試験:主要SaaS、Web会議、アクセシビリティ、日本語入力、パスキー/スマートカード、100MB級文書、回線遅延、同時接続をパイロット部署で測る。
- 監視:セッション録画の範囲、URL、ダウンロード、管理者操作をプライバシー規程と合わせる。
- 退出基準:重要業務の操作成功率、遅延、ヘルプデスク件数、例外率が合格値を外れたら、対象URL限定RBIまたは専用インターネット端末へ縮退する。
対策2:ファイル転送は検疫とCDRを通す
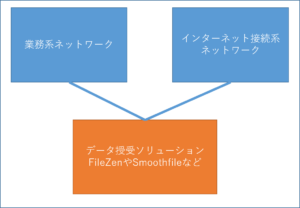
保護側へファイルを入れる場合、メール添付や共有フォルダーを直接つながず、境界の検疫領域へ集約します。送信者、業務番号、ハッシュ、形式、サイズを記録し、マルウェア検査、拡張子と実形式の照合、許可形式、必要に応じてContent Disarm and Reconstruction(CDR)を適用し、承認された成果物だけを一方向に渡します。外向き持出しはDLP、機密区分、承認を別ルールにします。
CISAのTIC Remote User Use Caseは、CDRが必要な文書を変えてしまう可能性があるため、信頼できる原本へアクセスする例外方法も検討すべきとしています。マクロ、電子署名、埋め込みオブジェクト、CAD、パスワード付き書庫は無害化で機能を失い得ます。変換後ファイルを原本と同一だと表示せず、原本はアクセス制御された隔離保管、変換物は別ハッシュで管理します。
- 試験:Officeマクロ、署名済PDF、日本語ファイル名、CAD、画像、圧縮、暗号化文書で検出・変換・拒否・承認時間を測る。
- 例外:CDRで壊れる業務形式は、送信元真正性を確認し、隔離閲覧、サンドボックス、二者承認など期限付き経路を設ける。
- 退出基準:誤変換率、処理待ち、未記録USB搬送が許容値を超えたら、対象形式を停止し、専用閲覧端末またはベンダーの安全な出力形式へ切り替える。
対策3:印刷境界を独立させる
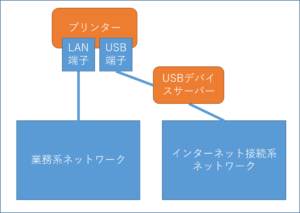
最も安全に説明しやすいのは、インターネット側と保護側でプリンターまたはキューを分け、プリンターを両ネットワークへ同時接続しない構成です。共有が不可避なら、専用の境界印刷サービスへPDF等の許可形式だけを渡し、スプール、変換、一時ファイル、ジョブ所有者、保存時間を管理します。利用者PCを二枚NICの印刷中継にしません。
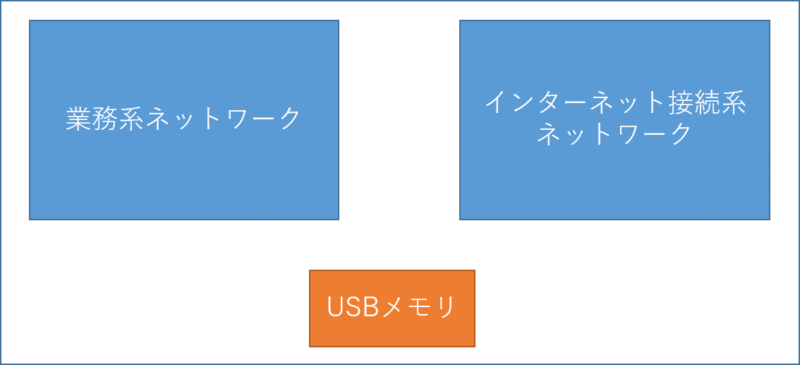
MicrosoftのUniversal Print Connector公式説明では、Connectorはクラウドから印刷ジョブを取得して対象プリンターへ渡し、場合によって一時的にローカル保存し、送信後に削除を試みるものの削除が保証されない例外もあるとしています。これはインターネット接続できない保護側へそのまま入れる根拠ではなく、印刷経路にもクラウド、Connector、スプーラー、プリンターというデータ保管点があることを示します。真のオフライン域ではConnectorを置かず、専用プリンターまたは承認済み越境を選びます。
- 試験:透かし、セキュアリリース、誤宛先、紙詰まり後の再印刷、スプール残存、機密廃棄、カラー/両面/大判を確認。
- 制約:紙そのものが持出し経路になる。プリンター内蔵ストレージ、保守業者、廃棄時消去も管理対象。
- 退出基準:ジョブ追跡不能、スプール削除不能、紙の誤回収が続く場合は共有境界印刷を止め、ゾーン別プリンターへ戻す。
対策4:更新経路を別系統で維持する
保護側をインターネットから切ると、Windows、ウイルス対策、ブラウザー、ファームウェア、業務アプリの更新も止まります。接続側の信頼済み更新サーバーで取得・検証し、承認済み媒体または一方向転送で保護側の更新サーバーへ渡します。Microsoftの切断されたSoftware Update Point手順では、WSUSデータベースのメタデータをexportし、ライセンス条項とWSUSContentをコピーしてからimportします。メタデータだけ運び、実体が無い状態を作らないことが重要です。
搬送媒体は固有ID、封印、担当者、日時、ハッシュ、マルウェア検査、保管・廃棄を記録します。Microsoft更新が成功しても、EDR署名、第三者アプリ、プリンタードライバー、BIOSが更新されたとは限りません。製品ごとに取得元、署名検証、パイロット、緊急更新SLA、失敗時の旧版/修正版手順を持ちます。

- 試験:接続側export、搬送、保護側import、パイロット端末の検出・インストール・再起動・準拠報告まで通す。
- 時間指標:公開から保護側承認までの中央値と緊急脆弱性の最大時間を測る。
- 退出基準:更新SLAを連続して超える、媒体追跡が欠ける、署名検証不能なら新規搬送を止め、原因修正まで保護側の高リスク機能を制限する。
対策5:SaaSとIDの継続性を分ける
Microsoft 365などのSaaSを使う人はインターネット側VDI/端末からアクセスし、保護側へクラウド認証を無理に通しません。業務データをSaaSと保護側で二重管理する場合は、正本、同期方向、競合、退職者停止、監査ログを定義します。オンプレミスID障害がSaaS管理まで止めないよう、Microsoft Entraの緊急アクセスは通常のフェデレーション/同期に依存しないクラウド専用アカウントを別管理します。
Microsoft公式は二つ以上の緊急アクセスアカウント、通常管理者と異なるフィッシング耐性認証、独立した安全な保管、定期検証、利用時の高優先度監視を推奨しています。これは日常利用や分離回避の共用IDではありません。保護側にも別の緊急管理経路を用意し、クラウド側と同じパスワード、同じ端末、同じ保管庫へ依存させません。
- 試験:IdP停止、WAN停止、MFA経路停止、管理者不在を想定し、SaaS一般利用の縮退と緊急管理サインインを四半期ごとに訓練。
- 制約:クラウド専用緊急アカウントは高権限で、条件付きアクセス除外が必要な場合もあるため、利用アラートと物理的に分離した認証器を必須にする。
- 退出基準:緊急アカウントが定期試験に失敗、監視されない、日常利用された場合は資格情報を更新し、原因是正まで変更作業を停止する。
段階導入と全体の撤退計画
- 2~4週間、代表利用者で現行業務のWeb、ファイル、印刷、更新、SaaSを計測する。
- 小規模パイロットで五経路を同時に試し、業務成功率、待ち時間、例外件数、セキュリティイベント、運用工数を記録する。
- 許可通信表、データフロー、管理責任、障害連絡、手動代替を承認してから段階拡大する。
- 重大障害時は境界を無制限に開けず、対象業務だけを専用端末、期限付きVDI、紙、電話など承認済み代替へ移す。
- 撤退時はConnector、転送アカウント、ファイアウォール例外、媒体、キャッシュ、ログ保持を一覧に沿って解除し、保護側に経路が残っていないことを再走査する。
成功条件は「インターネットに出られない」ではなく、保護資産への不要通信が遮断され、必要業務が測定可能なSLAで継続し、すべての越境が承認・検査・追跡できることです。例外が恒久化したら分離方式を再設計します。
公式情報・参考資料



コメント