
Active Directory(AD)を初めて学ぶ方向けに、ドメイン、OU、フォレスト、ドメインコントローラー、複製、グローバルカタログ、サイトの違いを図で整理します。ここで扱うのは主にWindows ServerのActive Directory Domain Services(AD DS)です。AD DSはサービス、ドメインコントローラー(DC)はその役割を担うサーバーで、同じ意味ではありません。
操作を試す場合は本番環境ではなく検証環境を使ってください。Microsoft Entra IDによるクラウド中心の管理とは、構成や参加方式が異なります。
Active Directoryの概要
まずはADの定義を整理しておきましょう。
AD DSはユーザー、コンピューター、グループなどの情報をディレクトリとして管理し、認証やアクセス制御の基盤を提供します。ここでは入口として、認証とグループポリシーを取り上げます。
1.認証サービス
コンピューターにログインするユーザーの情報をADサーバーで集中管理して、利用者は何も意識することなく認証が自動で行われる環境を提供しています。
2.グループポリシー
管理者はグループポリシーで、対象のユーザーやコンピューターに共通の設定を適用できます。ただし、リンク先、継承、セキュリティフィルターなどで適用範囲が変わり、必ず全端末に同じ設定が入るわけではありません。
Active Directoryの構成
全体像
ドメイン
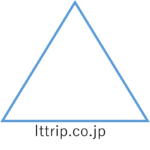
ドメインはユーザーやコンピューターなどを管理し、認証やディレクトリ情報の複製範囲を定める論理単位です。会社ごとに必ず別ドメインが必要という意味ではありません。図ではittrip.co.jpをドメインとして表しています。AD DSのセキュリティ境界としては、後述するフォレストも重要です。
子ドメイン
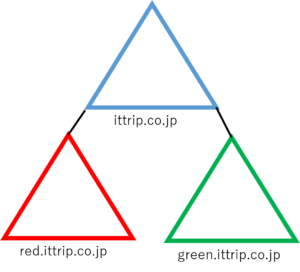
ドメインは階層構造にすることができます。図の例だとittip.co.jpがルートドメインred.ittip.co.jpが子ドメインという呼び方をします。また、このような構造をドメインツリーといいます。
組織単位(OU)
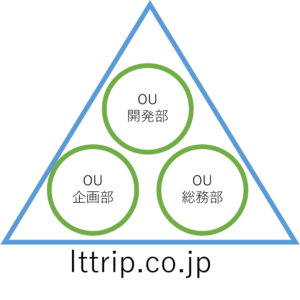
ドメイン内で管理を分ける場合にOUという単位があります。部署に例えると理解しやすいですが、OUは組織図の再現に限らず、管理権限の委任やポリシーの適用単位として設計します。OUの直下にコンピュータとユーザーを割り当てて各OUにポリシーを設定していくといった利用の仕方をします。例えば、OU開発部とOU総務部でデスクトップに置くショートカットを違うものにすることができます。
サイト
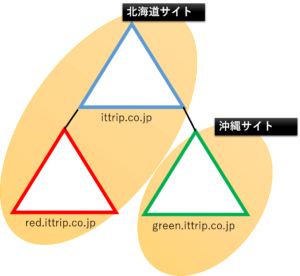
サイトは、接続性のよいIPサブネットをまとめ、DCの選択や複製をネットワーク構成に合わせる単位です。拠点ごとに分けることはありますが、地名だけで自動的にサイトが決まるわけではありません。
フォレスト
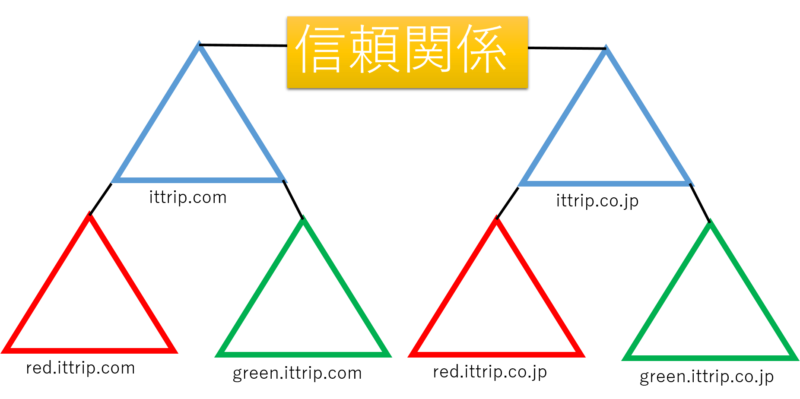
フォレストは、共通のスキーマ、構成、グローバルカタログを持つ1つ以上のドメインの集合です。同一フォレスト内には信頼関係が自動的に作られます。一方、別々のフォレスト間で信頼関係を設定しても、1つのフォレストに統合されたり管理が自動的に一元化されたりするわけではありません。
ドメイン
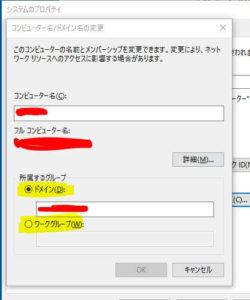
図は従来のWindowsのコンピューター名・所属設定で、ADドメインとワークグループを選ぶ画面です。現在のWindowsにはMicrosoft Entra参加などの方式もあるため、この2択だけで全ての管理方式を説明できるわけではありません。組織の管理方式とWindowsのエディションに合わせて選択します。
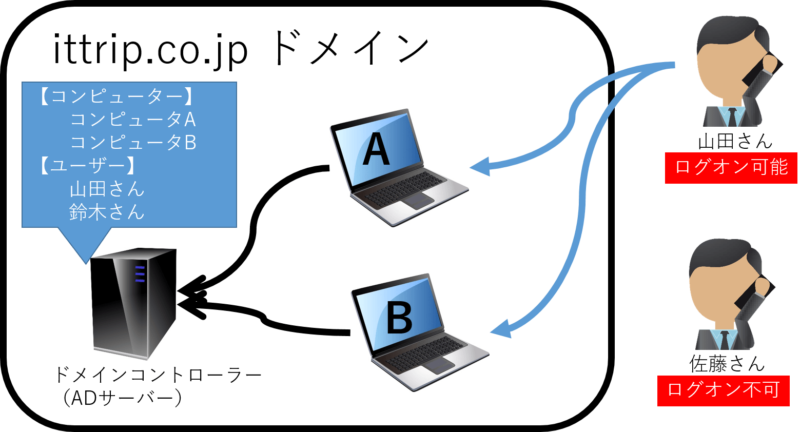
上の図でドメインの説明をしていきます。ドメインコントローラー(ADサーバーと良く言われますが、正式名称はドメインコントローラーです。ドメコンと略したりもします。)にAとBというコンピューターを登録します。またユーザーとして山田さんと鈴木さんを登録します。
AとBはドメイン参加しているコンピューターと現場では良く言われます。ドメインコントローラーで定義されたグループポリシーと言われるポリシーが適応されています。
図では山田さんと鈴木さんのドメインアカウントを共通の認証に利用できます。ただし、アカウントがあるだけで全PCへのログオンが保証されるわけではありません。端末側のログオン許可・拒否などのユーザー権利やポリシーに従い、ファイルへのアクセスも別途アクセス権で制御されます。佐藤さんはこのドメインのアカウントを持たない想定ですが、別途許可されたローカルアカウント等での利用まで否定するものではありません。
ドメイン参加によりアカウントやポリシーを集中管理しやすくなります。ただし、実際のアクセス許可は各リソースの設定と組み合わせて設計します。
ワークグループ
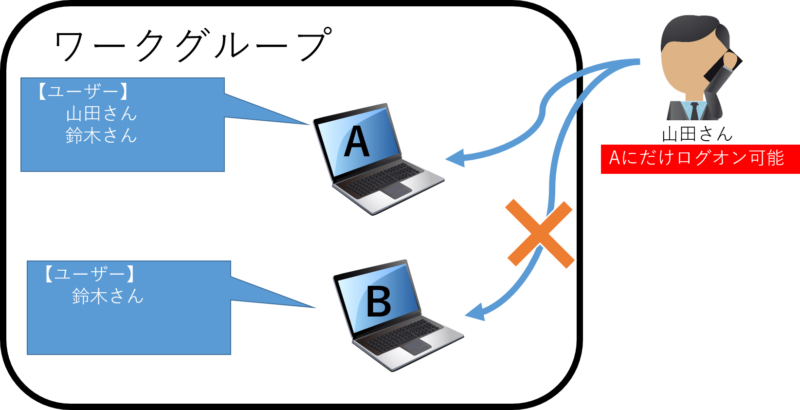
ワークグループとドメイン管理との違いがコンピューター毎にセキュリティ制御やユーザーの登録をする必要があります。上の図では、コンピューターには山田さん、鈴木さんが登録されていて、コンピューターBには鈴木さんのみの登録になっています。鈴木さんはAとB両方のコンピューターにログオンが可能ですが、山田さんはコンピューターAにしかログオンすることができません。
ワークグループではDCが不要な一方、台数が増えると個別管理の負担が大きくなります。ADを導入するかは人数だけで決めず、既存アプリ、管理要件、運用体制、クラウド管理の可否と費用を比較します。
ドメインコントローラー
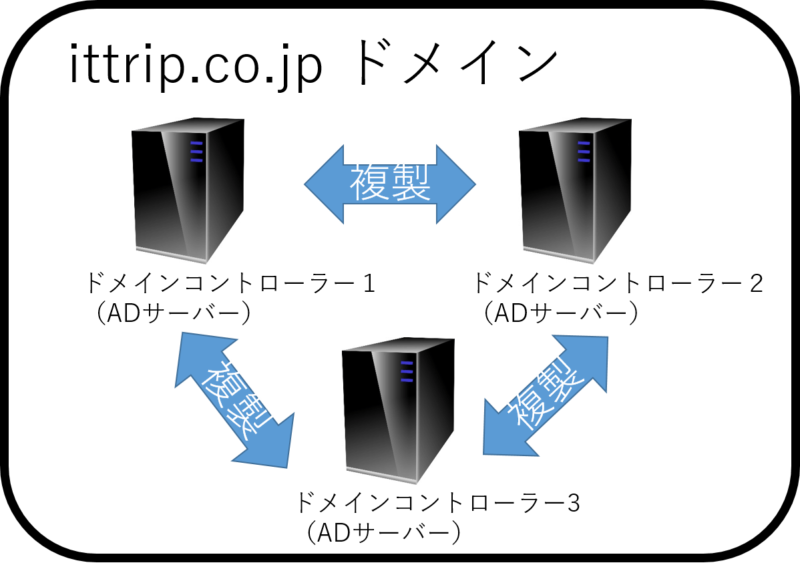
DCはAD DSのディレクトリデータベースを保持し、認証や複製などを担うサーバーです。自ドメインの情報とフォレスト共通の情報などを保持しますが、全ドメインの全属性や共有ファイルの実体が全DCに入るわけではありません。
ドメインコントローラーは一台でも動作しますが、以下2点の理由から複数台で構成するのが望ましいです。
1.負荷分散
認証などの負荷を複数のDCに分散します。必要な台数や性能は利用者数だけでなく、処理内容、通信、可用性の要件などで判断します。
2.障害対策
1台に障害が発生しても残りのサーバーでAD機能を利用できます。
通常のディレクトリ更新は書き込み可能DC間でマルチマスター複製されます。ただし、スキーマ変更など一部の操作はFSMO役割を持つDCが担当します。RODC(読み取り専用DC)は書き込み可能DCではなく、全DCで全操作ができるわけではありません。
Active Directoryの複製
AD DSの複製は変更を複製パートナーへ伝える仕組みです。全DCへの複製が必ず45秒、または3回で完了するという保証はありません。下図は複製関係の概念図として参照してください。
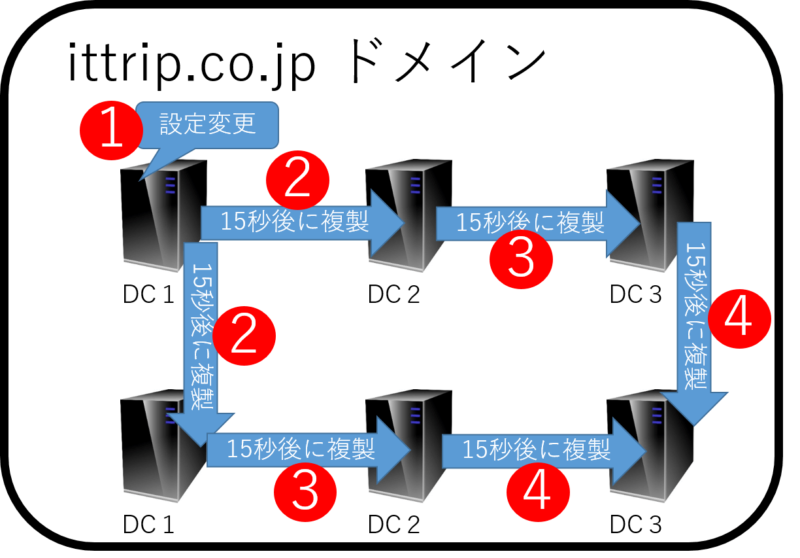
同一サイトでは、変更後の最初のパートナーへの通知は既定15秒、後続パートナーへの通知間隔は既定3秒です。これは通知のタイミングであり、全DCへの複製完了時間ではありません。実際の反映は複製トポロジー、通信状態、エラー等に左右され、サイト間ではサイトリンクのスケジュールと間隔も関係します。
Active Directory (AD) 複製サーバーの構築方法|ADは2台以上構成での冗長化が必須
フォレスト

全てのドメインはフォレストという範囲に所属する必要があります。他ドメインと信頼関係を結んでいない単一のドメインの場合でもフォレストという範囲に所属する事になります。(上図だとittrip.co.ukが該当)
同一フォレスト内にドメインがある場合のメリットは下記の2点です。
1.同一フォレスト内の信頼関係を使い、他ドメインのユーザーにリソースへのアクセスを許可できます。ただし、信頼関係は全端末へのログオンや全ファイルへのアクセスを自動的に許可するものではありません。
2.グローバルカタログを利用して、フォレスト内の複数ドメインを横断検索できます。ただし、他ドメインについて保持する属性は一部です。
グローバルカタログサーバー(GC)
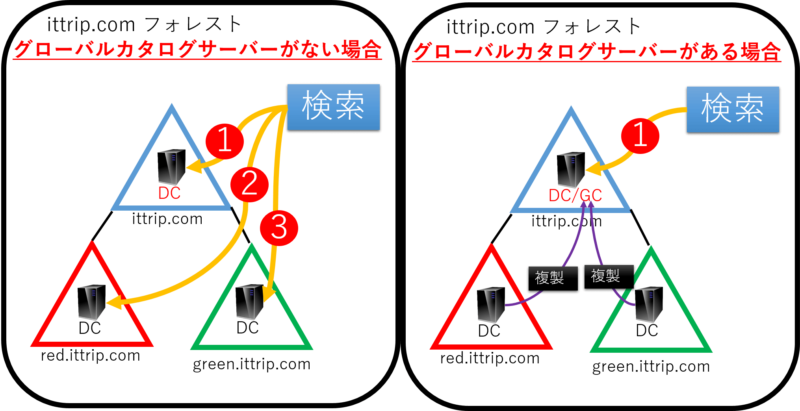
グローバルカタログサーバーがある場合と無い場合を比較して説明します。
グローバルカタログサーバーがない場合(上図左側)
通常のドメイン単位の検索では、検索対象や参照先に応じて別のドメインへの問い合わせが必要になることがあります。「GCがなければ毎回全DCに問い合わせる」という意味ではありません。図は横断検索の違いを単純化したものです。
グローバルカタログサーバーがある場合(上図右側)
GCはフォレスト内の全オブジェクトについて検索用の情報を保持します。自ドメインの完全な情報に加え、他ドメインの一部属性を持つため、ドメインをまたぐ検索に使えます。全属性を保持するわけではなく、常に高速になるとの保証でもありません。
ポイント
デフォルトではフォレストルートドメイン(フォレスト内に最初に作成されたルートドメイン)の1台目のドメインコントローラーがグローバルカタログサーバーに設定されます。もし変更した場合は、「Active Directoryサイトとサービス」から変更することができます。
サイト
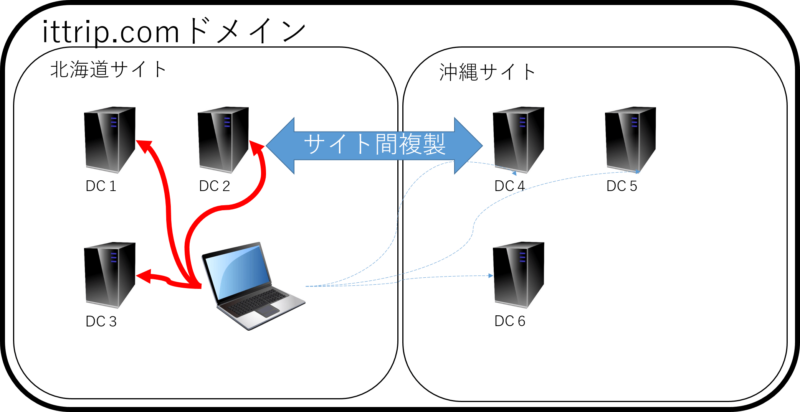
サイトの定義は、高速に通信できるコンピュータをまとめた単位です。サイトを越えた低速な通信回線での通信量を削減できます。
サイトを構成するメリットは下記2点です。
1.同一サイト内のドメインコントローラーの優先的利用
IPサブネットとサイトが適切に対応付けられていれば、クライアントは同一サイトのDCを優先して利用できます。ただし、DCの可用性やDNS、ネットワークの状態等に依存するため、常に近いDCや高速な応答を保証するものではありません。
2.ドメインコントローラーの複製の効率化
複製にはサイト内とサイト間の両方があります。サイト間ではサイトリンクやブリッジヘッドサーバー等を使い、スケジュールと間隔に応じて複製します。図のDC2とDC4はその例で、全環境が同じ固定構成になるわけではありません。サイトとサブネットを実際の通信構成に合わせることが重要です。
Active Directoryサーバーの構築手順
実際のActive Directoryの構築方法は下記の記事で纏めてあります。
Active Directory サーバー(ADサーバー)の構築手順を初心者にも分かり易く徹底解説
グループポリシーの作成方法
グループポリシーの作成については「グループポリシーの作成と適用手順」Active Directoryをフル活用して端末を完全制御しちゃおう!!を参照ください。実例を用いて説明をしていますので全くの初心者でもグループポリシーが扱えるようになります。
参考書籍
以下の書籍で勉強しました。体系的に学んでおくとWindowsのバージョンが上がっても対応できます。



コメント