
サーバやPCがウイルス感染をした場合の初動対応の鉄板はLANを抜く事です。
これはやはり鉄板で、以下の理由から推奨されています。
・他のサーバや端末にネットワーク経由で感染するのを防ぐ
・ウイルスがインターネットへPC内にあるファイルを放出するのを防ぐ(日本年金機構のように)
ただ例外もあって、警察は犯人を検挙したい理由で、LANは抜くなと言ってたりします。
泳がせて犯人の痕跡を少しでも取るためにです。
さて、実際問題としてユーザーさんはLANを抜くのでしょうか。感染時にLANを抜く運用が伝わっていなかったり、ウイルス感染した事に気づかなかったり、感染時にたまたま離席をしていたり、夜中にサーバが感染し管理者がいなかったりと、上げればキリがありませんが様々な理由でLANが抜かれない事があると思います。
そんな悩みに、日立からサイバー攻撃を検知し自動的にネットワークを遮断する製品が発表されました。構成としては下図の通りとなっており、①脅威検知、②ログ収集解析、③レスポンス実行、④対象ネットワーク遮断という、4つの仕組みを連携させて実現をしています。①②④はすでに単独で製品として出回っており、今回③の連携部分を開発したことで自動化が実現した感じです。
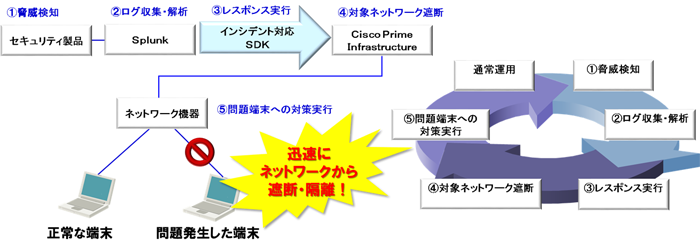
出典:株式会社 日立情報通信エンジニアリング公式HP
これは楽で、安心できるなといった印象です。
攻撃された瞬間に遮断されれば最悪その端末が壊れるだけで済むから頼もしいですよね。
今後同様の製品がどんどん出てきて洗練されていけば良いなと個人的には感じました。



コメント