
会社のWindows PCでGlobalProtectを使っている場合は、アプリのバージョンを末尾のビルド番号まで確認してください。Palo Alto Networksは2026年11月11日17:00 UTC(日本時間11月12日2:00)にCVE-2026-0324を公表しました。この記事では、対象版の照合から会社指定の更新、適用後の確認までを整理します。

対象になるバージョンと修正先
問題はWindows版アプリに含まれるOPSWATコンポーネントの権限管理です。Windows端末へローカルで認証済みの非管理者ユーザーが、SYSTEM権限へ昇格する可能性があります。認証なしでインターネットからVPN装置を乗っ取るという内容ではありません。公表時点でベンダーは悪用を把握しておらず、既知の回避策もないとしています。最新状況は公式アドバイザリで確認できます。
| Windows版の系列 | 公表された対象範囲 | 修正済みの版(同系列の後続版も可) |
|---|---|---|
| 6.3 | 6.3.0~6.3.3-h2 | 6.3.3-h3(6.3.3-711) |
| 6.2 | 6.2.0~6.2.8-h3 | 6.2.8-h4(6.2.8-317) |
macOS・Linux・iOS・Android版とGlobalProtect UWP Appは、このCVEについて対応不要とされています。表にない古い系列などは、記載がないだけで安全と判断せず、管理者へサポート対象の移行先を確認してください。VPN接続が普段どおり使えることと、修正が入っていることも別です。
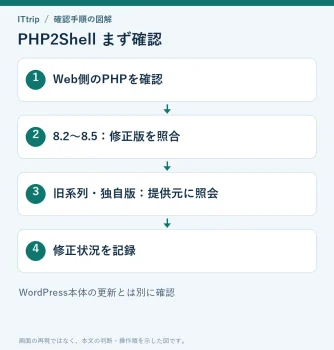
1.まず現在の完全なバージョンを控える
- Windowsの通知領域にあるGlobalProtectアイコンからアプリを開きます。
- メニューからSettings(設定)→About(バージョン情報)へ進みます。
- 表示された版を省略せず記録します。保守版の接尾辞やビルド番号も残してください。
- 端末の管理番号、確認日時、現在VPNへ接続できるかを社内の問い合わせ票へ添えます。
公式Windows利用ガイドでは、Aboutで導入版の確認と更新確認ができると説明されています。表示名は言語や構成で異なる場合があります。「6.3.3」だけでは今回の修正前後を区別できないため、「6.3.3-711」のように末尾まで伝えるのがポイントです。
2.会社が指定する方法で更新する
管理者に、端末へ配布する修正済みビルドと実施予定を確認します。作業中のファイルを保存し、会議や業務に支障のない時間帯で進めてください。手動更新を許可されている場合はAboutの更新確認から案内に従います。端末管理システムで配布される場合は、会社の手順に沿って適用します。
更新ボタンや通知が出なくても「最新版だから安全」とは限りません。管理者側にはユーザーの更新を禁止する設定のほか、確認ダイアログ、透過的な自動更新、社内ネットワーク接続時のみの更新などがあります。配布対象となるポータルと設定は公式のAgent App設定資料に記載されています。
たとえば在宅勤務中のPCだけ更新されない場合、同僚の端末と版を比較したうえで、配布グループや実施時間の違いを管理者に確認すると整理しやすくなります。利用者がVPNの接続方式やセキュリティ設定を変えて更新を強制する必要はありません。
3.手動更新が失敗するときに分けて考えること
エラーの全文と発生時刻を控えます。古いWindows向けGlobalProtectアプリには、今回の脆弱性とは別に「Allow Manually」での更新が失敗するGPC-18702という問題があります。公式の更新失敗に関する資料は、修正が更新元のアプリ版に入っている必要があり、更新先を新しくするだけでは解消しない場合があると説明しています。
該当するときは、会社が承認したMSIの配布などを管理者に判断してもらってください。この過去の資料に出てくる更新不具合の修正版を、CVE-2026-0324の修正版と取り違えないことが大切です。最終的な移行先は上の表と最新の公式案内で照合します。
4.更新後は「版」と「業務接続」を確認する
インストール後は案内された再起動を済ませ、Aboutを開き直して完全なバージョンを再確認します。普段の方法で接続し、通常使う社内ページなども開けるか確認します。接続できることは業務上の確認、版が修正先と合うことは今回の更新の確認です。
完了記録には、端末名、更新前後の版、実施日時(日本時間などのタイムゾーン付き)、接続結果、残ったエラーを残すと引き継ぎやすくなります。版を確認できない端末は完了扱いにせず、配布状況の確認を続けてください。本記事は公式資料に基づく手順整理であり、個別環境での実機検証結果ではありません。

コメント