
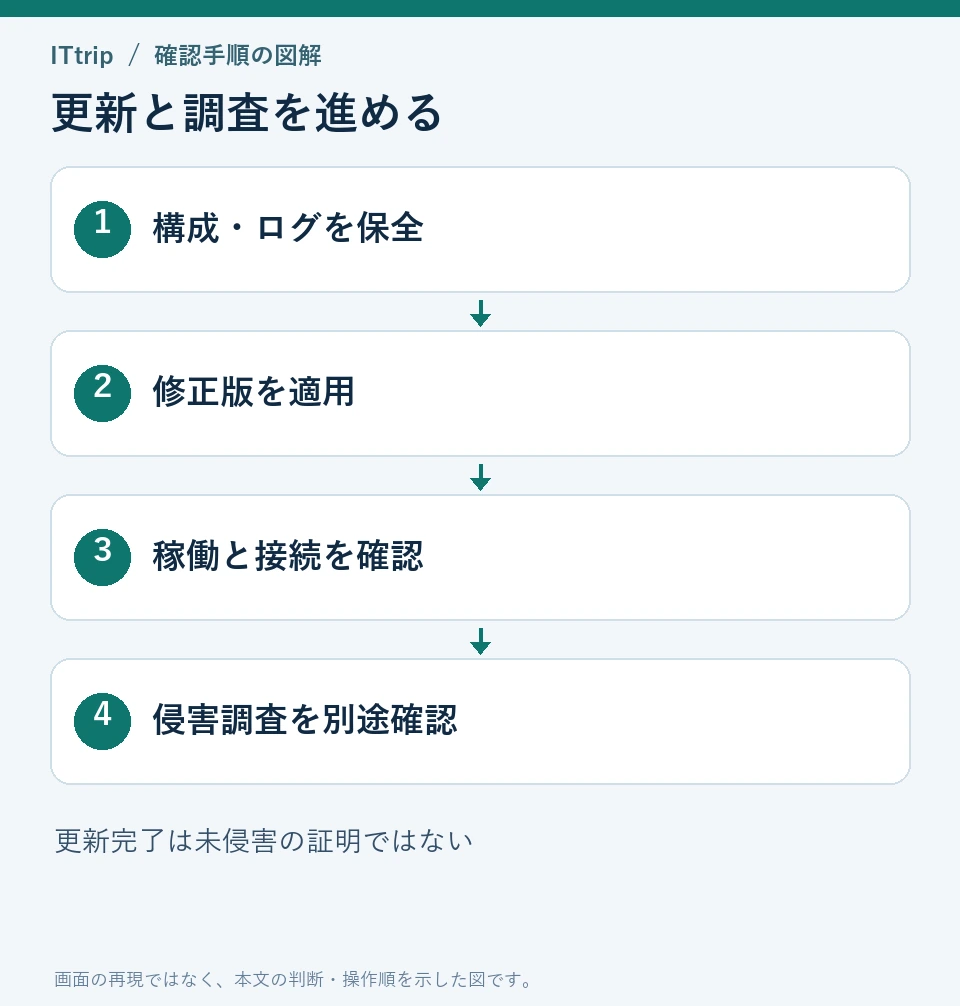
NetScaler ADC・GatewayのCVE-2026-88771とCVE-2026-88772は、対象確認と修正適用に加え、侵害の有無を調べる対応が必要です。更新が終わっても、その前に攻撃を受けていなかったことや、不正な変更が残っていないことまでは分かりません。
Citrixは未対策環境での悪用を確認したと公表しています。本記事は2026年10月22日時点で確認したベンダーの技術告知とJPCERTの注意喚起を基に、顧客が管理するNetScalerの確認項目を整理しています。


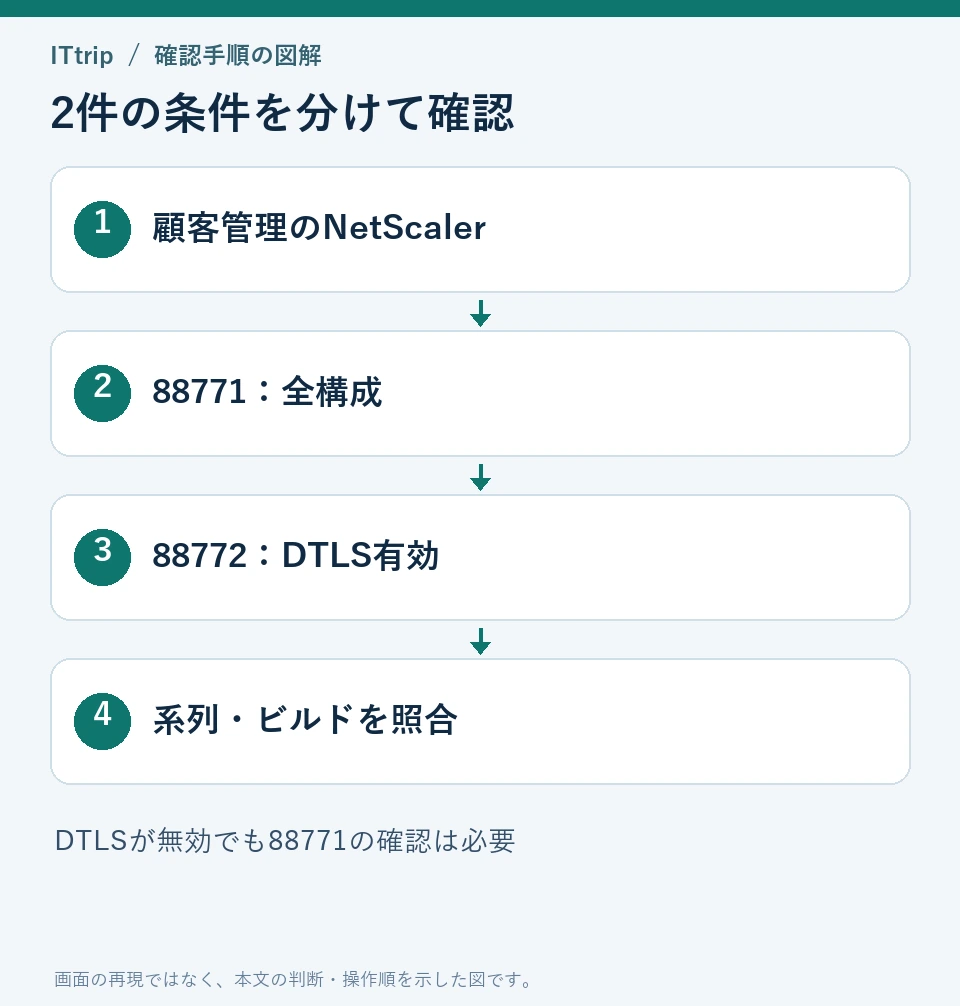
2件の対象条件を混同しない
| 脆弱性 | 設定に関する条件 | 判断で注意すること |
|---|---|---|
| CVE-2026-88771 | デフォルトを含むすべての構成 | 追加機能を使っていないことを除外理由にしない |
| CVE-2026-88772 | DTLSが有効な構成 | GatewayのVPN仮想サーバーではDTLSは既定で有効 |
いずれも影響を受けるバージョンでは、認証されていない相手による任意コード実行につながるおそれがあります。DTLSの状態を確認するだけで、88771の判定まで終わったと扱わないでください。
ここで対象としているのは顧客管理のNetScaler ADC・Gatewayです。Citrixが管理するクラウドサービスはベンダーが必要な更新を行うと案内しています。名前にCitrixが含まれるサービスを一括で判定せず、契約と構成を確認してください。
修正版と系列を確認する
| 製品・系列 | 今回の修正が入った版 |
|---|---|
| NetScaler ADC / Gateway 14.1 | 14.1-73.37 |
| NetScaler ADC / Gateway 13.1 | 13.1-64.23 |
| NetScaler ADC 14.1-FIPS | 14.1-73.37 FIPS |
| NetScaler ADC 13.1-FIPS / 13.1-NDcPP | 13.1-37.279 |
更新先は、利用中の系列に対応する修正版またはそれ以降の適切なリリースを公式情報から選びます。上の表だけを見て通常版とFIPS版を混ぜたり、異なる系列へ無計画に移行したりしないでください。
13.1系列は更新時の既知問題も確認
ベンダーの追加案内には、13.1-64.23へ更新する際、特定の変数設定がある構成で再起動を繰り返す既知問題が記載されています。該当する場合は13.1-64.24を計画する案内があります。対象判定の方法と最新の推奨版を、公式告知のAdditional Guidanceで確認してください。
これは業務上の停止リスクを確認するための注意点です。修正適用を無期限に見送る理由にせず、保守担当と更新先・実施日時・切り戻し条件を具体化します。待機系や検証系を含め、何台に作業が必要かを先に整理してください。
作業前に構成と記録をそろえる
- 機器・インスタンスの識別名、管理責任者、現在の系列とビルドを一覧化する。
- 外部公開の有無、VPN利用、DTLSの状態、HAなどの冗長構成を記録する。
- 公式手順に沿って設定と必要なログを保存し、保全先を決める。
- 更新先の版、利用機能との互換性、停止の影響、作業担当と連絡先を確認する。
- 更新対象のすべての台を確認し、適用後に版と業務接続を検証する。
上記は作業漏れを防ぐ確認例です。機器の更新順序や再起動の方法は構成で異なります。HA環境などでは、機種と構成に合う公式のアップグレード手順を使用してください。
更新と侵害調査は別々に完了を確認する
JPCERTは、この2件に対する回避策は提供されていないと案内しています。外部への露出を減らす運用を検討する場合でも、それを脆弱性修正と同じ扱いにはせず、公式修正版への対応を管理します。
侵害調査では、設定ファイルの不審な変更、VPN関連の不審なファイル、Webのアクセス・エラーログ、プロセスの異常などを、担当者が公式情報に沿って確認します。単一のエラーやファイル名だけで侵害確定とせず、時刻や関連するイベントも照合してください。
| 対応の軸 | 確認済みとして残す内容 |
|---|---|
| 修正適用 | 対象ごとの適用版、日時、正常起動、利用機能の確認 |
| 侵害調査 | 調査対象期間、調査に使ったログ、発見事項、判断者 |
| 残作業 | 未確認の台、欠けているログ、担当、次の対応予定 |
保管するログの期間や種類が足りない場合は、「異常なし」ではなく「確認できない範囲あり」と記録します。更新前後で別の担当者が作業する場合にも、何を確認したのかが引き継げます。
不審な兆候があった場合
Citrixは、侵害が疑われる、または確認された場合に、新しい更新済みインスタンスを展開することを推奨しています。通常のソフトウェア更新を、侵害後の後処理の代わりにしないでください。実施にあたっては、証拠保全と業務復旧の順序を調査担当・保守担当と決めます。
認証基盤や接続先システムなどへの影響も調査対象になり得ます。疑わしいファイルを消して終わりにせず、どの認証情報やシステムが影響を受けた可能性があるかを、組織のインシデント対応手順で評価します。
よくある質問
DTLSが無効なら2件とも対象外ですか?
いいえ。88772の条件と88771の条件は異なります。88771は追加機能を必要とせず、デフォルト構成も対象です。
IOCの検査で何も出なければ安全ですか?
その結果だけでは断定できません。ベンダーはIOC情報がすべての攻撃手法を網羅するものではないと説明しています。調査した範囲と限界を残してください。
以前のCitrix脆弱性で使った手順を流用できますか?
対象CVEと公式手順を確認してください。過去の別の脆弱性で必要だった操作を、そのまま今回の必須手順として扱わないことが大切です。


コメント