
SiteGuard Server EditionのCVE-2026-106931に対応する際は、対象バージョンと統計機能を確認し、更新・パッチ適用の前に診断情報を保全することが重要です。修正の適用によって攻撃の痕跡が消える可能性があるため、作業の順番に注意してください。
EGセキュアソリューションズは2026年10月14日の公式告知で悪用を確認したと公表しています。この記事は2026年10月22日時点の同社とJPCERTの資料を基に、運用担当者が確認する順序を整理したものです。


対象はServer Editionの版と統計機能で判断する
公表対象はSiteGuard Server Editionです。「SiteGuard」という名称だけで判断せず、管理画面や契約情報で製品名、エディション、OS・Webサーバーの種類、バージョンを確認してください。
| 製品の種類 | 影響を受ける範囲 | 修正された版 |
|---|---|---|
| Apache版・Nginx版・IIS版(FreeBSDを除く) | Ver2.20以降、Ver8.00 Update5より前 | Ver8.00 Update5 |
| FreeBSD Apache版・Nginx版 | Ver2.20以降、Ver7.00 Update6より前 | Ver7.00 Update6 |
さらに、統計機能が有効であることが影響条件です。初期値は有効です。ただしIIS版のVer3.10からVer4.00 Update4は例外として影響を受けないとされています。製品と版の表だけで判断せず、この条件も合わせて確認します。
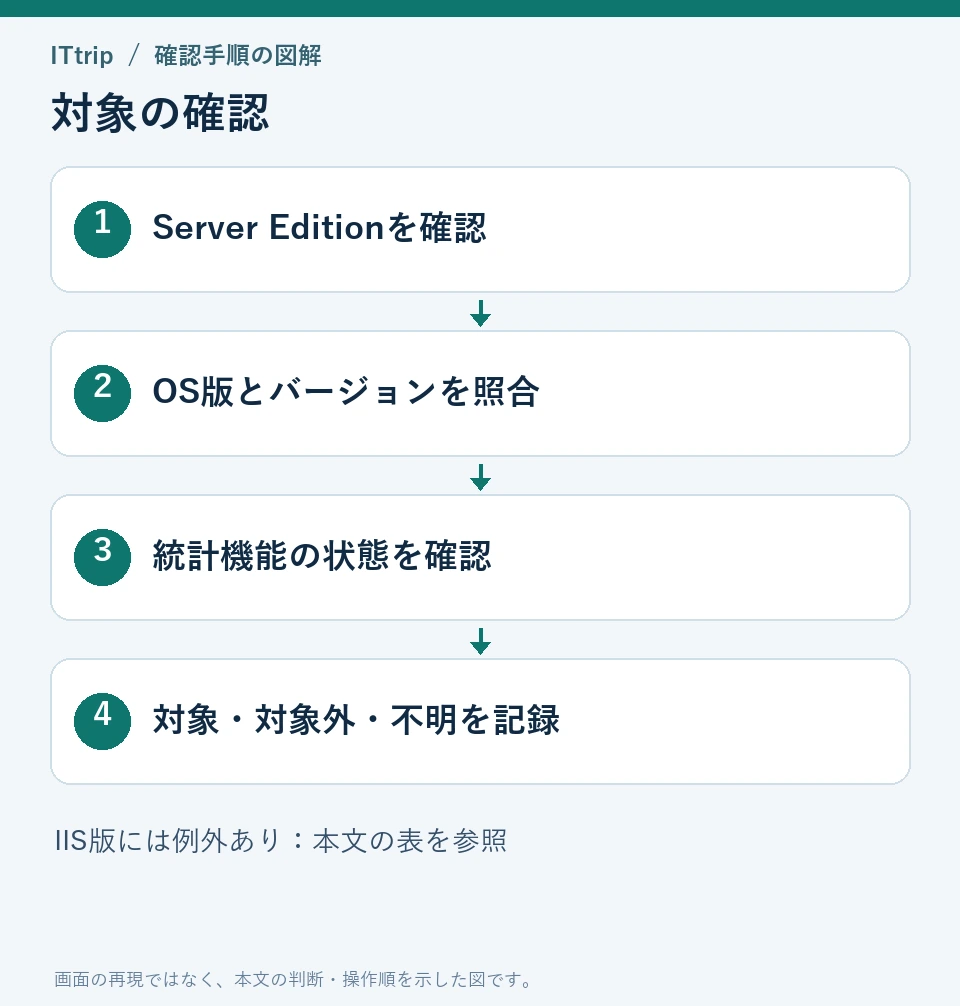
対象に該当すると、当該製品が動作するサーバー上でrootまたはSYSTEM権限のOSコマンドを実行されるおそれがあります。複数サーバーや異なるOS版を運用している場合は、台帳の一行を一台に対応付け、各台の結果を残してください。
更新前に診断情報をダウンロードする
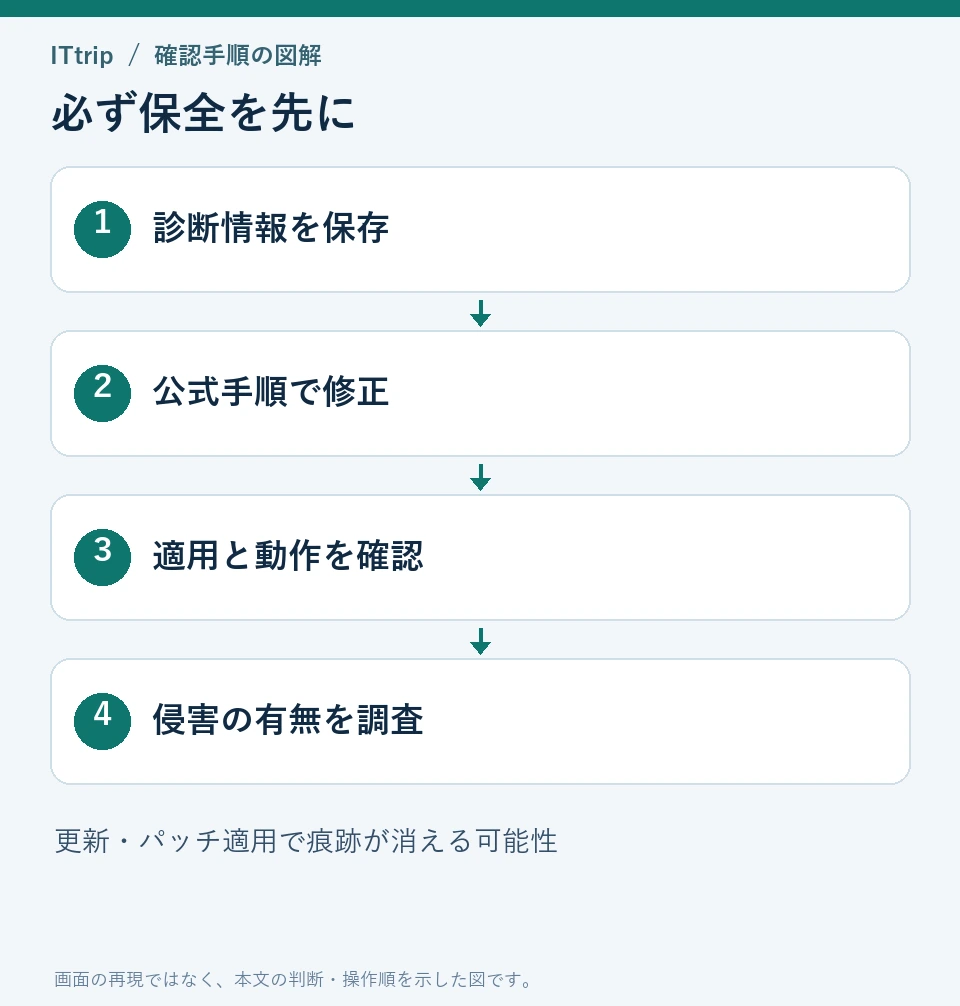
ベンダーは、更新またはパッチ適用で攻撃の痕跡が消える可能性を示しています。最初にWeb管理画面の「診断情報」から「診断情報をダウンロード」を実行し、取得した情報を保管します。
- 製品名、ホストの識別名、版、統計機能の状態、確認日時を記録する。
- 管理画面から診断情報を取得する。
- 取得日時と対象サーバーを記録し、アクセス権を制限した保管場所へ保存する。
- 通常の保全手順に従い、利用できる関連ログも保持する。
- 保全ができたことを確認してから、ベンダーの手順で修正を適用する。
診断情報は、対象サーバーを調査するための資料です。記事コメント欄や公開ファイル共有先に置かず、契約サポートなど適切な窓口へ必要な範囲で渡してください。ダウンロードできない場合は、取得エラーと対象版を記録し、サポートへ保全方法を確認します。
アップデート・提供パッチ・一時回避を区別する
| 対応 | 選ぶ場面 | 確認すること |
|---|---|---|
| 修正版へアップデート | 利用環境で更新可能な場合 | 該当OS版の手順、停止影響、完了後の版 |
| ベンダー提供パッチ | バージョンアップが困難な場合 | 対象版と適用手順、保全済みか |
| 統計機能の無効化 | 正式対策までの回避を検討する場合 | 利用版での手順、運用への影響、正式対策の予定 |
ベンダーは統計処理の対象ファイルを差し替えるパッチも提供しています。JPCERTの注意喚起は、統計機能の無効化を回避策として案内しています。具体的な変更は、利用中の版に対応する公式手順に従ってください。
一時回避を選ぶ場合でも、誰がいつ正式対策を行うかを決めて記録します。「統計を停止した」「サポートに連絡した」だけの記録では、修正適用が完了したかを後から判別できません。保留中の台が残る場合は、対象と理由を一覧にしてください。
修正を適用した後の確認表
次の表は作業漏れを減らすための運用確認例です。ベンダーの適用手順にある確認事項と組み合わせ、利用している構成に合わせて使ってください。
| 確認項目 | 残す記録 |
|---|---|
| 対象サーバーに適用したか | 対象識別名、適用日時、担当者 |
| 修正版または指定パッチが反映されたか | 表示版またはパッチ適用結果 |
| 保護対象サイトが動作するか | 主要URL・管理機能の確認結果 |
| 必要な保護・ログ機能が稼働しているか | 稼働状態とエラーの有無 |
| 診断情報を保管したか | 保管先と取得日時 |
| 侵害調査の担当が決まっているか | 確認結果または調査中の事項 |
画面が表示できることだけで修正済みと判断しないでください。逆に、修正版の表示だけで業務機能が正常とも限りません。「修正が入ったこと」と「運用できること」を別々に確認します。
悪用確認済みなので、侵害の有無も確認する
修正適用は今後の悪用を防ぐための対応です。以前の侵害がなかったことや、不正な変更が残っていないことまで証明するものではありません。保存した診断情報や関連ログを使い、ベンダーまたは調査担当者の案内に沿って確認します。
不審なアカウント、プロセス、ファイルなどに気付いた場合は、時刻と内容を記録して担当者に連絡してください。原因が分からないまま削除や再インストールを繰り返すと、調査資料が失われる場合があります。業務影響と保全を考慮した対応を、組織の手順に沿って決めます。
よくある質問
SiteGuard WP Pluginにも同じ脆弱性がありますか?
今回の公表対象はSiteGuard Server Editionです。本記事は名称の似た別製品へ影響範囲を広げていません。利用製品を特定し、該当する製品向けの公式告知を確認してください。
統計機能が無効なら調査は不要ですか?
現在無効でも、過去に有効だったか、いつ変更したかは別の確認事項です。設定の履歴が分からない場合は、その不明点を調査担当者に伝えてください。
既に更新してしまった場合はどうしますか?
適用日時、更新前後の版、残っているログやバックアップを記録し、サポートへ相談します。痕跡が消えた可能性があることと、侵害がなかったことを同じ意味で扱わないでください。


コメント