
「緊急」が何件も並ぶと、点数が高い順に更新したくなります。しかし、実際に利用していない製品のCVSS 10.0と、外部公開中の製品で悪用が確認された問題では、確認する順序が変わります。対象かどうか、悪用の証拠、自分の環境への到達しやすさ、業務への影響を分けて整理しましょう。
本記事では、ITtripが提供する「脆弱性ナビ」を確認の補助に使います。公開情報を整理するサービスであり、利用中のサイトを検査したり、自動で修正したりするものではありません。画面・掲載範囲は2026年10月22日に確認しています。


CVSS・悪用確認・修正版は別の情報
| 情報 | 分かること | 分からないこと |
|---|---|---|
| CVSS | 一定の条件に基づく脆弱性の深刻さ。版やベクトルも確認する | 自組織で必ず被害が出る確率や、対応の絶対的な順番 |
| CISA KEV | 実際の悪用が確認されたとしてカタログに掲載されていること | 未掲載の脆弱性が悪用されていないこと |
| 修正版情報 | 取得データで確認できた修正の版 | 更新を適用済みか、侵害が起きていないか |
CVSSの数値を比較するときは、v3.1かv4.0か、どの組織が評価したものか、どの条件を使ったかも見ます。単一の点数が、そのまま自社の業務リスクを表すわけではありません。FIRSTの公式ガイドも確認し、点数に環境の事情を足して判断します。
優先順位を決めるための4つの確認
- 対象性:製品・バージョン・設定・権限条件が自分の環境に当てはまるか。
- 悪用と露出:実際の悪用情報があるか。該当機能は外部から到達できるか。
- 業務影響:認証基盤、顧客情報、決済、停止できないシステムなどに関係するか。
- 対策の実行性:公式修正・緩和策、検証環境、復元手順、作業可能な時間があるか。
「未確認」は確認作業を省く理由になりません。対象条件が不明なら、担当者を決めて原典と構成を調べます。悪用が確認され、公開面に該当する環境は優先して管理者へ連絡し、修正と侵害の痕跡確認を並行して検討します。
脆弱性ナビでは3つの表示を横並びで読む
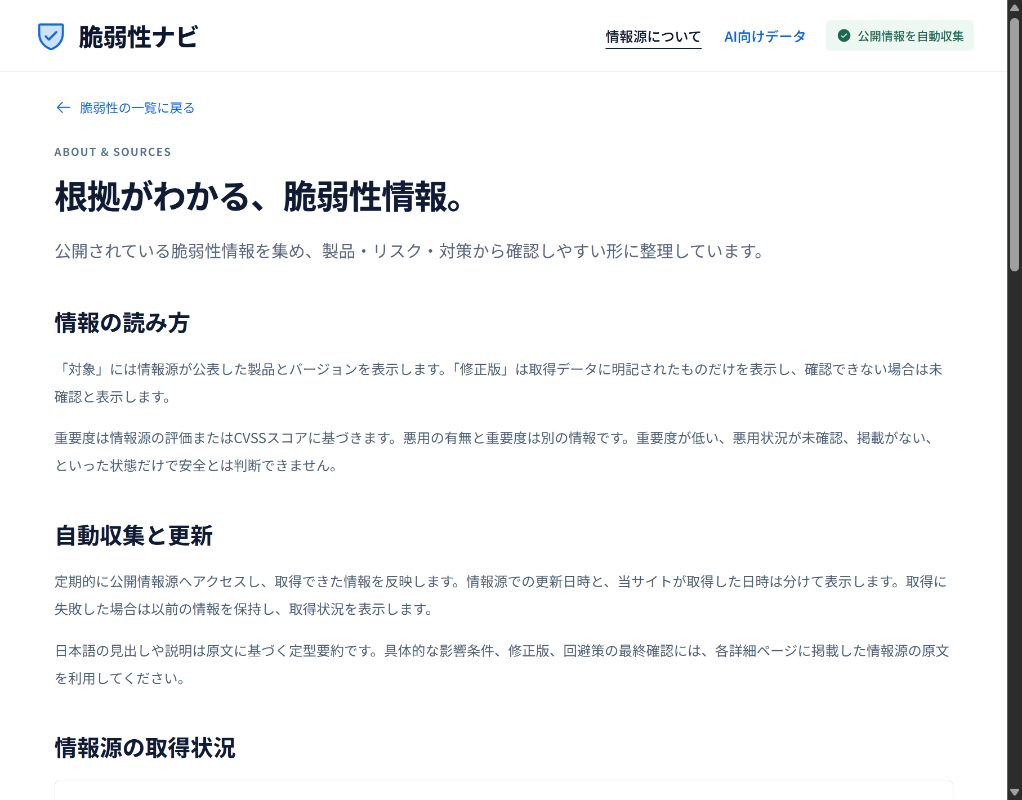
一覧や詳細には、重要度、悪用状況、修正版の確認状態が別々に表示されます。CVE番号を手がかりに詳細を開き、「情報の出典と更新日時」で評価と情報の鮮度を確認します。
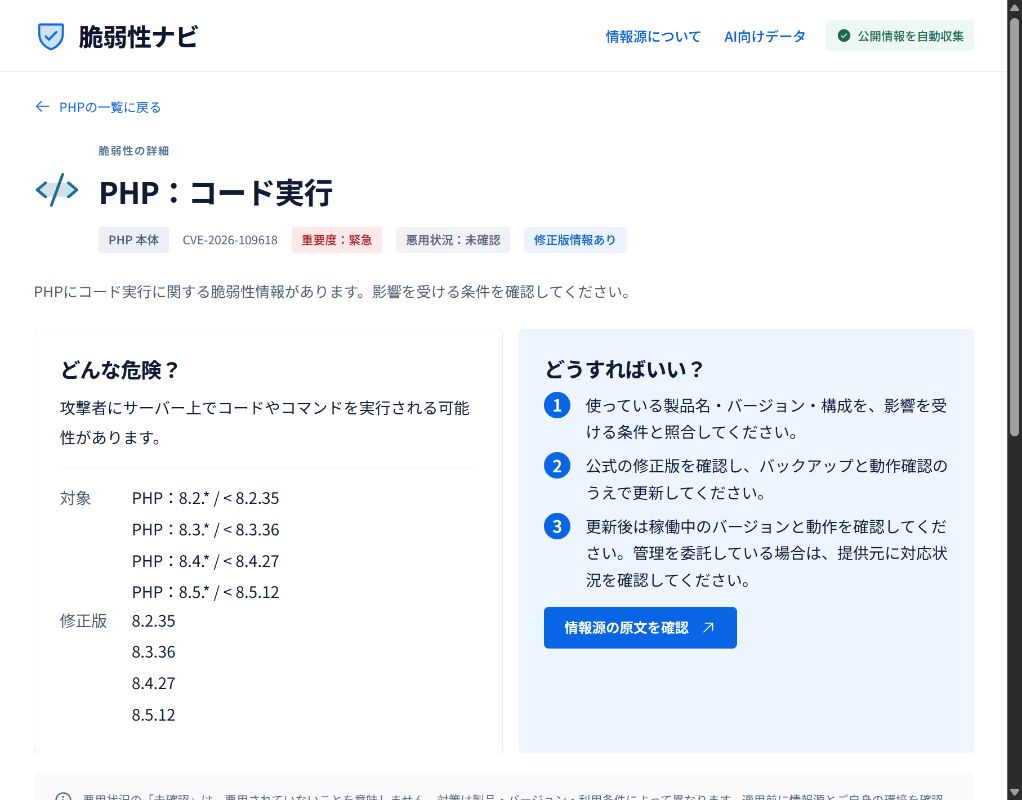
画面例のCVE-2026-109618では、重要度が緊急で修正版情報があり、悪用状況は未確認でした。この組み合わせを「悪用されていないから後回し」と解釈してはいけません。利用環境の対象性を調べ、公式アドバイザリが求める対応を確認する必要があります。
対応一覧には「判断した理由」も残す
| 状況の例 | 次の行動 |
|---|---|
| 使っていない製品だと確認できた | 非該当とした根拠と確認日時を残す |
| 対象だが構成条件が不明 | 原文・構成の確認担当と期限を決める |
| 悪用確認あり、公開中の対象機能がある | 管理者へ優先連絡。修正・緩和策と痕跡確認を検討する |
| 修正版はあるが業務影響が大きい | 検証と復元手順を準備し、必要な緩和策と更新日程を決める |
この表は固定の対応期限を定めるものではありません。契約、組織の基準、資産の重要性、現に起きている事象に合わせて判断します。CISAの連邦機関向け期限を、すべての日本の組織にそのまま適用される義務として説明しないようにします。
情報が新しいことと、対策が終わったことを分ける
取得日時が新しくても、自分のサーバーが更新済みとは限りません。CVE、対象資産、判断理由、対応担当、修正前後の版、完了確認を別の管理表に残しましょう。個別Microsoft更新の判断例は、2026年6月のMicrosoft更新の優先順位の記事で確認できます。


コメント