
複数のニュースサイトを毎日巡回するより、RSSで新しい情報の入口をまとめると確認しやすくなります。ただし、フィードに届くこと、必要な情報がすべて届くこと、対策が済むことは別です。RSSを作業の入口にして、製品の照合と原典確認を続ける運用を作りましょう。
本記事では、ITtripが提供する「脆弱性ナビ」を確認の補助に使います。公開情報を整理するサービスであり、利用中のサイトを検査したり、自動で修正したりするものではありません。画面・掲載範囲は2026年10月22日に確認しています。


一次情報のRSSと、まとめサービスのRSSを分ける
JVNは、対策情報のタイトル・URL・概要をRSS形式で公開しています。一方、脆弱性ナビのRSSは、サービスが取得して掲載している情報を、情報源の公開日時が新しい順に並べた一覧です。古い項目に変更があっても、その更新がすべてフィードの先頭に現れるわけではありません。複数の入口を用意しても、同じCVEを別々の問題として数えないようにします。
| 入口 | 使いどころ | 確認する制限 |
|---|---|---|
| JVNの新着・更新RSS | 日本語の対策情報を確認する | 新着・更新の限られた件数。詳細と最新情報は原文で確認 |
| 脆弱性ナビのRSS | 複数情報源をまとめた掲載情報へ進む | 掲載データを公開日時が新しい順に30件。全CVE・全更新の配信保証ではない |
| 製品開発元の告知 | 実際に使う重要製品の修正情報を確認する | RSSの有無や提供範囲は製品ごとに異なる |
フィードURLを登録し、実際の記事を1件開く
利用中のRSSリーダーの「フィードを追加」などの画面に、URLを登録します。サービスのフィードは 脆弱性ナビのRSS(feed.xml)、JVNは JVNの新着・更新RSSです。リーダーごとに操作名や更新間隔が異なるため、その製品の案内に従ってください。
- URLの表示先が正しいドメインであることを確認する。
- 登録後、タイトルだけでなく本文のリンクを1件開けるか確かめる。
- CVE番号、対象製品、情報源の更新日時、修正情報を確認する。
- 利用製品に該当する情報を、担当者と対応記録に引き継ぐ。
2026年10月22日の確認では、脆弱性ナビのfeed.xmlはRSS形式で取得でき、30件の項目を返しました。特定のRSSリーダーでの通知速度や、更新済み記事の再通知は確認していません。ブラウザーでXMLが表示される場合も、エラーとは限りません。
製品ごとの確認は一覧へ進んでから行う
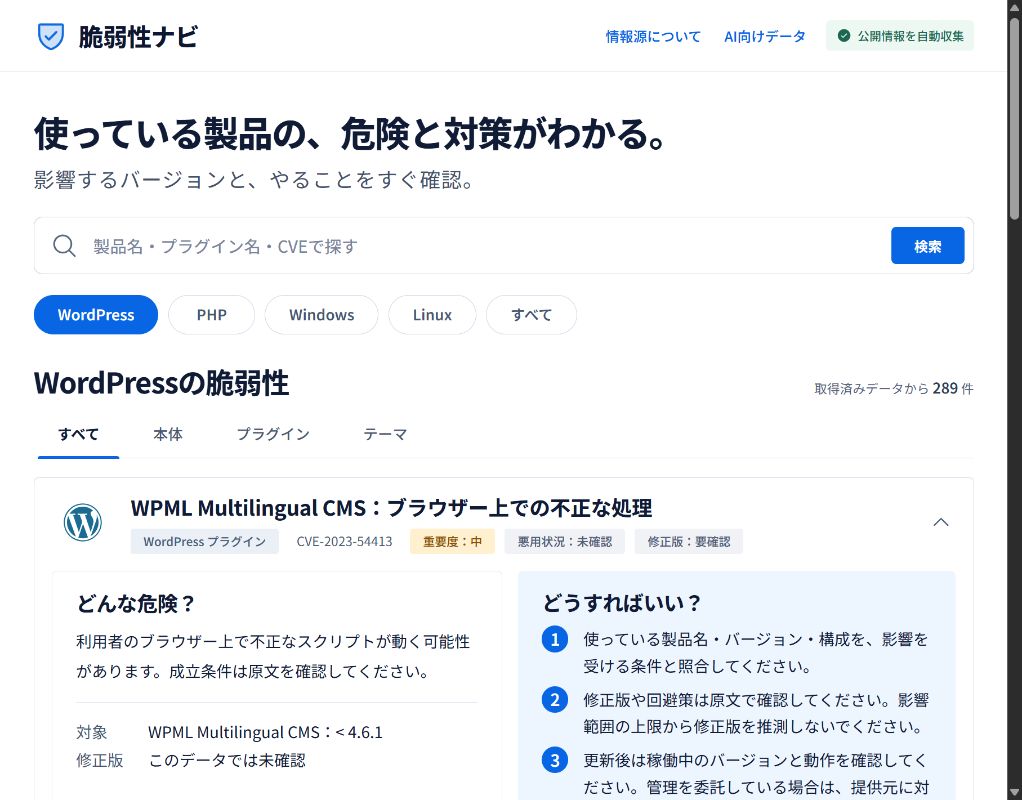
脆弱性ナビのRSSは全製品を対象とする入口です。PHPだけ、WordPressだけの通知が必ず届くものとして登録しないでください。気になる項目から詳細へ進むか、サービスの一覧で製品を選び直して確認します。
情報が増えない日は、取得状況も見る
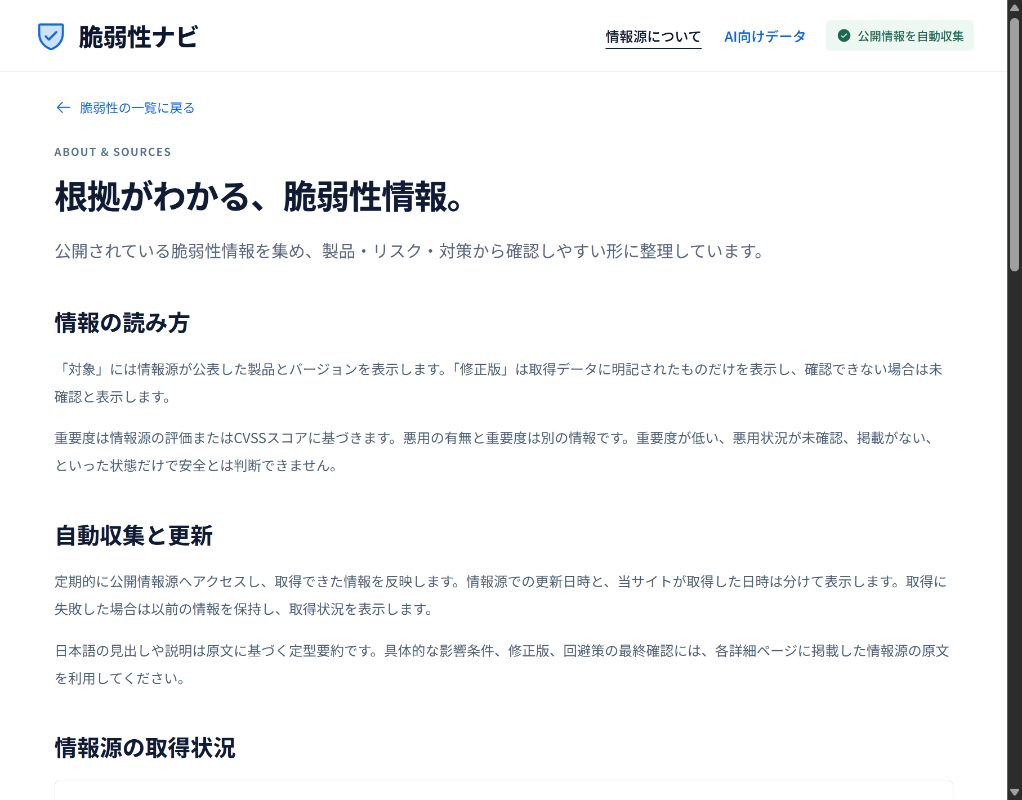
情報が増えない理由は、新しい掲載がないことだけではありません。情報源側の停止、通信失敗、フィードの件数上限などもあり得ます。脆弱性ナビの「情報源について」では、取得結果と最後に取得できた日時、対象範囲を確認できます。
取得失敗時に以前の情報が表示されていても、その日時以後の変更を確認できたとは限りません。長く巡回できなかった場合は、RSSだけで過去のすべてを復元できると考えず、重要製品の開発元アドバイザリや変更履歴を直接確認します。
「既読」と「対策済み」を分ける運用例
| 記録項目 | 記入例 |
|---|---|
| 情報の識別 | CVE番号、原文URL、確認日 |
| 対象性 | 該当 / 非該当 / 調査中と、その理由 |
| 対応 | 担当者、予定日、更新・緩和策 |
| 完了確認 | 稼働版、動作確認、未解決事項 |
毎日の確認担当と代替担当を決め、既読にしただけの情報が埋もれないようにします。RSSは情報収集の仕組みで、サーバー監視や侵害検知を代替しません。ログ監視を別に考える入口として、Apacheログの監視に関する記事も参照できます。


コメント