
以前何も分からず社内SEとして働いていた時にITベンダーの方が「ADで制御かけます」とか「ADの更改が必要ですね〜」とか、やたらとADという単語が飛び交っていましたが、当時の私は何の事なのか分かりませんでした。その会社ではITの管理を完全にITベンダーさんへ丸投げしていたので、知る必要性が無かったのですが、知らない事で損をしていたのも事実ですし、簡単な概念なので勉強すれば良かったなと今にしてみて思います。
ただ、概要だけ知る事のできる教材が無かったので、当時の私の様な立場で働いている方でも分かるような説明をしてみたいと思います。

ADサーバとは?
まずADサーバの単体に焦点をあてます。
Active Directory(AD)のうち、この記事では社内のユーザーやPCを管理するActive Directory Domain Services(AD DS)を説明します。その役割を担うWindows Serverをドメインコントローラー(DC)と呼びます。
Windows ServerにAD DSの役割を導入して構築します。デスクトップ画面のある構成もありますが、一般向けWindowsとは役割・管理方法・ライセンスが異なります。価格を一律に「10倍」とは比較できません。学習では要件を満たす検証用PCや仮想マシンを使い、評価版の利用条件を確認してください。本番ネットワークや業務データから分離し、既存PCへ上書きインストールしないよう注意します。
ADサーバは認証をしている
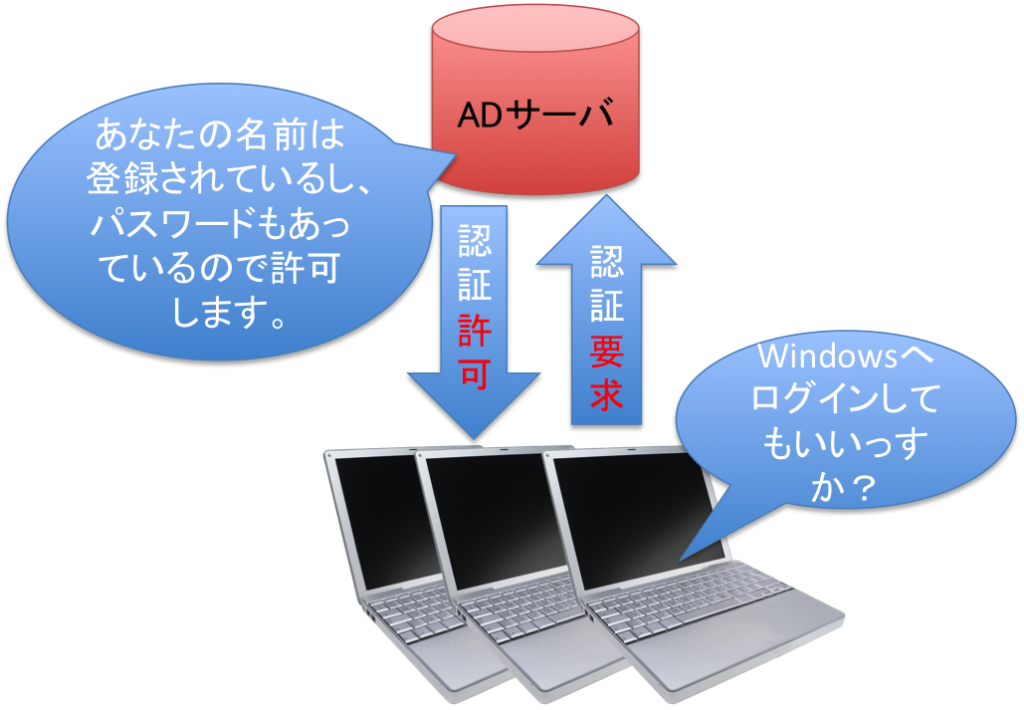
ADドメインに参加した会社のPCでドメインアカウントを使う場合、通常はDCが認証を担当します。すべての会社PCが同じ方式ではなく、ローカルアカウントやクラウドIDによる管理とは区別します。
事前にADサーバに認証するPCの登録と、ログインユーザを入力しておきます。
オンラインのドメイン認証では、資格情報とアカウントの状態・サインイン制限などを確認します。ただし、以前の認証情報がPCにキャッシュされている場合、DCへ接続できなくてもWindowsにサインインできることがあります。ネットワーク上の共有資源へのアクセスまで保証されるわけではありません。
ローカルのPCの中にユーザを作成する事も可能ですが、管理するPCが多いと大変ですよね?
ADで認証すれば、利用が許可されたドメイン参加端末で同じアカウントを使えるため、ユーザー管理をまとめられます。例えば、経理部の太郎君が総務部へ異動となった場合、パソコンを持って行かなくても総務部のPCでログインが可能となるわけです。ただし、サインイン権限や端末のポリシーが必要です。アカウントが共通でも、元のPCのファイルやアプリ設定が自動的にすべて移るわけではありません。ローカルアカウントは端末ごとに管理します。
複数のドメインコントローラーで冗長化する
ADがWindows端末の認証をしている事が分かったと思います。
さて、ADサーバが故障した場合はどうなるでしょうか?
新しいドメイン認証や一部のネットワーク資源へのアクセスに影響します。キャッシュによってPCへのサインインができる場合もありますが、業務を通常どおり継続できる保証にはなりません。
それは大変な事になるので、DCを複数設置して冗長化する構成を検討します。必要な台数は拠点・可用性・負荷・復旧要件によって決まります。
DC同士はディレクトリ情報をレプリケーションします。ただし反映の遅延や障害はあり得るため、「いつでも完全に同じ」とは限りません。正常な複製とDNSなどの関連機能も確認します。
片方の障害時にもう一方を利用できる構成は有効ですが、同時障害も起こります。同じ仮想化ホスト・電源・ストレージなどへの共通依存を避け、バックアップと復旧計画も用意します。DCを2台置くだけで、あらゆる障害を防げるわけではありません。

Windows端末のコントール
ADサーバの大きな機能として、認証の他にWindowsの設定を強制的に制御する事ができます。
ADサーバにグループポリシーというのがあり、そこへ設定を入れていくといった感じです。
GPOの具体的な構築や運用手順については、別記事を参考にしていただければと思います。
「グループポリシー(GPO) の作成と適用手順」Active Directory(AD) をフル活用して端末を完全制御しちゃおう!!
グループポリシーでできる事の例としては
・ショートカットの配布
・右クリックを制限する
・背景画像を指定する
・対応する管理用テンプレートでブラウザーの設定を指定する
・コントロールパネル非表示にする
・USBを利用不可にする
・各種Windows設定を指定して、変更不可にする
このように多くの設定を集中管理できます。ただし対象OS・管理用テンプレート・適用範囲などによって対応が異なり、あらゆる操作を制御できるわけではありません。小さな検証用グループで影響を確認してから展開します。

ADについてもう少し詳しく知りたい
ADをもう少しまじめに理解したい方は下記の記事をご参照ください。
Active Directory の全て(初心者でもADを完全に理解できる)
Microsoft公式の補足資料
AD DSの概要/キャッシュされたドメインログオン/仮想DCの展開と構成。2026年10月20日確認。



コメント